



Вышел Google Chrome 90: пропатчена 0-day, HTTPS теперь по умолчанию

Вышел Google Chrome 90: пропатчена 0-day, HTTPS теперь по умолчанию

Вышел Google Chrome 90: пропатчена 0-day, HTTPS теперь по умолчанию

Вчера вечером по каналам обновлений прошла новая стабильная версия Google Chrome 90. Помимо различных усовершенствований по части обеспечения безопасности пользователей, браузер теперь предлагает новый кодировщик AV1, а протокол по умолчанию поменялся на HTTPS.

В общей сложности разработчики устранили в Chrome 90 37 уязвимостей, среди которых была и 0-day (её продемонстрировали на конкурсе Pwn2Own 2021).

Поскольку буквально на днях один из экспертов в области кибербезопасности опубликовал в Twitter информацию о баге в Chrome, Google немного задержала релиз версии 90, чтобы была возможность пропатчить опасную брешь.

Теперь бета-тестеры взялись «ковырять» Chrome 91, а версия Chrome 92 доступна в сборке Canary.

Одним из важных нововведений «юбилейного» релиза Chrome стала смена протокола по умолчанию. Теперь это HTTPS. Проще говоря, любой URL, который не содержит https:// или https://, будет сразу считаться HTTPS-соединением.

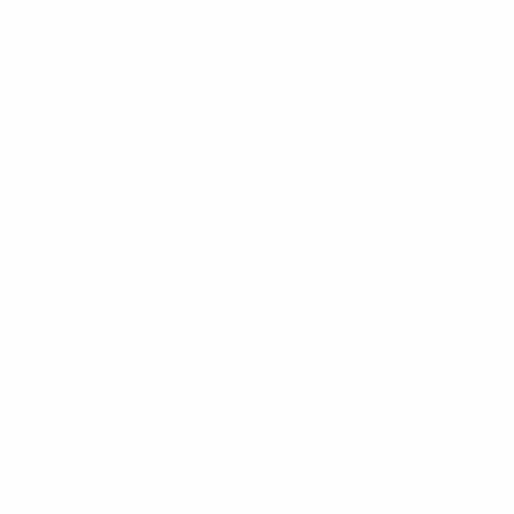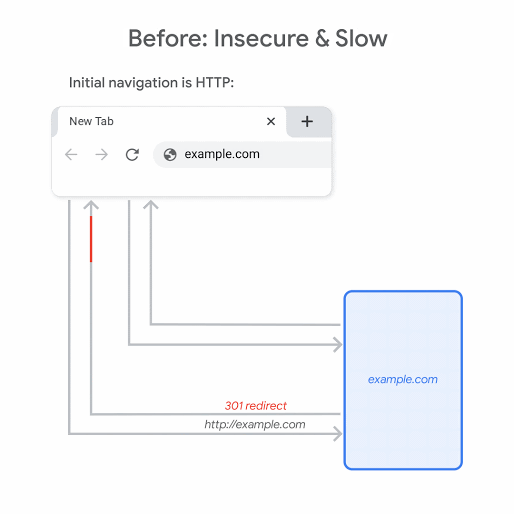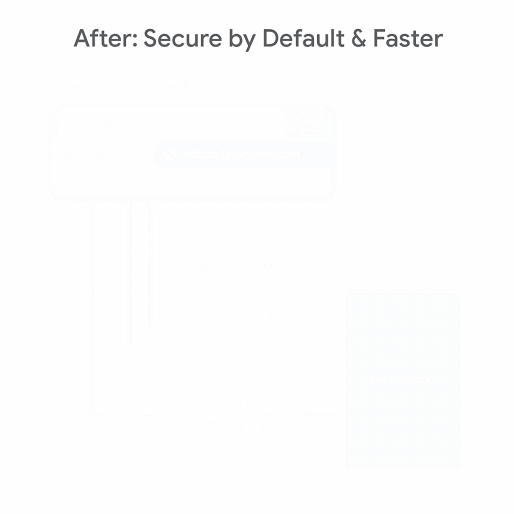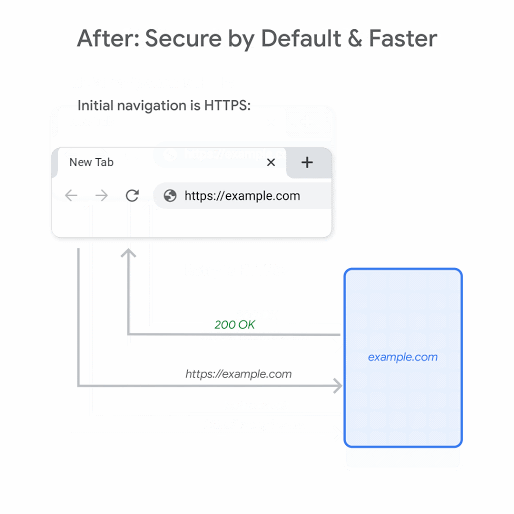
Если вы уже успели обновить браузер, можете протестировать это с разными ссылками. Раньше было так: если ввести в строке адрес вида example.com, Chrome пробовал подключиться через HTTP. Теперь же интернет-обозреватель по умолчанию всегда задействует безопасный протокол.

Здесь разработчики решили сразу две проблемы. Во-первых, использование HTTPS по умолчанию поможет повысить безопасность при веб-сёрфинге, а второй важный момент — более шустрая работа, поскольку теперь не будет происходить лишних редиректов с HTTP на HTTPS (многие сайты в настоящий момент перенаправляют пользователей с небезопасного протокола).

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru