



Кряки популярных программ используются для кражи Monero и вывода данных

Кряки популярных программ используются для кражи Monero и вывода данных

Кряки популярных программ используются для кражи Monero и вывода данных

Исследователи из Bitdefender выявили серию атак, нацеленных на кражу данных, а также криптовалюты из кошельков Monero. Как оказалось, злоумышленники с этой целью уже три года распространяют вредоносную программу под видом пиратских копий популярных офисных инструментов и редакторов изображений.

При запуске фальшивый кряк работает как дроппер — загружает в систему экземпляр легитимной утилиты ncat.exe и прокси-сервер Tor, а также командный файл для Netcat. Все файлы помещаются в служебную папку SysWOW64 и в совокупности обеспечивают автору атаки бэкдор, позволяющий совершать различные действия на зараженной машине с помощью команд, подаваемых из сети Tor.

Тестирование вредоноса выявило следующие возможности:

  • отправка локальных файлов через Tor на указанный сервер; 
  • запуск клиента BitTorrent (видимо, для вывода краденых данных);
  • отключение файрвола перед отправкой добычи;
  • кража информации из браузера (история, сохраненные пароли, сеансовые куки) и формирование архивного файла с помощью 7-Zip для пересылки;
  • кража Monero из криптокошелька с использованием консольного клиента monero-wallet-cli.exe.

Поиск onion-домена командного сервера осуществляется циклическим перебором портов с 8000 по 9000. Для обмена данными организуется сокет-соединение. Чтобы обеспечить зловреду постоянное присутствие, в системе создаются специальный сервис и запланированное задание на запуск каждые 45 минут.

Исследование также показало, что управление бэкдором осуществляется, скорее всего, в интерактивном режиме, а не автоматизированными методами.

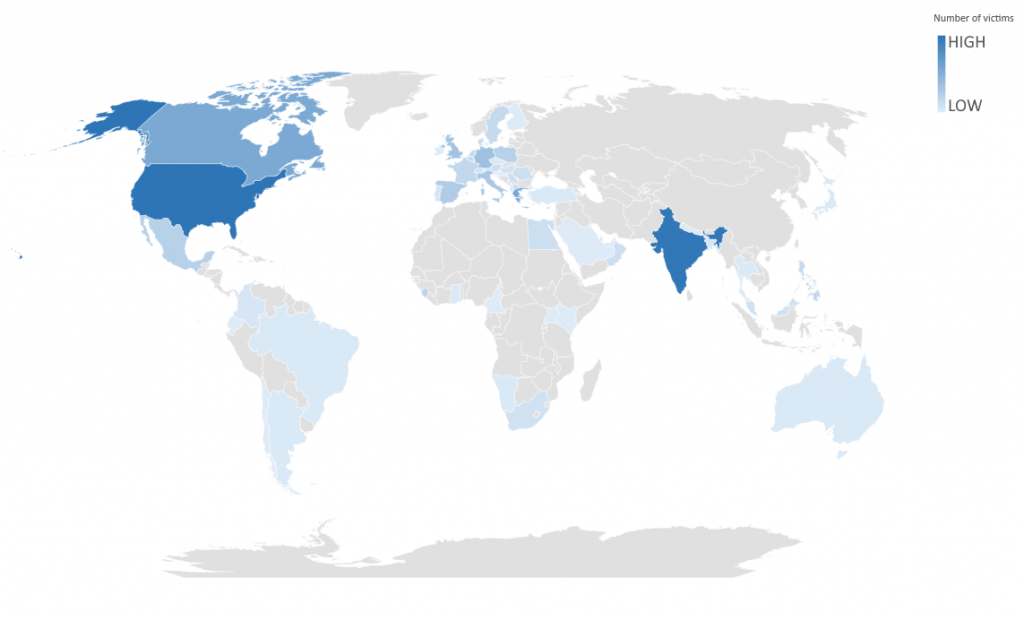
Наибольшее количество заражений обнаружено в США и Индии.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru