



Кряки популярных программ используются для кражи Monero и вывода данных

Кряки популярных программ используются для кражи Monero и вывода данных

Кряки популярных программ используются для кражи Monero и вывода данных

Исследователи из Bitdefender выявили серию атак, нацеленных на кражу данных, а также криптовалюты из кошельков Monero. Как оказалось, злоумышленники с этой целью уже три года распространяют вредоносную программу под видом пиратских копий популярных офисных инструментов и редакторов изображений.

При запуске фальшивый кряк работает как дроппер — загружает в систему экземпляр легитимной утилиты ncat.exe и прокси-сервер Tor, а также командный файл для Netcat. Все файлы помещаются в служебную папку SysWOW64 и в совокупности обеспечивают автору атаки бэкдор, позволяющий совершать различные действия на зараженной машине с помощью команд, подаваемых из сети Tor.

Тестирование вредоноса выявило следующие возможности:

  • отправка локальных файлов через Tor на указанный сервер; 
  • запуск клиента BitTorrent (видимо, для вывода краденых данных);
  • отключение файрвола перед отправкой добычи;
  • кража информации из браузера (история, сохраненные пароли, сеансовые куки) и формирование архивного файла с помощью 7-Zip для пересылки;
  • кража Monero из криптокошелька с использованием консольного клиента monero-wallet-cli.exe.

Поиск onion-домена командного сервера осуществляется циклическим перебором портов с 8000 по 9000. Для обмена данными организуется сокет-соединение. Чтобы обеспечить зловреду постоянное присутствие, в системе создаются специальный сервис и запланированное задание на запуск каждые 45 минут.

Исследование также показало, что управление бэкдором осуществляется, скорее всего, в интерактивном режиме, а не автоматизированными методами.

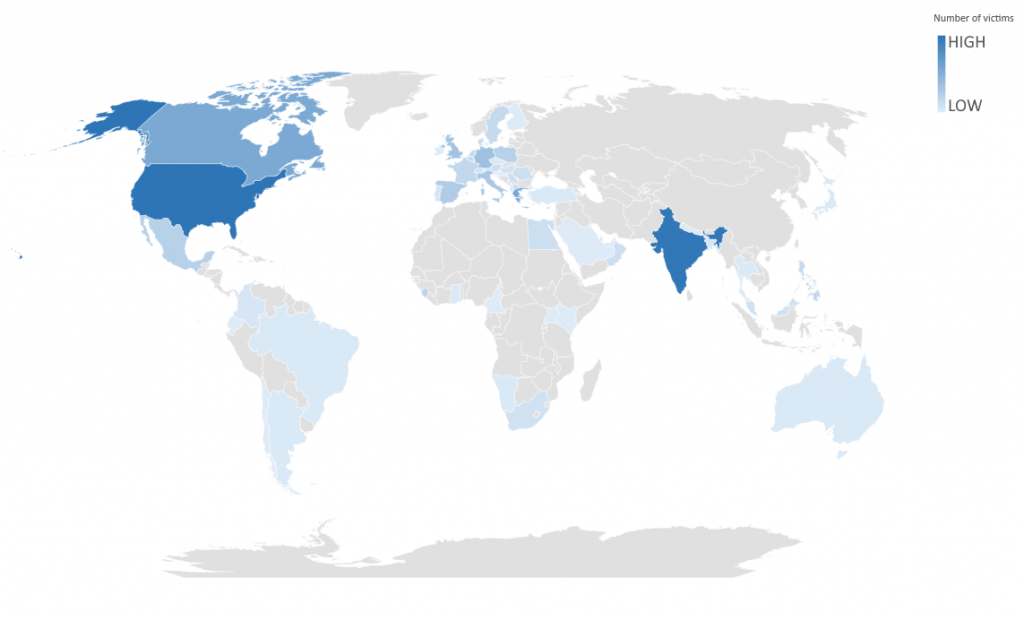
Наибольшее количество заражений обнаружено в США и Индии.

Подпишитесь на новости

Женщина в США перекрыла дорогу роботу-доставщику и оказалась в полиции

В Филадельфии задержали женщину, которая перекрывала дорогу роботу-доставщику Uber в знак протеста против замены людей машинами. Кэролин Марвин считает, что такие устройства отбирают работу у курьеров. Свой аргумент она решила предъявить буквально: встала перед роботом и не давала ему ехать.

Как сообщает ABC13, полиция прибыла к рынку Reading Terminal Market после сообщений о конфликтной ситуации.

По версии полицейских, Марвин неоднократно блокировала устройство и игнорировала требования отойти. Ей предъявили обвинение в нарушении общественного порядка.


Сама женщина считает свои действия формой выражения позиции, защищённой свободой слова. И это не первая её встреча с доставщиками на колёсах: раньше она уже останавливала роботов, в том числе во время сентябрьского эпизода, который разошёлся по соцсетям.


Одна из свидетельниц рассказала, что сначала решила, будто робот сбил Марвин. Но та объяснила: она намеренно мешает ему двигаться, поскольку выступает против распространения таких машин.

После задержания отступать протестующая не собирается. Она заявила, что продолжит акции и надеется привлечь внимание к роли роботов и ИИ в повседневной жизни.

RSS: Новости на портале Anti-Malware.ru