



50% жертв шифровальщиков платят выкуп. Меньше трети вернули свои данные

50% жертв шифровальщиков платят выкуп. Меньше трети вернули свои данные

50% жертв шифровальщиков платят выкуп. Меньше трети вернули свои данные

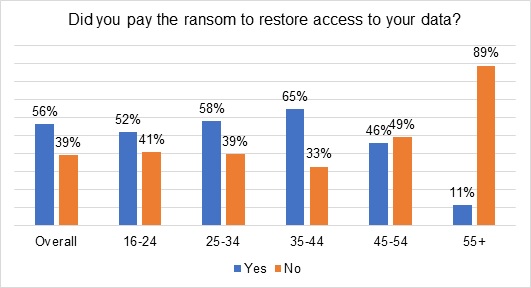
Согласно результатам опроса, проведенного «Лабораторией Касперского», выкуп за восстановление файлов платят больше половины (56%) жертв вымогательских программ. Для 17% оплата ключа расшифровки обернулась потерей всех данных.

Глобальный опрос о рисках, связанных с использованием информационных технологий, ИБ-компания провела (PDF) в сентябре и октябре прошлого года. В мероприятии приняли участие более 15 тыс. пользователей из 23 стран, в том числе России.

Как оказалось, невзирая на многочисленные предупреждения, жертвы атак шифровальщиков предпочитают заплатить злоумышленникам за возврат доступа к заблокированным данным. Наиболее часто такое решение принимают пользователи в возрасте от 35 до 44 лет. Менее прочих обещаниям вымогателей склонны верить пожилые, умудренные опытом люди.


Вернуть все данные после заражения удалось лишь 29% респондентов — независимо от того, прибегали они к выкупу или нет. Половина плательщиков пожаловались на утрату ряда файлов, притом у 32% такие потери оказались значительными. В 13% случаев жертва заражения лишилась почти всех своих данных.

Во избежание неприятностей Kaspersky советует следовать нехитрым правилам:

  • не пренебрегать резервным копированием;
  • воздерживаться от перехода по ссылкам в спам-сообщениях и на незнакомых сайтах, не открывать вложения в письма, если отправитель не вызывает доверия;
  • не пользоваться USB-носителями, происхождение которых неизвестно;
  • обязательно использовать средства защиты — лучше комплексные.

Жертвам шифровальщиков эксперты настоятельно рекомендуют не вступать в переговоры с преступниками, а сразу обращаться в правоохранительные органы. Можно также попытаться выяснить название вредоносной программы, что облегчит экспертизу и выбор бесплатного декриптора, созданного специалистами по ИБ.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru