



Kaspersky предупреждает бизнес об угрозе корпоративного доксинга

Kaspersky предупреждает бизнес об угрозе корпоративного доксинга

Kaspersky предупреждает бизнес об угрозе корпоративного доксинга

Специалисты «Лаборатории Касперского» предупредили о растущей угрозе для бизнеса — корпоративном доксинге. Под этим термином исследователи подразумевают сбор данных об организации и её сотрудниках с целью получить прибыль или нанести вред.

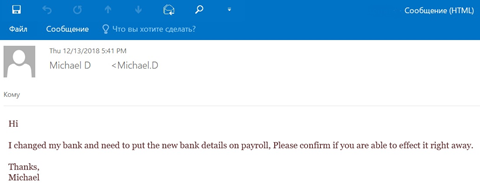
В прошлом месяце эксперты «Лаборатории Касперского» выявили 1646 BEC-атак (Business email compromise) по всему миру. Именно такие кибератаки можно назвать одним из методов корпоративного доксинга.

Как правило, злоумышленники используют доступ к скомпрометированному ящику электронной почты, а также фейковый аккаунт, тщательно замаскированный под реальный. Цель у таких кампаний одна — получить доступ к конфиденциальной информации, клиентским базам и т. п.


Как отметили в «Лаборатории Касперского», одной из основных угроз на сегодняшний день является размещение в открытом доступе имён, должностей, дат отпусков и местоположения отдельных сотрудников. Именно благодаря такой информации злоумышленники могут притвориться конкретным работником.

В этом преступникам помогают также и современные технологии, среди которых можно отметить дипфейки. Сегодня качество дипфейк-видео очень впечатляет, поэтому с помощью этого приёма можно ввести в заблуждение кого угодно.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru