



Операторы шифровальщика Clop призывают клиентов жертв требовать выкуп

Операторы шифровальщика Clop призывают клиентов жертв требовать выкуп

Операторы шифровальщика Clop призывают клиентов жертв требовать выкуп

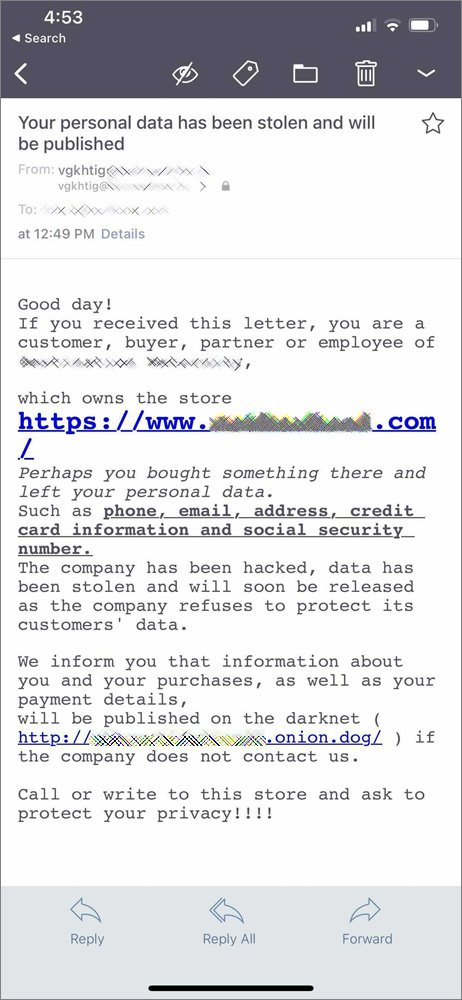
Операторы программы-вымогателя Clop придумали интересный способ шантажа: клиентам атакованной компании отправляются электронные письма, в которых их призывают убедить организацию заплатить выкуп. В противном случае пострадают данные пользователей, предупреждают злоумышленники.

Уже никого не удивишь прогрессивной тактикой операторов программ-вымогателей (ransomware) — прежде чем зашифровать конфиденциальные файлы организации, они копируют и сохраняют их у себя.

Благодаря такому подходу у киберпреступников появляется дополнительный рычаг давления на жертву: мы не только зашифровали ваши файлы, но и можем опубликовать всю внутреннюю информацию на своём сайте.

Стоящие за шифровальщиком Clop злоумышленники любят, чтобы их деятельность освещали. Они лично оповещали журналистов о своих планах, грозясь выложить все имеющиеся в их распоряжении данные.

Однако коммуникабельность операторов Clop нашла себе новое применение. Электронные письма начали получать клиенты организаций, ставших жертвами программы-вымогателя. В этих письмах преступники призывали требовать у компании оплату выкупа.

Уведомления были озаглавлены следующим образом: «Ваши персональные данные были украдены и в скором времени будут опубликованы». Другими словами, атакующие параллельно шантажировали клиентов организации, чья сеть оказалась зашифрована.


Неизвестно, сработает ли эта тактика, однако стоит всё же отметить любопытный момент, который говорит о новых приёмах и подходах киберпреступников.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru