



В 5G нашли новую брешь, позволяющую отследить геолокацию и провести DoS

В 5G нашли новую брешь, позволяющую отследить геолокацию и провести DoS

В 5G нашли новую брешь, позволяющую отследить геолокацию и провести DoS

Исследователи снова углубились в архитектуру 5G и обнаружили уязвимость в определённых сетевых функциях. В случае успешной эксплуатации этой бреши злоумышленник может провести DoS-атаку на 5G-сеть мобильного оператора.

Баг в концепции «сетевой нарезки» (Network Slicing) выявили специалисты компании AdaptiveMobile. 4 февраля 2021 года они передали всю необходимую информацию представителям «Ассоциации GSMA». В результате уязвимости присвоили идентификатор CVD-2021-0047.

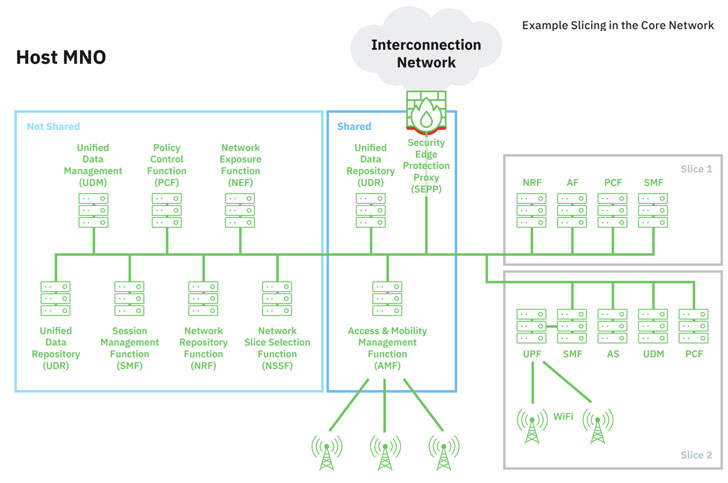
Как известно, сервис-ориентированная архитектура, на которой основано пятое поколение мобильной связи 5G, предполагает модель «сетевой нарезки». Как следует из имени, при Network Slicing основная сетевая инфраструктура делится на множество независимых виртуальных сетей, каждая из которых заточена под конкретную задачу.


Один такой «слайс» при этом содержит группу сетевых функций, которые могут либо предназначаться для конкретного сегмента, либо делиться уже между несколькими слайсами. Согласно отчёту AdaptiveMobile, такая реализация имеет существенные изъяны по части сетевой безопасности. Например, открывается возможность для следующих вредоносных действий:

Несанкционированный доступ к слайсу путём брутфорса. В этом случае «скомпрометированный» слайс может использоваться для доступа к данным другого сегмента. Другими словами, злоумышленник может получить доступ к геолокации абонентов.

DoS-атака на другую сетевую функцию с использованием злонамеренного слайса.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru