



Ещё одну критическую уязвимость нашли в платформе Orion от SolarWinds

Ещё одну критическую уязвимость нашли в платформе Orion от SolarWinds

Ещё одну критическую уязвимость нашли в платформе Orion от SolarWinds

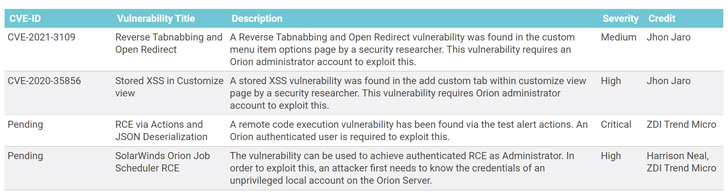
Компания SolarWinds, разрабатывающая промышленное программное обеспечение для управления ИТ-системами и инфраструктурой, устранила ещё четыре уязвимости в своём инструменте для сетевого мониторинга — Orion. Две пропатченные бреши позволяли аутентифицированному злоумышленнику выполнить код удалённо.

Наиболее опасная дыра в Orion затрагивает JSON-десериализацию и позволяет выполнить произвольный код с помощью функции тестирования предупреждающих уведомлений, реализованной в Orion Web Console.

Проблемная функция позволяет пользователям симулировать сетевые события (например, не отвечающий на действия сервер) и настраивать реагирующие на них уведомления. Выявленная уязвимость получила статус критической.

Ещё одна брешь дотянула лишь до высокой степени опасности, с её помощью атакующий может удалённо выполнить код в Orion Job Scheduler.

«Чтобы использовать эту дыру в атаке, злоумышленнику придётся сначала выкрасть учётные данные локального аккаунта с низкими правами», — говорится в официальном заявлении SolarWinds.


Помимо этого, разработчики избавились ещё от двух проблем безопасности, одна из которых представляла межсайтовый скриптинг (XSS, CVE-2020-35856), а вторая — позволяла поставить открытый редирект (CVE-2021-3109). Для их эксплуатации необходимо располагать доступ к аккаунту администратора.

В начале месяца мы писали, что SolarWinds пропатчила ещё три опасные уязвимости в Orion и Serv-U FTP.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru