



В России заработал Национальный мультисканер — младший брат VirusTotal

В России заработал Национальный мультисканер — младший брат VirusTotal

В России заработал Национальный мультисканер — младший брат VirusTotal

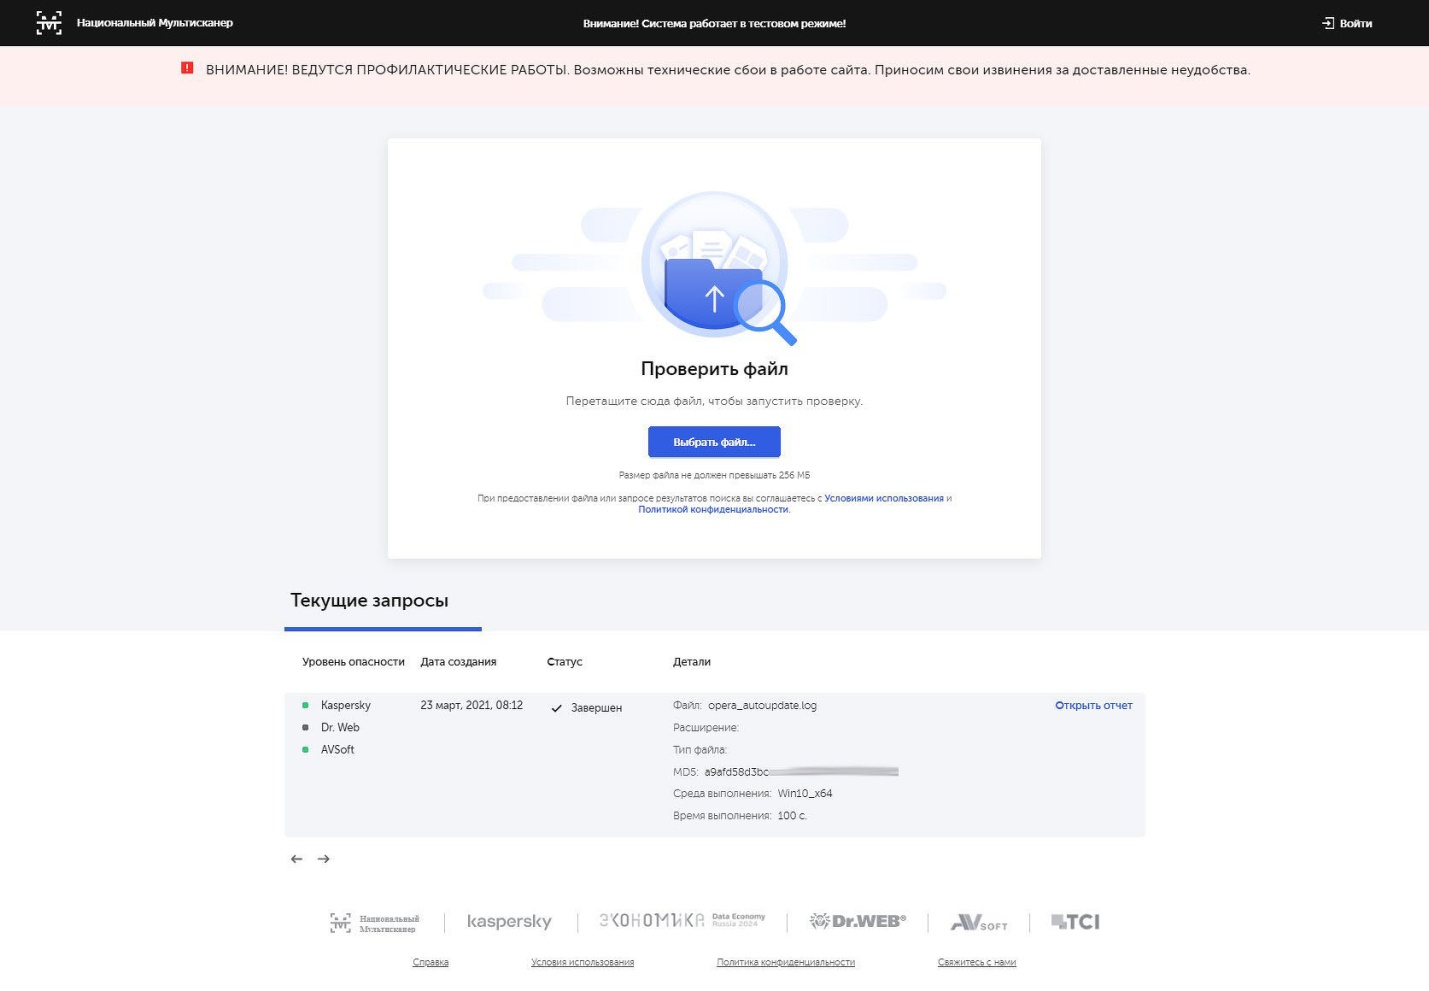
В России в тестовом режиме запущен онлайн-сервис «Национальный мультисканер». В настоящее время в его коллекции числятся три антивируса — разработки «Лаборатории Касперского», «АВ софт» и «Доктор Веб». Доступ к сайту предоставляется на безвозмездной основе.

О планах государства по созданию отечественного ИБ-сервиса, аналогичного VirusTotal, впервые стало известно в 2017 году. Позднее эта разработка была включена в федеральный проект «Информационная безопасность», запущенный в рамках реализации национальной программы «Цифровая экономика».

По словам эксперта Cisco Systems Алексея Лукацкого, активное участие в разработке «Национальный мультисканер» принимала ФСБ; проект обошелся государству в 90 млн рублей.

Согласно Условиям использования нового сайта, доступ к нему предоставляется бесплатно. Проверка загруженных файлов осуществляется автоматически — пока с помощью трех антивирусных сканеров (на VirusTotal их сейчас больше 70).


По свидетельству CNews, тестовая версия «Национальный мультисканер» также сильно тормозит по сравнению с VirusTotal. Обработка файла размером около 200 байт в первом случае производилась двумя антивирусами из трех в течение 100 секунд. Сайт VirusTotal прогнал его через 57 антивирусов из 74 за шесть секунд.

Из персональных данных «Национальный мультисканер», согласно Политике конфиденциальности, фиксирует информацию о браузере пользователя и статический IP-адрес, а также адрес email, название организации и ФИО, которые требуется указать при регистрации. Примечательно, что проверка подлинности предоставляемых ПДн, как выяснили журналисты, на портале в настоящее время отсутствует.

Обработка пользовательских данных производится на серверах в России с соблюдением надлежащих мер защиты и хранением в течение пяти лет. Операторы веб-сервиса также оставляют за собой право делиться предоставленной информацией с партнерскими организациями, передавая им не только результаты сканов, но и ПДн пользователей сайта.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru