



В России заработал Национальный мультисканер — младший брат VirusTotal

В России заработал Национальный мультисканер — младший брат VirusTotal

В России заработал Национальный мультисканер — младший брат VirusTotal

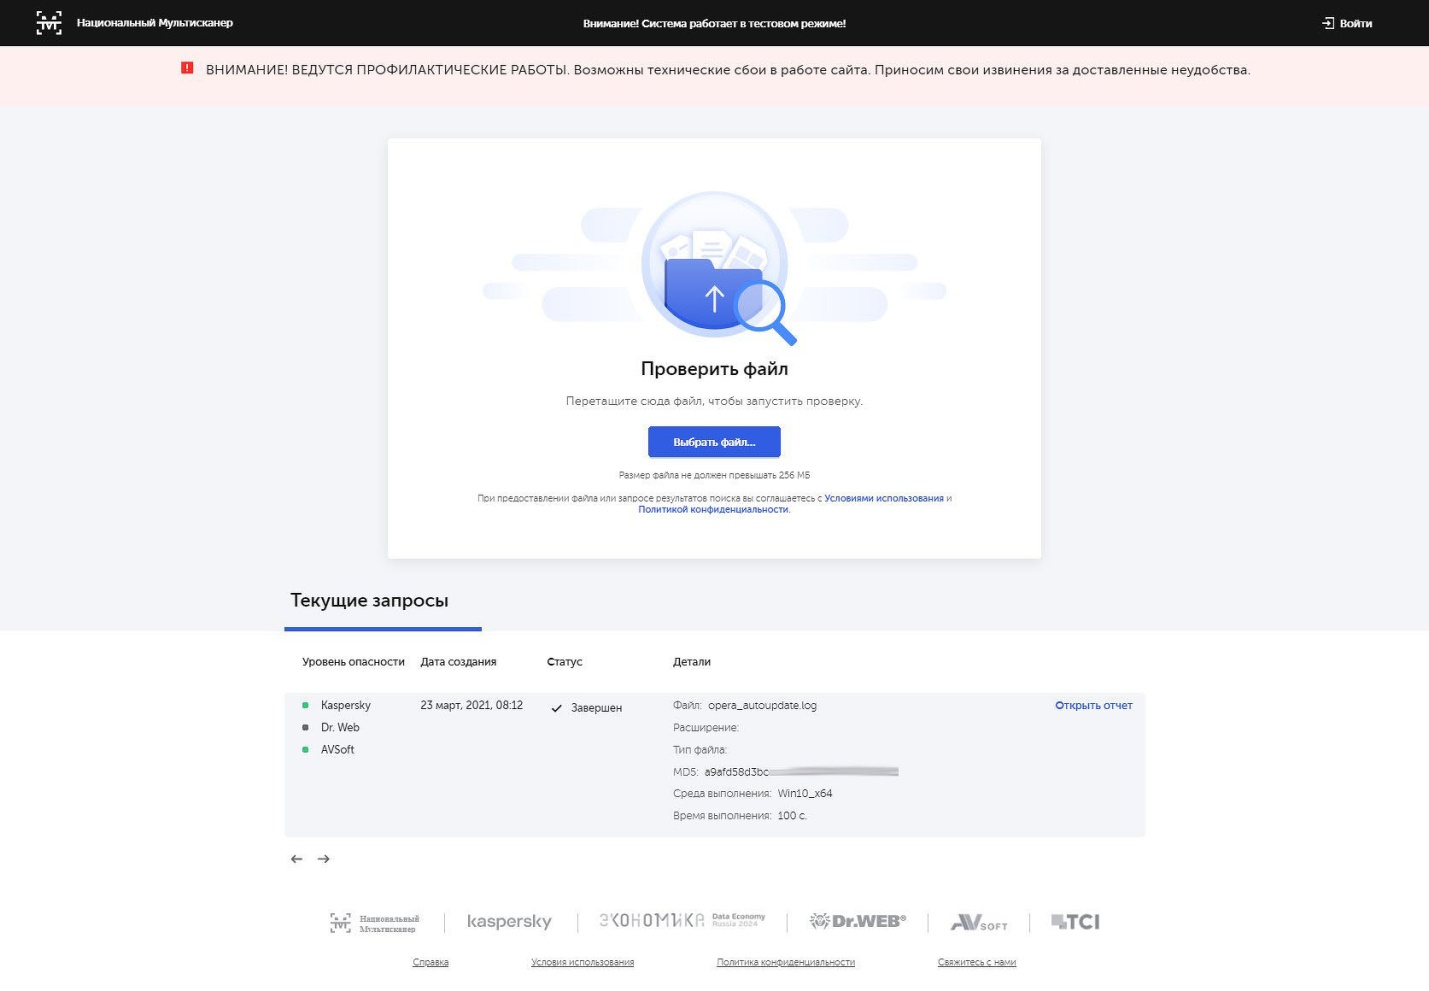
В России в тестовом режиме запущен онлайн-сервис «Национальный мультисканер». В настоящее время в его коллекции числятся три антивируса — разработки «Лаборатории Касперского», «АВ софт» и «Доктор Веб». Доступ к сайту предоставляется на безвозмездной основе.

О планах государства по созданию отечественного ИБ-сервиса, аналогичного VirusTotal, впервые стало известно в 2017 году. Позднее эта разработка была включена в федеральный проект «Информационная безопасность», запущенный в рамках реализации национальной программы «Цифровая экономика».

По словам эксперта Cisco Systems Алексея Лукацкого, активное участие в разработке «Национальный мультисканер» принимала ФСБ; проект обошелся государству в 90 млн рублей.

Согласно Условиям использования нового сайта, доступ к нему предоставляется бесплатно. Проверка загруженных файлов осуществляется автоматически — пока с помощью трех антивирусных сканеров (на VirusTotal их сейчас больше 70).


По свидетельству CNews, тестовая версия «Национальный мультисканер» также сильно тормозит по сравнению с VirusTotal. Обработка файла размером около 200 байт в первом случае производилась двумя антивирусами из трех в течение 100 секунд. Сайт VirusTotal прогнал его через 57 антивирусов из 74 за шесть секунд.

Из персональных данных «Национальный мультисканер», согласно Политике конфиденциальности, фиксирует информацию о браузере пользователя и статический IP-адрес, а также адрес email, название организации и ФИО, которые требуется указать при регистрации. Примечательно, что проверка подлинности предоставляемых ПДн, как выяснили журналисты, на портале в настоящее время отсутствует.

Обработка пользовательских данных производится на серверах в России с соблюдением надлежащих мер защиты и хранением в течение пяти лет. Операторы веб-сервиса также оставляют за собой право делиться предоставленной информацией с партнерскими организациями, передавая им не только результаты сканов, но и ПДн пользователей сайта.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru