



В России заработал Национальный мультисканер — младший брат VirusTotal

В России заработал Национальный мультисканер — младший брат VirusTotal

В России заработал Национальный мультисканер — младший брат VirusTotal

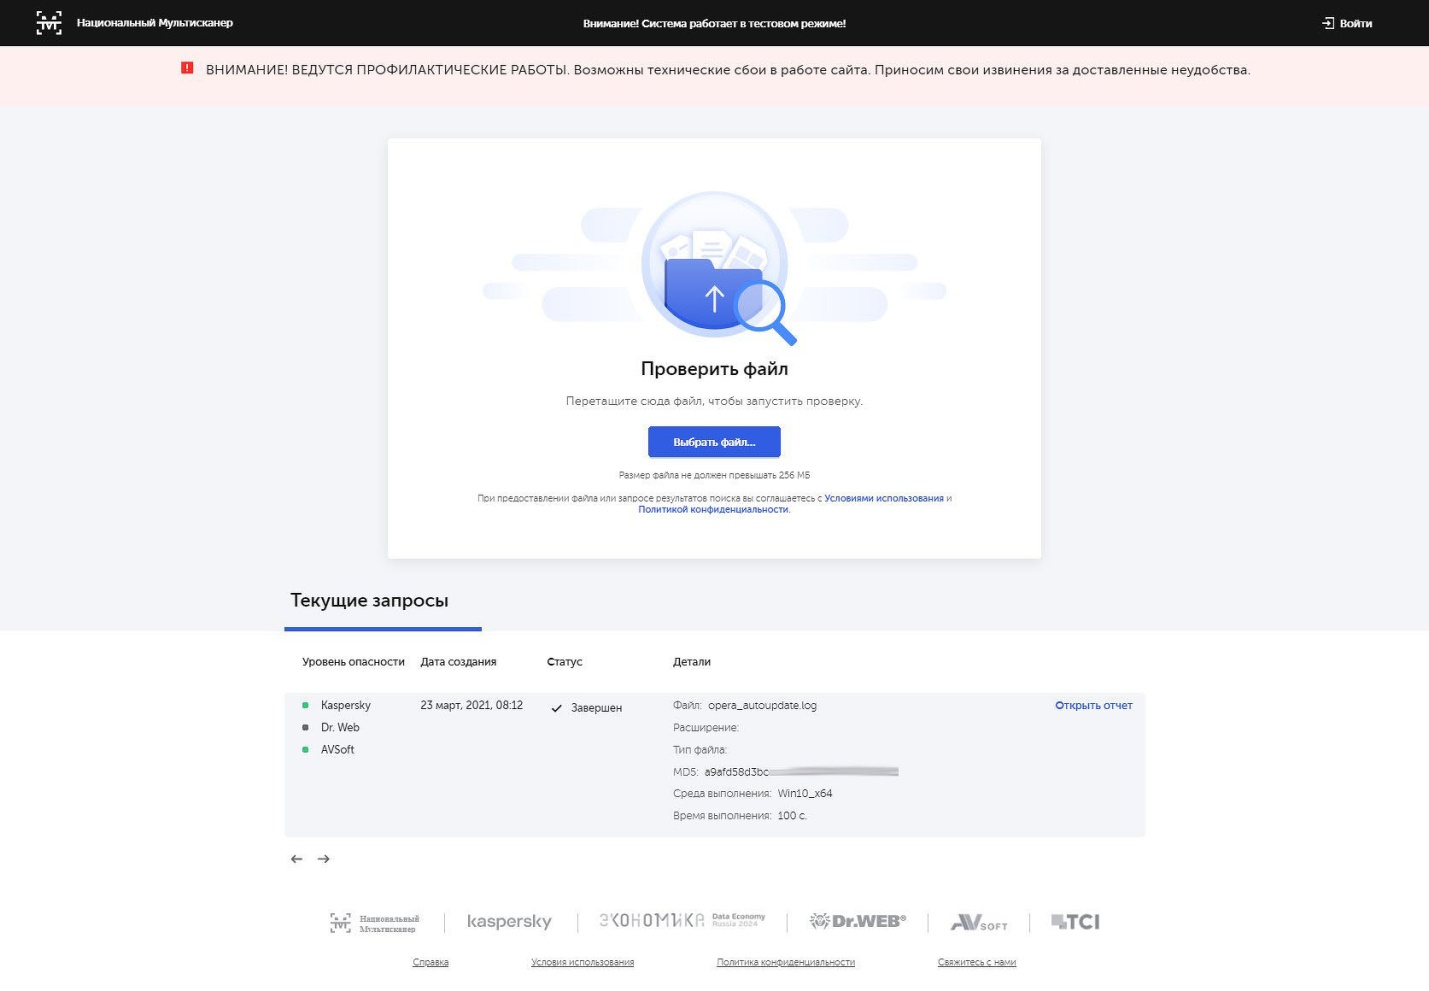
В России в тестовом режиме запущен онлайн-сервис «Национальный мультисканер». В настоящее время в его коллекции числятся три антивируса — разработки «Лаборатории Касперского», «АВ софт» и «Доктор Веб». Доступ к сайту предоставляется на безвозмездной основе.

О планах государства по созданию отечественного ИБ-сервиса, аналогичного VirusTotal, впервые стало известно в 2017 году. Позднее эта разработка была включена в федеральный проект «Информационная безопасность», запущенный в рамках реализации национальной программы «Цифровая экономика».

По словам эксперта Cisco Systems Алексея Лукацкого, активное участие в разработке «Национальный мультисканер» принимала ФСБ; проект обошелся государству в 90 млн рублей.

Согласно Условиям использования нового сайта, доступ к нему предоставляется бесплатно. Проверка загруженных файлов осуществляется автоматически — пока с помощью трех антивирусных сканеров (на VirusTotal их сейчас больше 70).


По свидетельству CNews, тестовая версия «Национальный мультисканер» также сильно тормозит по сравнению с VirusTotal. Обработка файла размером около 200 байт в первом случае производилась двумя антивирусами из трех в течение 100 секунд. Сайт VirusTotal прогнал его через 57 антивирусов из 74 за шесть секунд.

Из персональных данных «Национальный мультисканер», согласно Политике конфиденциальности, фиксирует информацию о браузере пользователя и статический IP-адрес, а также адрес email, название организации и ФИО, которые требуется указать при регистрации. Примечательно, что проверка подлинности предоставляемых ПДн, как выяснили журналисты, на портале в настоящее время отсутствует.

Обработка пользовательских данных производится на серверах в России с соблюдением надлежащих мер защиты и хранением в течение пяти лет. Операторы веб-сервиса также оставляют за собой право делиться предоставленной информацией с партнерскими организациями, передавая им не только результаты сканов, но и ПДн пользователей сайта.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru