



Microsoft: 92% серверов Exchange уже пропатчены от ProxyLogon

Microsoft: 92% серверов Exchange уже пропатчены от ProxyLogon

Microsoft: 92% серверов Exchange уже пропатчены от ProxyLogon

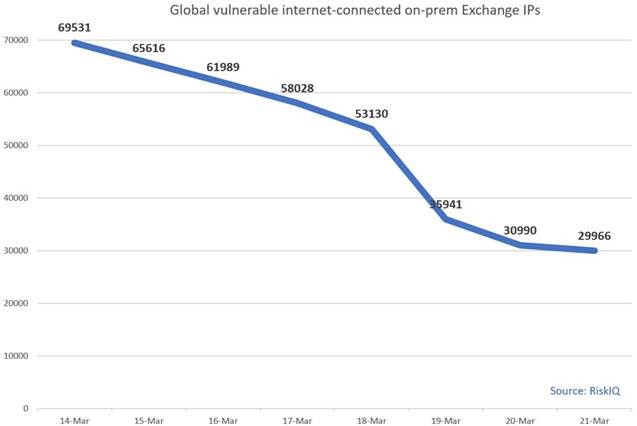
Прошло уже три недели после того, как в Сеть просочилась информация об опасной связке уязвимостей в серверах Microsoft Exchange, получившей имя ProxyLogon. Судя по всему, угроза постепенно отступает, поскольку на сегодняшний день пропатчены уже 92% серверов. Такие данные привела сама Microsoft.

Представители корпорации из Редмонда отметили, что из 400 тысяч почтовых серверов по всему миру лишь 30 тыс. остаются уязвимыми к кибератакам с использованием ProxyLogon. Таким образом, число дырявых установок упало на 56% (с 69 500) в сравнении с предыдущей неделей.


Напомним, что ещё 12 марта эксперты упоминали 82 тысячи уязвимых серверов, отмечая при этом, что каждые два-три часа число попыток взлома Exchange Server возрастает на 100%. Как объяснили исследователи из Check Point, чаще всего Exchange Server становятся жертвами в Турции, США и Италии.

Примерно тогда же стало известно об участии новой программы-вымогателя (шифровальщика) в атаках на Microsoft Exchange. Как сообщили, специалисты в области кибербезопасности, в кампаниях фигурировал вредонос DEARCRY.

В середине этого месяца Microsoft выпустила специальное приложение, позволяющее всего за один клик обезопасить пользователей от ProxyLogon. Все затронутые компании могут скачать и запустить соответствующий скрипт.

А на прошлой неделе мы приводили интересную статистику по уязвимым серверам. Своими подсчётами поделились RiskIQ, Check Point и другие исследователи.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru