



Microsoft: 92% серверов Exchange уже пропатчены от ProxyLogon

Microsoft: 92% серверов Exchange уже пропатчены от ProxyLogon

Microsoft: 92% серверов Exchange уже пропатчены от ProxyLogon

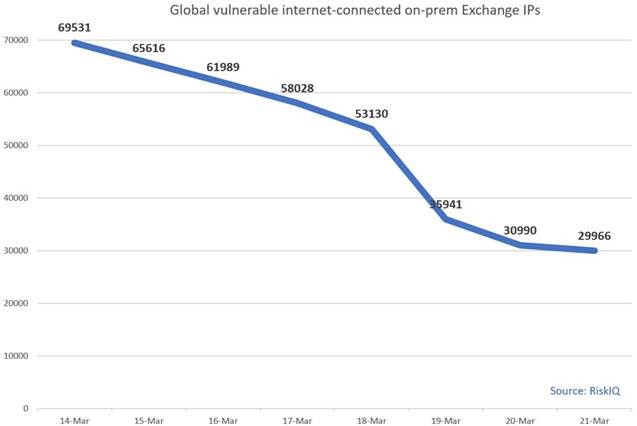
Прошло уже три недели после того, как в Сеть просочилась информация об опасной связке уязвимостей в серверах Microsoft Exchange, получившей имя ProxyLogon. Судя по всему, угроза постепенно отступает, поскольку на сегодняшний день пропатчены уже 92% серверов. Такие данные привела сама Microsoft.

Представители корпорации из Редмонда отметили, что из 400 тысяч почтовых серверов по всему миру лишь 30 тыс. остаются уязвимыми к кибератакам с использованием ProxyLogon. Таким образом, число дырявых установок упало на 56% (с 69 500) в сравнении с предыдущей неделей.


Напомним, что ещё 12 марта эксперты упоминали 82 тысячи уязвимых серверов, отмечая при этом, что каждые два-три часа число попыток взлома Exchange Server возрастает на 100%. Как объяснили исследователи из Check Point, чаще всего Exchange Server становятся жертвами в Турции, США и Италии.

Примерно тогда же стало известно об участии новой программы-вымогателя (шифровальщика) в атаках на Microsoft Exchange. Как сообщили, специалисты в области кибербезопасности, в кампаниях фигурировал вредонос DEARCRY.

В середине этого месяца Microsoft выпустила специальное приложение, позволяющее всего за один клик обезопасить пользователей от ProxyLogon. Все затронутые компании могут скачать и запустить соответствующий скрипт.

А на прошлой неделе мы приводили интересную статистику по уязвимым серверам. Своими подсчётами поделились RiskIQ, Check Point и другие исследователи.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru