



Патч на патч: Microsoft продолжает бороться с багом печати в Windows 10

Патч на патч: Microsoft продолжает бороться с багом печати в Windows 10

Патч на патч: Microsoft продолжает бороться с багом печати в Windows 10

У Microsoft продолжается борьба с багом, приводящим к сбою в работе Windows 10. Теперь разработчики выпустили новое внеплановое обновление под идентификатором KB5001649, которое можно инсталлировать через службу Windows Update.

Если вы следили за последними новостями, то вам наверняка известно, что мартовский набор патчей от Microsoft не обошёлся без проблем, которые уже скоро можно будет назвать традицией.

Как только пользователи установили обновления KB5000802 и KB5000808, они сразу столкнулись с багом печати. В частности, Windows 10 просто «падала» в синий экран смерти (BSOD) при попытке распечатать любой документ.

Спустя неделю после мартовского вторника патчей Microsoft выпустила срочный апдейт, который должен был устранить баг печати. Но и тут всё оказалось не так просто.

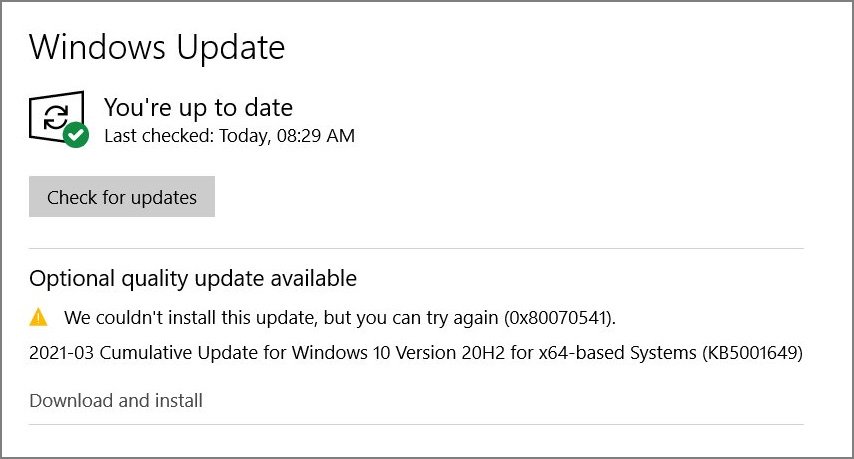
Как отметили пользователи Windows 10 в многочисленных жалобах, при попытке установить вышедшие патчи они получали ошибку вида «We couldn't install this update, but you can try again (0x80070541)» в Windows Update.


После этого Microsoft приостановила рассылку KB5001649, предложив пользователям другой апдейт — KB5001567. Однако уже вчера разработчики вернули KB5001649, прокомментировав такие забавные рокировки продолжающейся борьбой с багом печати.

Специалисты BleepingComputer проверили новую версию обновления и не обнаружили никаких ошибок. Будем надеяться, что это последний и уже полностью стабильный патч.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru