



Атакующие подсовывают бэкдор разработчикам iOS- и macOS-приложений

Атакующие подсовывают бэкдор разработчикам iOS- и macOS-приложений

Атакующие подсовывают бэкдор разработчикам iOS- и macOS-приложений

Специалисты в области безопасности рассказали о новой кампании киберпреступников, пытающихся протроянить разработчиков приложений для операционных систем от Apple. В качестве вектора злоумышленники используют Xcode, интегрированную среду разработки (IDE).

Xcode-проект, который атакующие задействовали в этой кампании, получил имя «XcodeSpy». С его помощью на компьютер девелоперов устанавливался бэкдор. В сущности, XcodeSpy представлял собой вредоносную копию вполне легитимного проекта с открытым исходным кодом — TabBarInteraction.

TabBarInteraction распространяется совершенно свободно, его может скачать любой желающий с площадки GitHub. Этот проект предназначен для анимирования элементов на панели вкладок в iOS при взаимодействии с пользователем.

«XcodeSpy — злонамеренный Xcode-проект, устанавливающий специально подготовленный вариант известного бэкдора EggShell на компьютер разработчика под управлением операционной системы macOS. Злоумышленники также заранее продумали механизм закрепления в атакованной системе», — объяснили специалисты компании SentinelOne.


К слову, эти атаки подозрительно похожи на недавние операции киберпреступников, пытавшихся украсть PoC-коды у ИБ-экспертов с помощью соцсетей. Тогда атакующие использовали файл для проекта Visual Studio, который тоже устанавливал кастомный бэкдор.

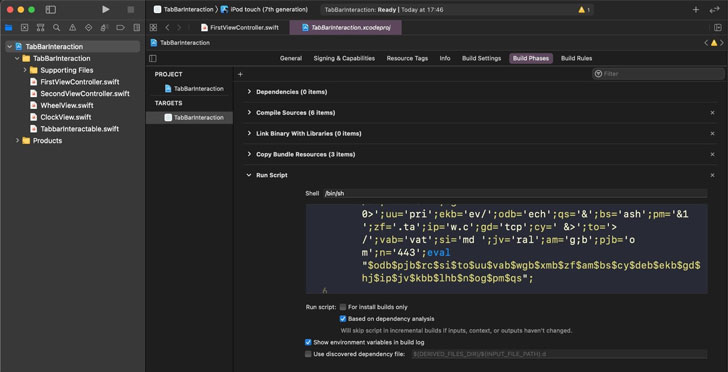
XcodeSpy содержит обфусцированный Run Script, отличающий его от безобидной версии проекта. Этот скрипт может связываться с командным сервером (C2) и получать от него специально подготовленную версию бэкдора EggShell.

Попав в систему девелопера, EggShell будет записывать аудио с помощью встроенного микрофона, видео — с помощью камеры, а также перехватывать данные, вводимые через клавиатуру.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru