



Патчи для iPhone будут выходить отдельно от прочих апдейтов iOS

Патчи для iPhone будут выходить отдельно от прочих апдейтов iOS

Патчи для iPhone будут выходить отдельно от прочих апдейтов iOS

В коде бета-версии iOS 14.5 обнаружены ссылки, говорящие о том, что Apple собирается изменить свой подход к доставке заплат, закрывающих уязвимости в компонентах мобильных операционных систем. Не исключено, что в скором времени такие патчи можно будет ставить без обновления ОС — отдельным пакетом, как на Android.

До сих пор, чтобы избавиться от очередных брешей в iPhone или iPad, пользователям приходилось устанавливать новую сборку мобильной ОС. Так, например, недавний выпуск iOS 14.4.1 устранил всего лишь одну, хотя и весьма серьезную уязвимость, и внести нужные исправления можно было только через апгрейд.

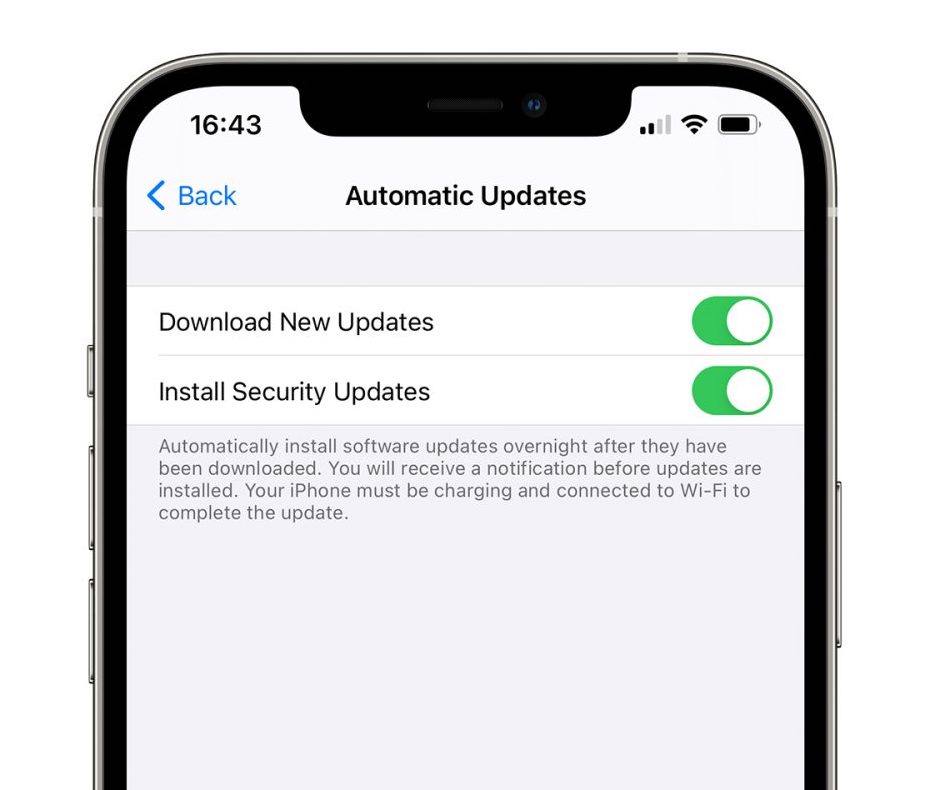
Примечательно, что пользователи macOS давно имеют возможность устанавливать актуальные патчи, не меняя версию ОС. При тестировании iOS 14.5 в настройках была обнаружена новая функция — Install Security Updates («Установить обновления системы безопасности»), которая может сигнализировать о том, что Apple решила предоставить такое же удобство и на мобильных устройствах.


В коде iOS 14.5 также найдены упоминания о том, что при установке очередного обновления iOS некоторые загруженные ранее апдейты — в частности, патчи (security update) — придется удалить. Каким образом Apple собирается это реализовать, пока неясно, но можно предположить, что пользователям просто будет отображаться соответствующая подсказка, когда они захотят перейти, скажем, на iOS 15.

Выход стабильной версии iOS 14.5 ожидается в ближайшие месяцы. С ее выпуском Apple должна значительно усилить приватность — активировать функциональность App Tracking Transparency, заставляющую приложения запрашивать у пользователя разрешение на отслеживание его действий, сбор данных для создания цифровых отпечатков и установку сторонних SDK (для сбора аналитики или персонализации рекламы). Пользователи также смогут, руководствуясь подсказками, объявлять свой выбор — согласие или отказ — для каждого приложения при его открытии.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru