



Патчи для iPhone будут выходить отдельно от прочих апдейтов iOS

Патчи для iPhone будут выходить отдельно от прочих апдейтов iOS

Патчи для iPhone будут выходить отдельно от прочих апдейтов iOS

В коде бета-версии iOS 14.5 обнаружены ссылки, говорящие о том, что Apple собирается изменить свой подход к доставке заплат, закрывающих уязвимости в компонентах мобильных операционных систем. Не исключено, что в скором времени такие патчи можно будет ставить без обновления ОС — отдельным пакетом, как на Android.

До сих пор, чтобы избавиться от очередных брешей в iPhone или iPad, пользователям приходилось устанавливать новую сборку мобильной ОС. Так, например, недавний выпуск iOS 14.4.1 устранил всего лишь одну, хотя и весьма серьезную уязвимость, и внести нужные исправления можно было только через апгрейд.

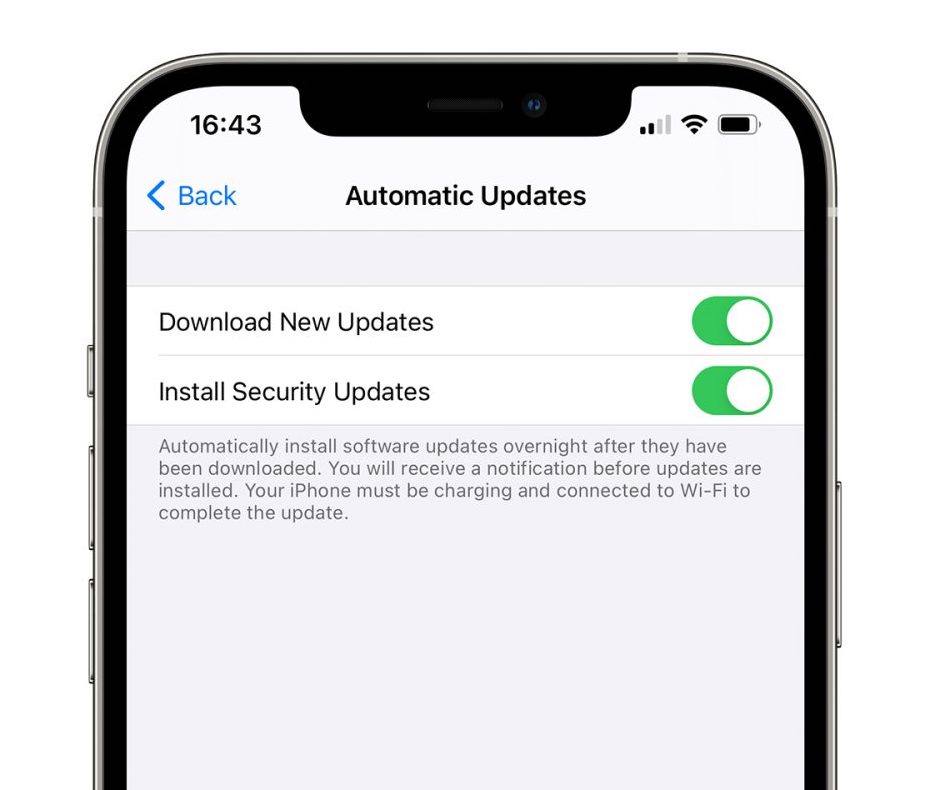
Примечательно, что пользователи macOS давно имеют возможность устанавливать актуальные патчи, не меняя версию ОС. При тестировании iOS 14.5 в настройках была обнаружена новая функция — Install Security Updates («Установить обновления системы безопасности»), которая может сигнализировать о том, что Apple решила предоставить такое же удобство и на мобильных устройствах.


В коде iOS 14.5 также найдены упоминания о том, что при установке очередного обновления iOS некоторые загруженные ранее апдейты — в частности, патчи (security update) — придется удалить. Каким образом Apple собирается это реализовать, пока неясно, но можно предположить, что пользователям просто будет отображаться соответствующая подсказка, когда они захотят перейти, скажем, на iOS 15.

Выход стабильной версии iOS 14.5 ожидается в ближайшие месяцы. С ее выпуском Apple должна значительно усилить приватность — активировать функциональность App Tracking Transparency, заставляющую приложения запрашивать у пользователя разрешение на отслеживание его действий, сбор данных для создания цифровых отпечатков и установку сторонних SDK (для сбора аналитики или персонализации рекламы). Пользователи также смогут, руководствуясь подсказками, объявлять свой выбор — согласие или отказ — для каждого приложения при его открытии.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru