



Фишинговые сайты теперь детектируют виртуальные машины через JavaScript

Фишинговые сайты теперь детектируют виртуальные машины через JavaScript

Фишинговые сайты теперь детектируют виртуальные машины через JavaScript

Владельцы фишинговых сайтов теперь используют JavaScript для детектирования виртуальных машин и «безголовых устройств» (используются без монитора, клавиатуры и мыши), с помощью которых специалисты в области кибербезопасности вычисляют подобные вредоносные ресурсы.

Если один из таких фишинговых сайтов обнаружит признаки анализа со стороны исследователей, он отобразит пустую веб-страницу. Если же на ресурс попадёт жертва, то она увидит уже полноценный контент.

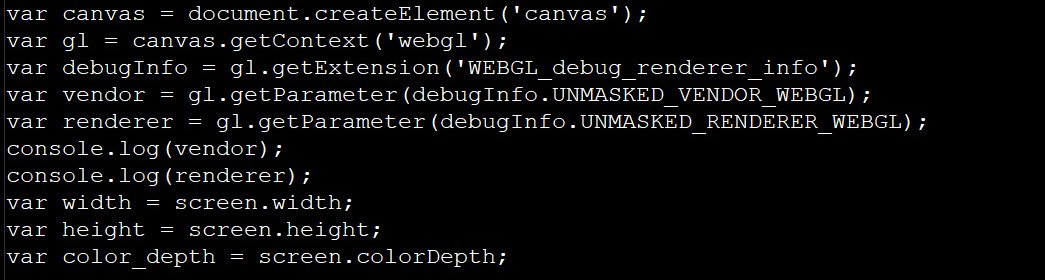
Хитрый скрипт, отвечающий за детектирование виртуальных машин, обнаружила команда MalwareHunterTeam. По словам экспертов, этот JavaScript-код проверяет ширину и высоту дисплея устройства посетителя, а также использует API WebGL для обращения к движку браузера.


Первым делом скрипт определяет, используются ли такие рендеры, как SwiftShader, LLVMpipe или VirtualBox. Именно они, как правило, выдают виртуальную машину. Помимо этого, JavaScript проверяет глубину цвета дисплея устройства.

Если фишинговый сайт «заподозрит» неладное, он выведет сообщение в консоль браузера и отобразит пустую страницу. Обычный же пользователь увидит контент, замаскированный под легитимный сайт.

Интересно, что фишеры воспользовались информацией, опубликованной в статье 2019 года. В ней специалисты описывали метод использования JavaScript для детектирования виртуальных машин.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru