



Фишинговые сайты теперь детектируют виртуальные машины через JavaScript

Фишинговые сайты теперь детектируют виртуальные машины через JavaScript

Фишинговые сайты теперь детектируют виртуальные машины через JavaScript

Владельцы фишинговых сайтов теперь используют JavaScript для детектирования виртуальных машин и «безголовых устройств» (используются без монитора, клавиатуры и мыши), с помощью которых специалисты в области кибербезопасности вычисляют подобные вредоносные ресурсы.

Если один из таких фишинговых сайтов обнаружит признаки анализа со стороны исследователей, он отобразит пустую веб-страницу. Если же на ресурс попадёт жертва, то она увидит уже полноценный контент.

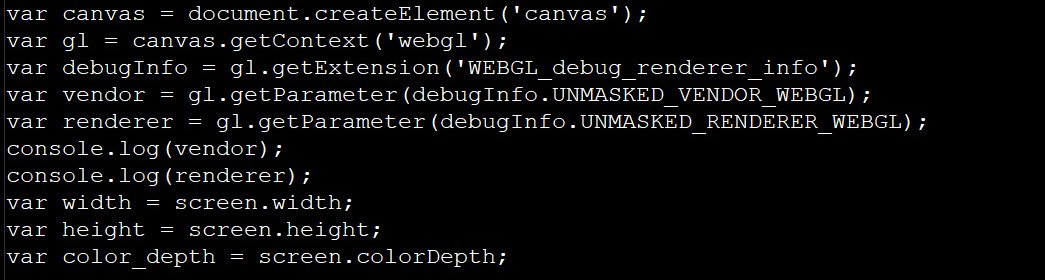
Хитрый скрипт, отвечающий за детектирование виртуальных машин, обнаружила команда MalwareHunterTeam. По словам экспертов, этот JavaScript-код проверяет ширину и высоту дисплея устройства посетителя, а также использует API WebGL для обращения к движку браузера.


Первым делом скрипт определяет, используются ли такие рендеры, как SwiftShader, LLVMpipe или VirtualBox. Именно они, как правило, выдают виртуальную машину. Помимо этого, JavaScript проверяет глубину цвета дисплея устройства.

Если фишинговый сайт «заподозрит» неладное, он выведет сообщение в консоль браузера и отобразит пустую страницу. Обычный же пользователь увидит контент, замаскированный под легитимный сайт.

Интересно, что фишеры воспользовались информацией, опубликованной в статье 2019 года. В ней специалисты описывали метод использования JavaScript для детектирования виртуальных машин.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru