


Firefox 152 научился быстро отключать шумные вкладки через адресную строку

Firefox 152 научился быстро отключать шумные вкладки через адресную строку

Firefox 152 научился быстро отключать шумные вкладки через адресную строку

Mozilla выпустила Firefox 152, и в этот раз обновление оказалось заметно интереснее стандартного набора фиксов. Разработчики серьёзно переработали настройки браузера, добавили новые инструменты для приватности и упростили жизнь тем, кто регулярно открывает по несколько десятков вкладок одновременно.

Главное изменение — полностью обновлённый раздел настроек. В Mozilla обещают более понятную структуру, упрощённую навигацию и логичное распределение параметров по категориям. Идея простая: меньше блужданий по меню и быстрее доступ к нужным функциям.

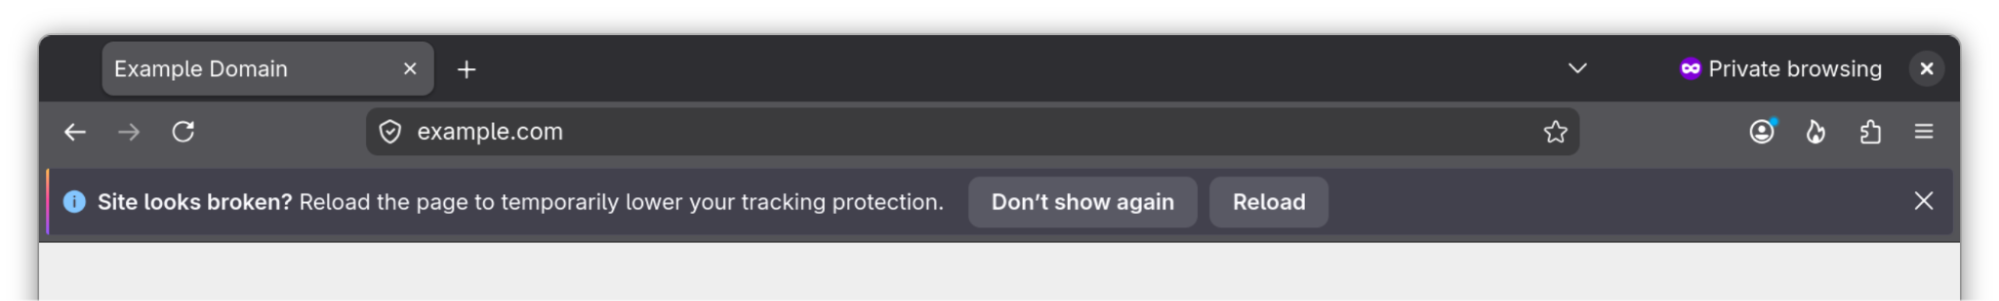
Не забыли и про приватность. Теперь Firefox умеет автоматически предлагать временно ослабить защиту от трекеров для конкретного сайта, если из-за строгих настроек страница работает некорректно. Вместо поиска нужного переключателя в меню браузер сам покажет предложение перезагрузить сайт с более мягкими ограничениями.


Ещё одна любопытная функция пригодится тем, кто регулярно теряет источник неожиданного звука среди десятков вкладок. В адресной строке теперь можно ввести команды mute, shush или sssh, после чего Firefox мгновенно отключит звук во всех вкладках сразу.

Пользователи Windows и Linux получили возможность копировать ссылку на вкладку прямо из контекстного меню, не открывая страницу. Кроме того, в браузере появилась новая кнопка Send Tab, которую можно добавить на панель инструментов.

Расширились и возможности встроенного переводчика Firefox Translations. Браузер получил поддержку баскского и галисийского языков, а также новые словари проверки орфографии для турецкого, персидского, валлийского, хорватского, тамильского и грузинского языков.

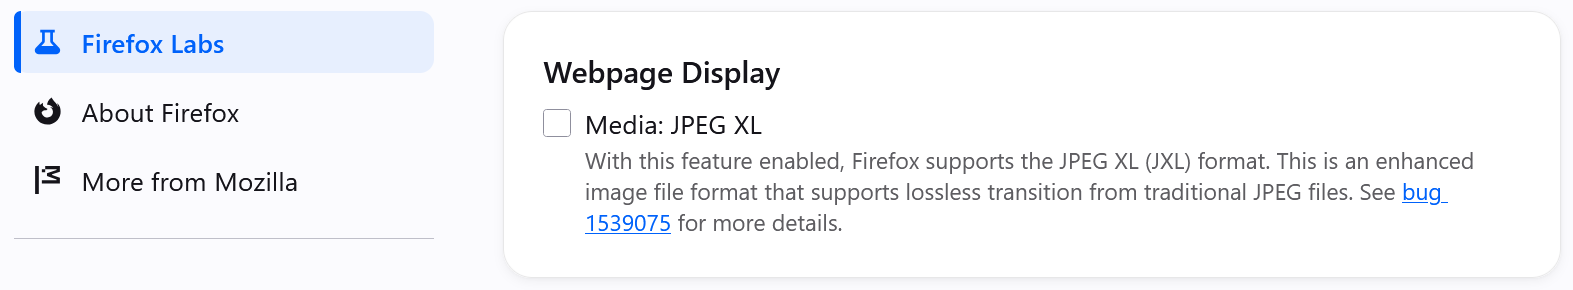
Для любителей экспериментов Mozilla добавила в Firefox Labs поддержку JPEG XL — современного графического формата, который должен обеспечивать более эффективное сжатие изображений по сравнению с JPEG, PNG, GIF и даже WebP.


В список прочих изменений вошли улучшенная работа с PDF-файлами, более гибкое масштабирование страниц, доработки поддержки ключей доступа (passkey) через WebAuthn и новые возможности для веб-уведомлений.

Заодно Mozilla впервые опубликовала публичную дорожную карту Firefox, чтобы пользователи могли заранее видеть, какие функции готовятся к выходу в следующих версиях браузера.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru