



В Google Chrome устранили третью 0-day уязвимость с начала 2021 года

В Google Chrome устранили третью 0-day уязвимость с начала 2021 года

В Google Chrome устранили третью 0-day уязвимость с начала 2021 года

Разработчики Google устранили ещё одну опасную 0-day уязвимость, эксплуатируемую в реальных атаках киберпреступников. Получается, что это уже второй подобный баг, пропатченный только за март, и третий — с начала этого года.

В конце прошлой недели на стабильном канале Chrome для систем Windows, macOS и Linux появилась новая версия браузера — 89.0.4389.90. В общей сложности разработчики пропатчили в ней пять уязвимостей.

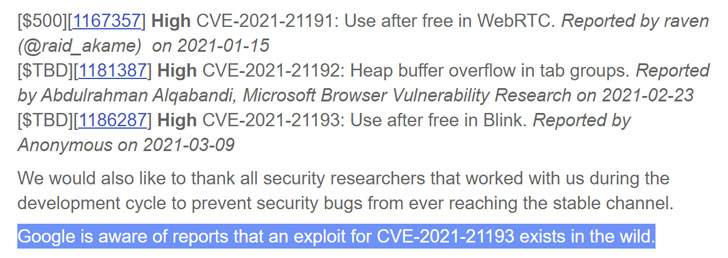
Самой опасной брешью в этот раз стала ошибка вида use-after-free, затрагивающая движок Blink. Багу присвоили идентификатор CVE-2021-21193, а его технические подробности пока держат в секрете. Известно, что некий исследователь сообщил Google об уязвимости 9 марта 2021 года.

Интернет-гигант подтвердил наличие рабочего эксплойта для CVE-2021-21193, которым успешно пользуются злоумышленники. Детали атак и метода эксплуатации пока не раскрываются, поскольку Google хочет убедиться, что подавляющее большинство пользователей установило вышедшее обновление.


«Google в курсе наличия активного эксплойта для CVE-2021-21193, применяемого в реальных кибератаках», — отметили представители корпорации.

Таким образом, эта 0-day стала уже третьей активно эксплуатируемой дырой, пропатченной с начала 2021 года. Ранее разработчики устранили CVE-2021-21166 — вторую брешь за месяц.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru