



В Google Chrome устранили третью 0-day уязвимость с начала 2021 года

В Google Chrome устранили третью 0-day уязвимость с начала 2021 года

В Google Chrome устранили третью 0-day уязвимость с начала 2021 года

Разработчики Google устранили ещё одну опасную 0-day уязвимость, эксплуатируемую в реальных атаках киберпреступников. Получается, что это уже второй подобный баг, пропатченный только за март, и третий — с начала этого года.

В конце прошлой недели на стабильном канале Chrome для систем Windows, macOS и Linux появилась новая версия браузера — 89.0.4389.90. В общей сложности разработчики пропатчили в ней пять уязвимостей.

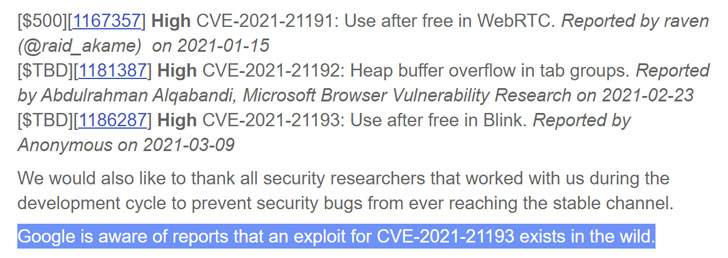
Самой опасной брешью в этот раз стала ошибка вида use-after-free, затрагивающая движок Blink. Багу присвоили идентификатор CVE-2021-21193, а его технические подробности пока держат в секрете. Известно, что некий исследователь сообщил Google об уязвимости 9 марта 2021 года.

Интернет-гигант подтвердил наличие рабочего эксплойта для CVE-2021-21193, которым успешно пользуются злоумышленники. Детали атак и метода эксплуатации пока не раскрываются, поскольку Google хочет убедиться, что подавляющее большинство пользователей установило вышедшее обновление.


«Google в курсе наличия активного эксплойта для CVE-2021-21193, применяемого в реальных кибератаках», — отметили представители корпорации.

Таким образом, эта 0-day стала уже третьей активно эксплуатируемой дырой, пропатченной с начала 2021 года. Ранее разработчики устранили CVE-2021-21166 — вторую брешь за месяц.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru