



В Google Chrome устранили третью 0-day уязвимость с начала 2021 года

В Google Chrome устранили третью 0-day уязвимость с начала 2021 года

В Google Chrome устранили третью 0-day уязвимость с начала 2021 года

Разработчики Google устранили ещё одну опасную 0-day уязвимость, эксплуатируемую в реальных атаках киберпреступников. Получается, что это уже второй подобный баг, пропатченный только за март, и третий — с начала этого года.

В конце прошлой недели на стабильном канале Chrome для систем Windows, macOS и Linux появилась новая версия браузера — 89.0.4389.90. В общей сложности разработчики пропатчили в ней пять уязвимостей.

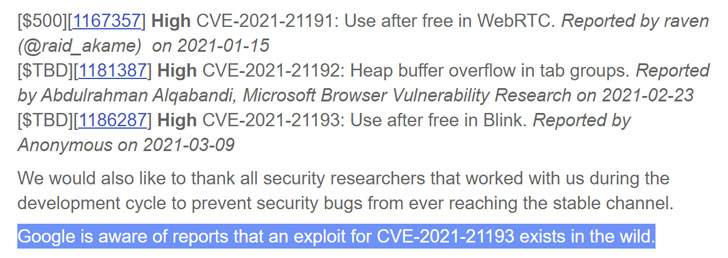
Самой опасной брешью в этот раз стала ошибка вида use-after-free, затрагивающая движок Blink. Багу присвоили идентификатор CVE-2021-21193, а его технические подробности пока держат в секрете. Известно, что некий исследователь сообщил Google об уязвимости 9 марта 2021 года.

Интернет-гигант подтвердил наличие рабочего эксплойта для CVE-2021-21193, которым успешно пользуются злоумышленники. Детали атак и метода эксплуатации пока не раскрываются, поскольку Google хочет убедиться, что подавляющее большинство пользователей установило вышедшее обновление.


«Google в курсе наличия активного эксплойта для CVE-2021-21193, применяемого в реальных кибератаках», — отметили представители корпорации.

Таким образом, эта 0-day стала уже третьей активно эксплуатируемой дырой, пропатченной с начала 2021 года. Ранее разработчики устранили CVE-2021-21166 — вторую брешь за месяц.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru