



Каждые два часа число попыток взлома Exchange Server возрастает на 100%

Каждые два часа число попыток взлома Exchange Server возрастает на 100%

Каждые два часа число попыток взлома Exchange Server возрастает на 100%

Согласно наблюдениям Check Point Software Technologies, после раскрытия уязвимостей нулевого дня в Microsoft Exchange Server попытки их использования стали стремительно множиться. Эксперты зафиксировали сотни таких атак, а два дня назад их число стало удваиваться каждые два-три часа.

Четыре уязвимости 0-day в Exchange Server, о которых идет речь, разработчик пропатчил вне очереди в начале текущего месяца. Их использование позволяет обойти аутентификацию и удаленно выполнить сторонний код с высокими привилегиями. Более того, взлом этой широко используемой платформы открывает доступ в корпоративную сеть, и эксплойт в данном случае грозит большими неприятностями для десятков тысяч организаций по всему миру.

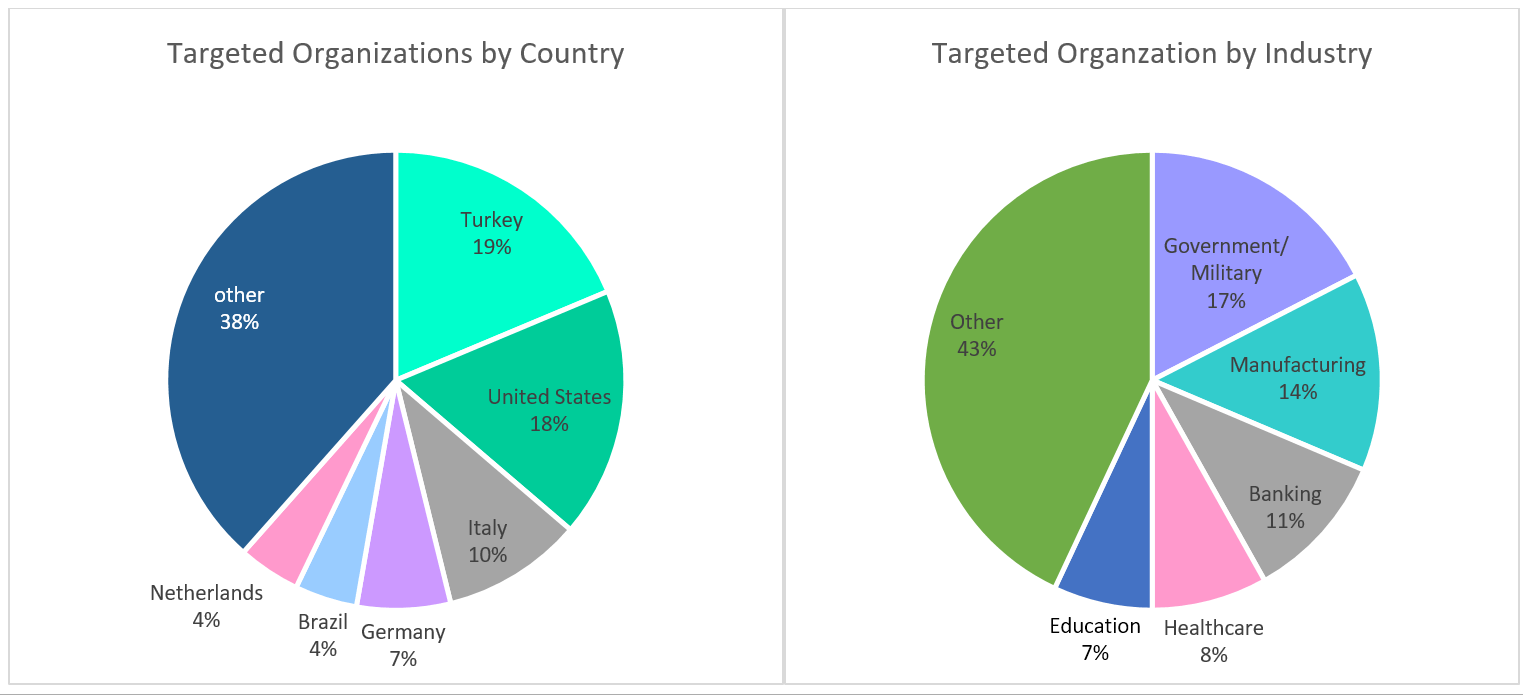
По данным Check Point, наиболее часто Exchange Server подвергается атакам в Турции, США и Италии. При этом злоумышленники отдают предпочтение таким мишеням, как госорганы, военные ведомства, промышленные предприятия и финансовые организации.


Напомним, первые атаки через новые бреши в Exchange Server провела китайская APT-группа Hafnium. Чуть позже стало известно, что эксплойты применялись не только против организаций в США и Западной Европе, но также против ряда российских компаний.

Через неделю после выпуска патчей исследователи из Praetorian опубликовали подробный разбор одной из атакуемых уязвимостей (CVE-2021-26855), и вскоре после этого на GitHub появился полноценный PoC-эксплойт.

В настоящее время, по данным ESET, атаки с использованием дыр в Exchange Server проводят как минимум десять разных APT-групп. За новую возможность ухватились также распространители программ-шифровальщиков — в частности, новобранца DearCry.

По оценке Palo Alto Networks, в настоящее время количество непропатченных Exchange Server во всем мире превышает 125 тысяч. Пользователям настоятельно рекомендуется обновить продукт в кратчайшие сроки. Проверить сервер на наличие признаков компрометации и усилить защиту от эксплойта помогут специальные PowerShell-скрипты, созданные в Microsoft, а также обновление Microsoft Defender.

Подпишитесь на новости

Orion soft предложил посчитать пользу от ИИ через платформу StarScale AI

Orion soft анонсировал StarScale AI — платформу, которая должна показать, сколько компания тратит на искусственный интеллект и что получает взамен. Потому что внедрение нейросети звучит эффектно ровно до вопроса финансового директора: а окупается это всё когда?

Как объясняет разработчик, решение объединяет сведения об ИИ-инструментах, моделях и сценариях использования. Расходы и эффект можно рассматривать по компании, подразделениям, командам и отдельным пользователям.

Платформа собирает данные о запросах, потреблении токенов и инфраструктурных затратах, связывает их с конкретными сотрудниками и проектами. Задача — выяснить, какие инструменты действительно востребованы, а какие просто красиво числятся в отчёте о цифровизации.

Помимо расходов, заявлена оценка результата: например, сэкономленного рабочего времени и его денежного эквивалента. На этой основе бизнесу предлагают решать, какие ИИ-проекты развивать, какие оптимизировать, а какие пора закрывать.

По сценарной оценке Orion soft, крупный российский бизнес в 2026 году может потребить 912,5 трлн токенов примерно на 237 млрд рублей. Это расчёт возможного потребления, а не уже выставленный рынку счёт.

Главная задача продукта — ответить на вопрос: нейросеть помогает зарабатывать и экономить или просто уверенно превращает бюджет в токены? Для корпоративного ИИ это разговор куда полезнее очередного соревнования по числу запущенных ассистентов.

RSS: Новости на портале Anti-Malware.ru