



Каждые два часа число попыток взлома Exchange Server возрастает на 100%

Каждые два часа число попыток взлома Exchange Server возрастает на 100%

Каждые два часа число попыток взлома Exchange Server возрастает на 100%

Согласно наблюдениям Check Point Software Technologies, после раскрытия уязвимостей нулевого дня в Microsoft Exchange Server попытки их использования стали стремительно множиться. Эксперты зафиксировали сотни таких атак, а два дня назад их число стало удваиваться каждые два-три часа.

Четыре уязвимости 0-day в Exchange Server, о которых идет речь, разработчик пропатчил вне очереди в начале текущего месяца. Их использование позволяет обойти аутентификацию и удаленно выполнить сторонний код с высокими привилегиями. Более того, взлом этой широко используемой платформы открывает доступ в корпоративную сеть, и эксплойт в данном случае грозит большими неприятностями для десятков тысяч организаций по всему миру.

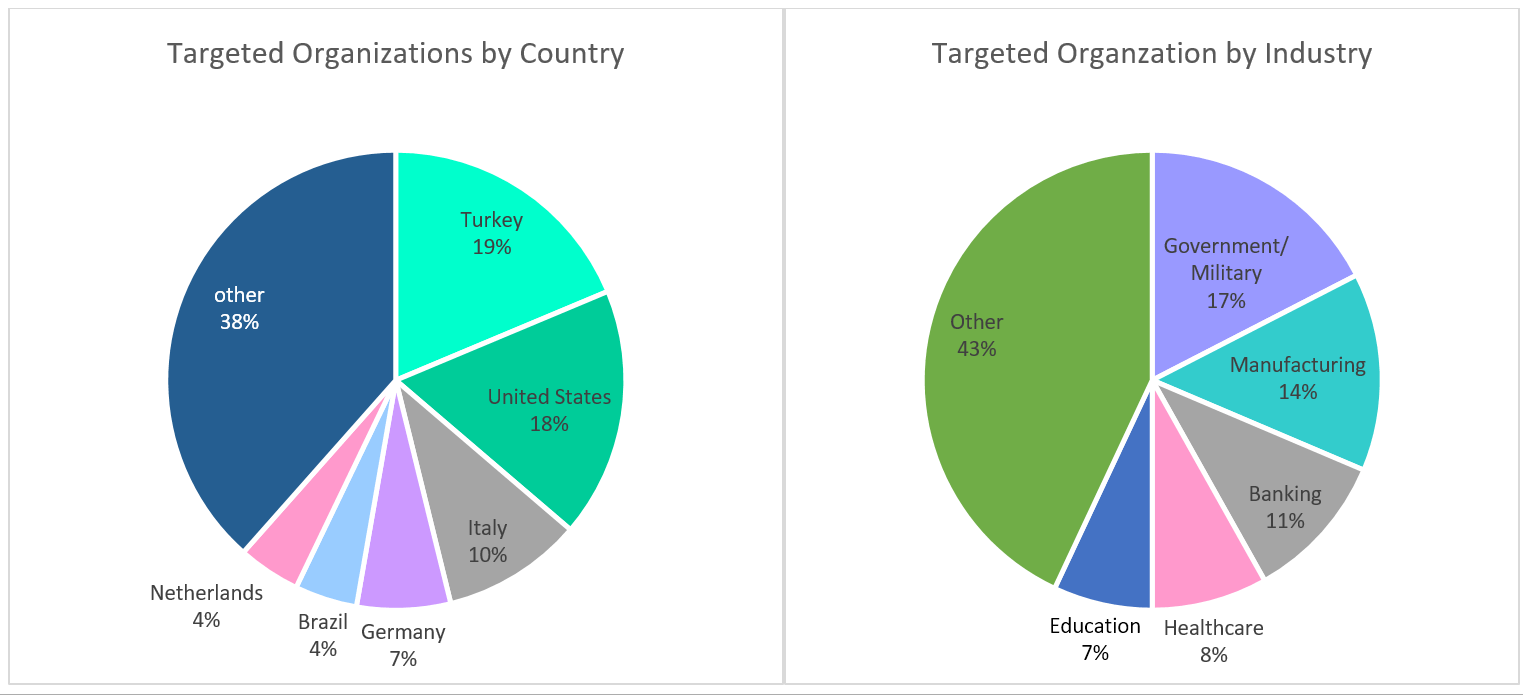
По данным Check Point, наиболее часто Exchange Server подвергается атакам в Турции, США и Италии. При этом злоумышленники отдают предпочтение таким мишеням, как госорганы, военные ведомства, промышленные предприятия и финансовые организации.


Напомним, первые атаки через новые бреши в Exchange Server провела китайская APT-группа Hafnium. Чуть позже стало известно, что эксплойты применялись не только против организаций в США и Западной Европе, но также против ряда российских компаний.

Через неделю после выпуска патчей исследователи из Praetorian опубликовали подробный разбор одной из атакуемых уязвимостей (CVE-2021-26855), и вскоре после этого на GitHub появился полноценный PoC-эксплойт.

В настоящее время, по данным ESET, атаки с использованием дыр в Exchange Server проводят как минимум десять разных APT-групп. За новую возможность ухватились также распространители программ-шифровальщиков — в частности, новобранца DearCry.

По оценке Palo Alto Networks, в настоящее время количество непропатченных Exchange Server во всем мире превышает 125 тысяч. Пользователям настоятельно рекомендуется обновить продукт в кратчайшие сроки. Проверить сервер на наличие признаков компрометации и усилить защиту от эксплойта помогут специальные PowerShell-скрипты, созданные в Microsoft, а также обновление Microsoft Defender.

Подпишитесь на новости

Мобильный интернет в России ускорился до 20%. Но цифры требуют расшифровки

После запуска 5G мобильный интернет в России прибавил в скорости: медианный показатель отправки данных вырос на 19,7%, скачивания — на 13,7%. Таким образом, красивая цифра до 20% относятся прежде всего к передаче файлов со смартфона, а не к загрузке видео на него.

Об исследовании TelecomDaily сообщают «Известия». Аналитики использовали более миллиона пользовательских замеров через приложение «Мегабитус» и сервис проверки скорости на «Госуслугах».

После старта сетей пятого поколения 11 сентября медианная скорость отправки данных увеличилась с 8,6 до 10,3 Мбит/с. Скачивание в сетях большой четвёрки подросло с 24,24 до 27,56 Мбит/с. Улучшение зафиксировали по стране в целом, а не только среди пользователей 5G.

В самих сетях нового поколения скорость достигает 240-260 Мбит/с, рассказал глава TelecomDaily Денис Кусков. По его прогнозу, до конца года медианный показатель мобильного интернета может прибавить ещё около 10%.

Обещать каждому смартфону персональное ускорение, само собой, пока рано. Медиана описывает выборку измерений, а не гарантирует результат в конкретной местности. И совпадение роста скорости с запуском 5G само по себе ещё не доказывает, что весь прирост обеспечила исключительно новая технология.

Напомним, на прошлой неделе прошлая информация, что Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Мы также писали о тратах операторов связи на рекламу 5G на ТВ — почти миллиард рублей.

RSS: Новости на портале Anti-Malware.ru