



Эксперты показали первую атаку по сторонним каналам против чипа Apple M1

Эксперты показали первую атаку по сторонним каналам против чипа Apple M1

Эксперты показали первую атаку по сторонним каналам против чипа Apple M1

Команда специалистов, в которую вошли сотрудники университетов США, Австралии и Израиля, продемонстрировала пример атаки по сторонним каналам, с помощью которой злоумышленники могут пробить защиту чипа M1, представленного Apple в ноябре прошлого года. Известно, что атака основана на взаимодействии с браузером, но при этом не требует использования JavaScript.

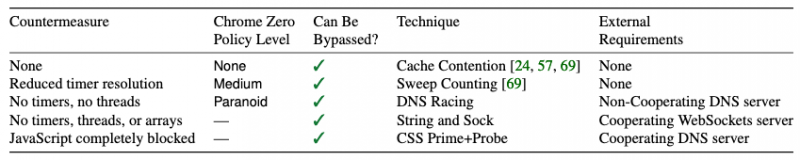
Эксперты опубликовали отчёт, согласно которому они использовали лишь CSS и HTML для запуска атаки. Такой метод сработает даже в том случае, если JavaScript полностью отключён. По словам самих исследователей, это первый подобный вид атаки по сторонним каналам.

Основная цель атакующих в этом случае — кеш. Потенциальные злоумышленники вычисляют, к каким областям кеша обращается жертва, а затем пытаются «вытащить» из этих областей конфиденциальную информацию.

Как правило, при запуске подобных атак с помощью браузера преступнику нужно задействовать JavaScript и отследить тайминг. Именно поэтому разработчики популярных браузеров усердно работали над защитой от подобных кибератак: ограничили или полностью отключили выполнение JavaScript-кода и старались не дать хакерам измерить тайминг.

Тем не менее новый метод позволяет отойти от использования JavaScript, ограничившись HTML и CSS. Более того, исследователи даже утверждают, что все существующие защитные меры можно легко обойти с помощью их атаки.

Специалисты протестировали свой метод в наиболее защищённых средах браузеров (Chrome Zero, DeterFox), а также на устройствах с чипами от Intel, AMD, Samsung и даже Apple M1.


Все затронутые разработчики получили соответствующие уведомления о проблеме безопасности. Представители Apple отметили, что публикация подробностей этого метода атаки не вызывает у них никаких опасений.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru