



Эксперты показали первую атаку по сторонним каналам против чипа Apple M1

Эксперты показали первую атаку по сторонним каналам против чипа Apple M1

Эксперты показали первую атаку по сторонним каналам против чипа Apple M1

Команда специалистов, в которую вошли сотрудники университетов США, Австралии и Израиля, продемонстрировала пример атаки по сторонним каналам, с помощью которой злоумышленники могут пробить защиту чипа M1, представленного Apple в ноябре прошлого года. Известно, что атака основана на взаимодействии с браузером, но при этом не требует использования JavaScript.

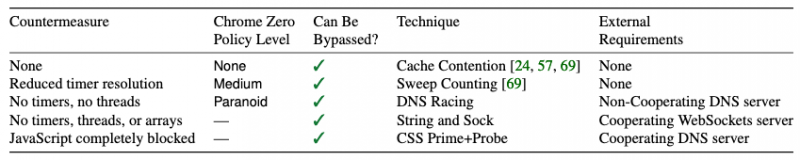
Эксперты опубликовали отчёт, согласно которому они использовали лишь CSS и HTML для запуска атаки. Такой метод сработает даже в том случае, если JavaScript полностью отключён. По словам самих исследователей, это первый подобный вид атаки по сторонним каналам.

Основная цель атакующих в этом случае — кеш. Потенциальные злоумышленники вычисляют, к каким областям кеша обращается жертва, а затем пытаются «вытащить» из этих областей конфиденциальную информацию.

Как правило, при запуске подобных атак с помощью браузера преступнику нужно задействовать JavaScript и отследить тайминг. Именно поэтому разработчики популярных браузеров усердно работали над защитой от подобных кибератак: ограничили или полностью отключили выполнение JavaScript-кода и старались не дать хакерам измерить тайминг.

Тем не менее новый метод позволяет отойти от использования JavaScript, ограничившись HTML и CSS. Более того, исследователи даже утверждают, что все существующие защитные меры можно легко обойти с помощью их атаки.

Специалисты протестировали свой метод в наиболее защищённых средах браузеров (Chrome Zero, DeterFox), а также на устройствах с чипами от Intel, AMD, Samsung и даже Apple M1.


Все затронутые разработчики получили соответствующие уведомления о проблеме безопасности. Представители Apple отметили, что публикация подробностей этого метода атаки не вызывает у них никаких опасений.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru