



Тысячи Android- и iOS-приложений сливают данные из облачных хранилищ

Тысячи Android- и iOS-приложений сливают данные из облачных хранилищ

Тысячи Android- и iOS-приложений сливают данные из облачных хранилищ

По данным Zimperium, 14% мобильных приложений, использующих облачные сервисы для хранения данных, раскрывают информацию, которую можно использовать для мошенничества или проведения атак на корпоративные сети. Основной причиной таких проблем являются ошибки в конфигурации облачных контейнеров, допущенные разработчиками программ.

Современные мобильные приложения зачастую хранят данные, связанные с их использованием, на специализированных сервисах. Доступ к этой информации осуществляется разными способами — загрузкой статических файлов, обращением к базе данных, через API. Полагаясь на сервис-провайдеров, разработчики приложений, к сожалению, нередко упускают из виду важный аспект — защиту на стороне сервера.

Согласно статистике Zimperium, из облачных хранилищ у разработчиков наиболее популярны веб-сервисы Amazon (AWS), Microsoft Azure, Google Storage и Google Firebase. Предоставляемые ими услуги включают доступ к настройкам облачных контейнеров и подробным инструкциям по их использованию.

Тем не менее, исследование показало, что создатели приложений редко пользуются этими удобствами и довольствуются настройками, выставленными по умолчанию. Такая небрежность может привести к тому, что доверенная стороннему сервису информация окажется легко доступной и попадет в руки злоумышленников.

Чтобы определить масштабы бедствия, специалисты Zimperium изучили 1,3 млн различных Android- и iOS-приложений. Как выяснилось, 14% из них используют небезопасные политики доступа к облаку и могут слить данные на сторону.

В частности, под угрозой раскрытия оказалась следующая информация: 

  • данные, позволяющие установить личность пользователя; 
  • сведения, ценные для мошенников (изображения чеков с данными покупки, ID сеанса регистрации, ID клиента, токены платежных карт); 
  • IP-адрес и детали используемой инфраструктуры (серверные скрипты, ключи SSH, конфигурационные файлы сервера, установочные файлы, а в отдельных случаях — даже пароли к точкам приема платежей).

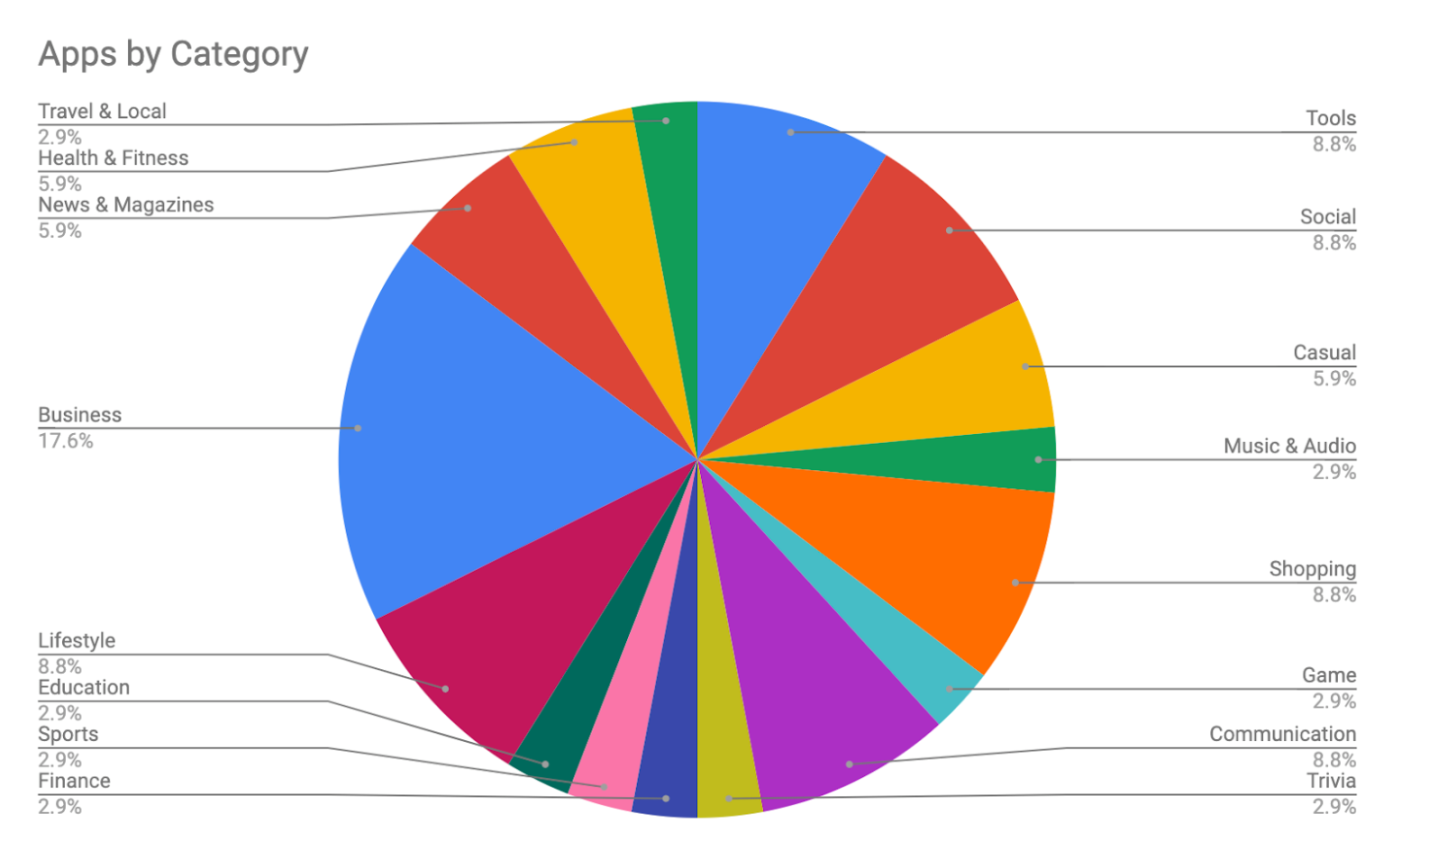
Наиболее часто грешат такими ошибками разработчики бизнес-приложений, программ для шопинга, клиентов соцсетей, приложений передачи данных и специнструментов.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru