



Тысячи Android- и iOS-приложений сливают данные из облачных хранилищ

Тысячи Android- и iOS-приложений сливают данные из облачных хранилищ

Тысячи Android- и iOS-приложений сливают данные из облачных хранилищ

По данным Zimperium, 14% мобильных приложений, использующих облачные сервисы для хранения данных, раскрывают информацию, которую можно использовать для мошенничества или проведения атак на корпоративные сети. Основной причиной таких проблем являются ошибки в конфигурации облачных контейнеров, допущенные разработчиками программ.

Современные мобильные приложения зачастую хранят данные, связанные с их использованием, на специализированных сервисах. Доступ к этой информации осуществляется разными способами — загрузкой статических файлов, обращением к базе данных, через API. Полагаясь на сервис-провайдеров, разработчики приложений, к сожалению, нередко упускают из виду важный аспект — защиту на стороне сервера.

Согласно статистике Zimperium, из облачных хранилищ у разработчиков наиболее популярны веб-сервисы Amazon (AWS), Microsoft Azure, Google Storage и Google Firebase. Предоставляемые ими услуги включают доступ к настройкам облачных контейнеров и подробным инструкциям по их использованию.

Тем не менее, исследование показало, что создатели приложений редко пользуются этими удобствами и довольствуются настройками, выставленными по умолчанию. Такая небрежность может привести к тому, что доверенная стороннему сервису информация окажется легко доступной и попадет в руки злоумышленников.

Чтобы определить масштабы бедствия, специалисты Zimperium изучили 1,3 млн различных Android- и iOS-приложений. Как выяснилось, 14% из них используют небезопасные политики доступа к облаку и могут слить данные на сторону.

В частности, под угрозой раскрытия оказалась следующая информация: 

  • данные, позволяющие установить личность пользователя; 
  • сведения, ценные для мошенников (изображения чеков с данными покупки, ID сеанса регистрации, ID клиента, токены платежных карт); 
  • IP-адрес и детали используемой инфраструктуры (серверные скрипты, ключи SSH, конфигурационные файлы сервера, установочные файлы, а в отдельных случаях — даже пароли к точкам приема платежей).

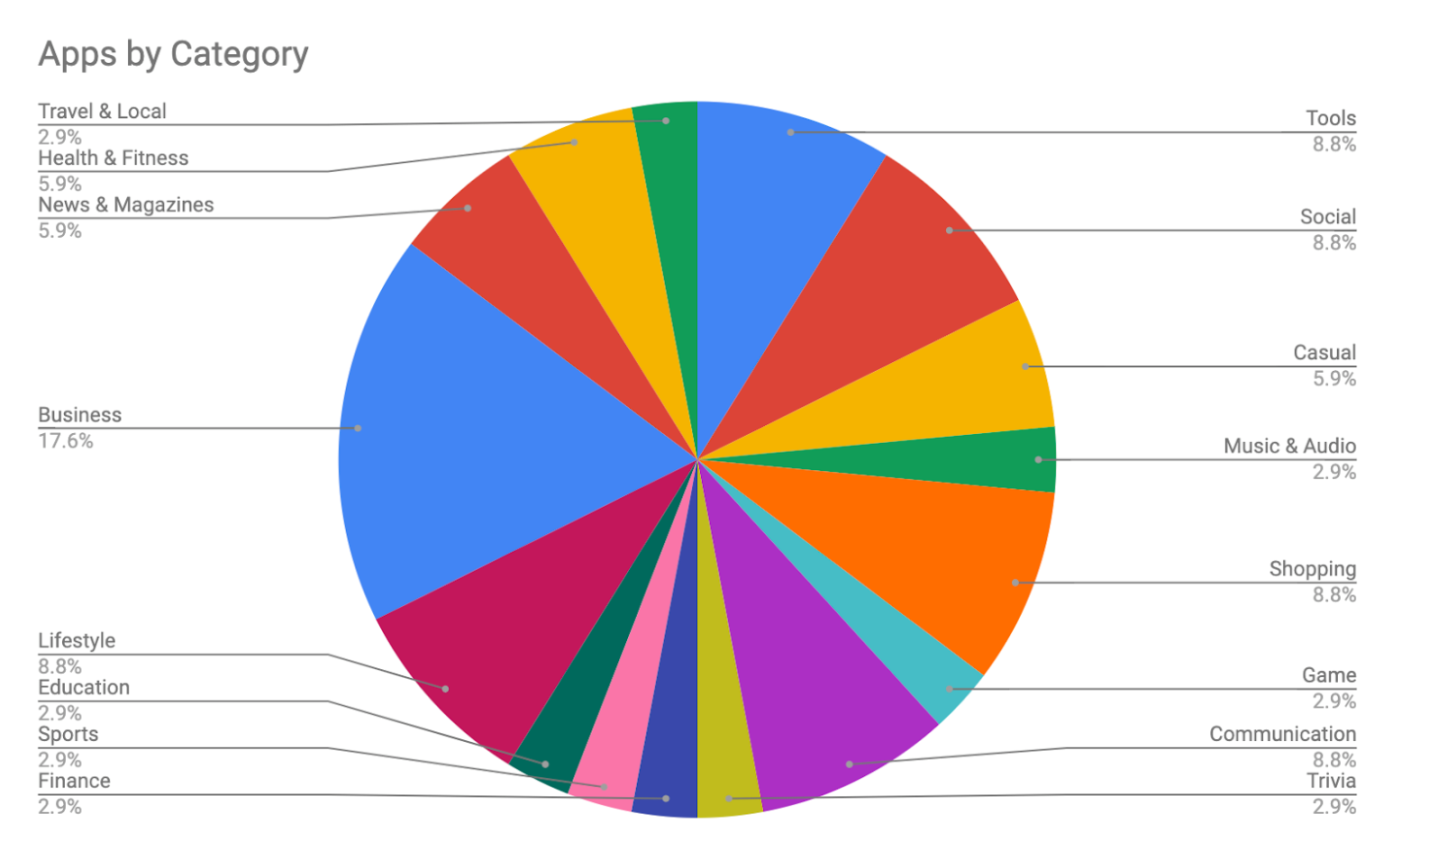
Наиболее часто грешат такими ошибками разработчики бизнес-приложений, программ для шопинга, клиентов соцсетей, приложений передачи данных и специнструментов.

Подпишитесь на новости

VK Tech нарастил выручку до 14,4 млрд рублей, ИИ принёс миллиард

Корпоративный ИИ у VK Tech уже приносит не только презентации: за девять месяцев 2026 года выручка ИИ-решений достигла 1 млрд рублей. Общая выручка направления выросла примерно на 35%, до 14,4 млрд рублей. Вторым двигателем стали сервисы продуктивности VK WorkSpace.

Показатели компания раскрыла в отчёте VK за девять месяцев. Выручка VK WorkSpace увеличилась на 61%.

Клиентская база VK Tech выросла на 42%, примерно до 38 тыс. заказчиков. Причём доходы от малого и среднего бизнеса прибавили 46%, от крупных клиентов — 30%. За корпоративным софтом идут не только гиганты с многоэтажными бюджетами.

Рекуррентная, то есть повторяющаяся, выручка выросла на 52% и достигла 86% общей выручки VK Tech. Компания связывает это с расширением облачной клиентской базы и ростом доходов от техподдержки решений, развёрнутых у заказчиков.

Но рост продаж не означает такого же скачка рентабельности. EBITDA увеличилась на 21%, до 1,8 млрд рублей, тогда как операционные расходы — на 37%, до 12,6 млрд. Рентабельность по EBITDA снизилась с 14% до 12%. Бизнес растёт, расходы стараются не отставать.

Параллельно VK Tech добавляет ИИ-сценарии в WorkSpace, а в платформу VK AI Space — многоуровневую память агентов и инструменты соблюдения внутренних регламентов компаний. Агентов учат помнить контекст и работать по правилам. Судя по финансовым результатам, заказчики готовы платить за эту дисциплину.

RSS: Новости на портале Anti-Malware.ru