



Тысячи Android- и iOS-приложений сливают данные из облачных хранилищ

Тысячи Android- и iOS-приложений сливают данные из облачных хранилищ

Тысячи Android- и iOS-приложений сливают данные из облачных хранилищ

По данным Zimperium, 14% мобильных приложений, использующих облачные сервисы для хранения данных, раскрывают информацию, которую можно использовать для мошенничества или проведения атак на корпоративные сети. Основной причиной таких проблем являются ошибки в конфигурации облачных контейнеров, допущенные разработчиками программ.

Современные мобильные приложения зачастую хранят данные, связанные с их использованием, на специализированных сервисах. Доступ к этой информации осуществляется разными способами — загрузкой статических файлов, обращением к базе данных, через API. Полагаясь на сервис-провайдеров, разработчики приложений, к сожалению, нередко упускают из виду важный аспект — защиту на стороне сервера.

Согласно статистике Zimperium, из облачных хранилищ у разработчиков наиболее популярны веб-сервисы Amazon (AWS), Microsoft Azure, Google Storage и Google Firebase. Предоставляемые ими услуги включают доступ к настройкам облачных контейнеров и подробным инструкциям по их использованию.

Тем не менее, исследование показало, что создатели приложений редко пользуются этими удобствами и довольствуются настройками, выставленными по умолчанию. Такая небрежность может привести к тому, что доверенная стороннему сервису информация окажется легко доступной и попадет в руки злоумышленников.

Чтобы определить масштабы бедствия, специалисты Zimperium изучили 1,3 млн различных Android- и iOS-приложений. Как выяснилось, 14% из них используют небезопасные политики доступа к облаку и могут слить данные на сторону.

В частности, под угрозой раскрытия оказалась следующая информация: 

  • данные, позволяющие установить личность пользователя; 
  • сведения, ценные для мошенников (изображения чеков с данными покупки, ID сеанса регистрации, ID клиента, токены платежных карт); 
  • IP-адрес и детали используемой инфраструктуры (серверные скрипты, ключи SSH, конфигурационные файлы сервера, установочные файлы, а в отдельных случаях — даже пароли к точкам приема платежей).

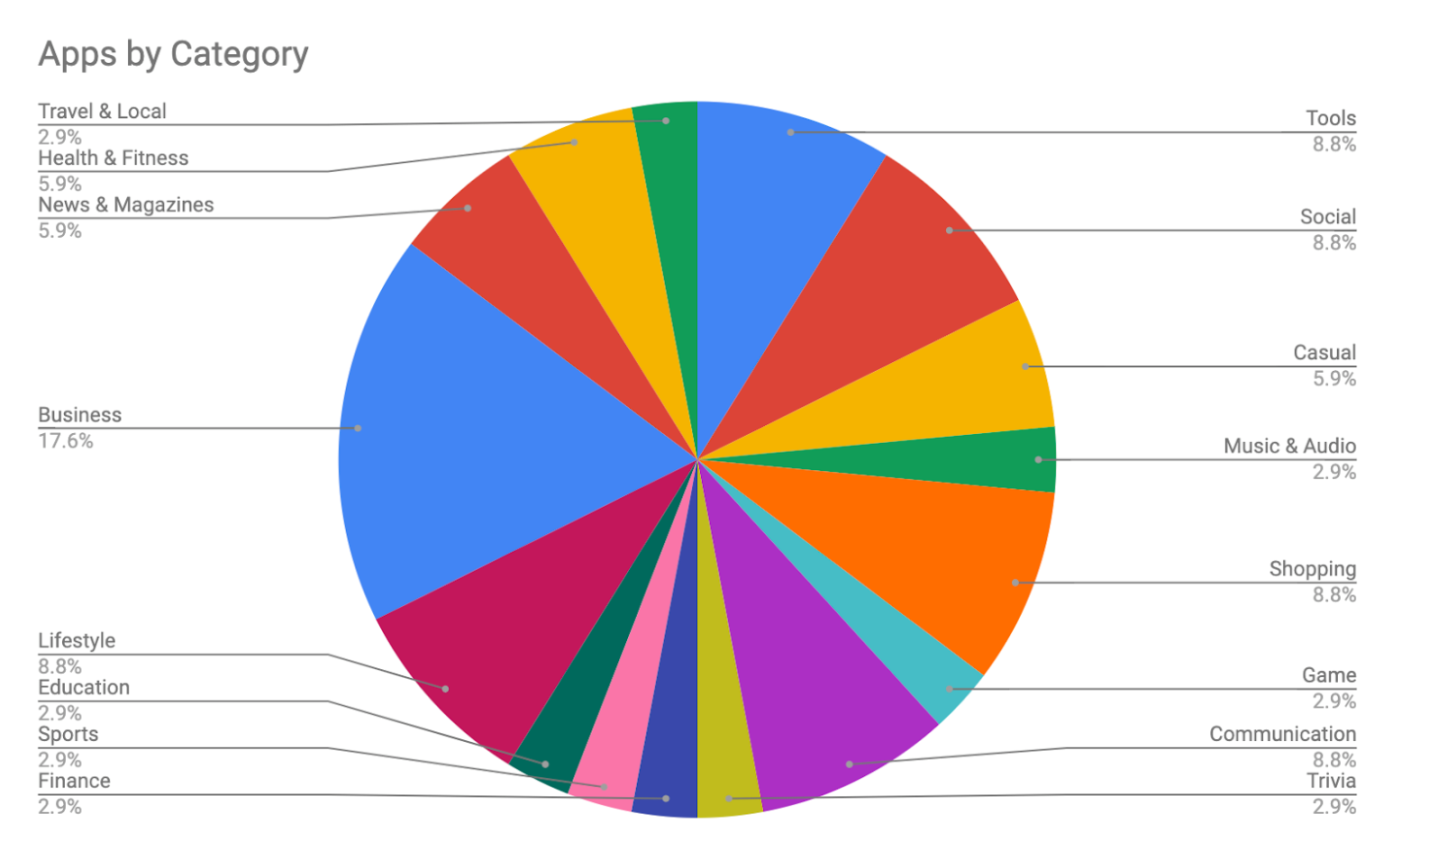
Наиболее часто грешат такими ошибками разработчики бизнес-приложений, программ для шопинга, клиентов соцсетей, приложений передачи данных и специнструментов.

Подпишитесь на новости

ChatGPT научился создавать GIF и редактировать отдельные кадры

Танцующего кота теперь можно заказать прямо в ChatGPT, причём вместе со скоростью танца и правками отдельных кадров. OpenAI выпустила Images 2.6: обновление добавляет создание GIF-анимаций по текстовому запросу или загруженному изображению.

О возможностях новой версии OpenAI рассказала в официальном анонсе. Готовую анимацию можно доработать в чате: изменить скорость воспроизведения, просмотреть последовательность покадрово и отредактировать отдельные кадры.

В демонстрации компания показывает создание GIF с танцующим котом по одной просьбе пользователя.

Сценарии выходят за пределы кошачьей дискотеки: анимированные маскоты, реакции для соцсетей, зацикленные изображения товаров и раскадровки для будущих видео. Исходником может стать даже простой набросок.


Заодно OpenAI заявляет об ускорении генерации изображений на 50%. Разработчикам предложили две модели в API: GPT-Image-2.6 Flare с акцентом на скорость и Sunburst — на качество и сохранение деталей при редактировании. Flare при низком качестве может создавать картинку всего за шесть секунд.

В API также появились разметка областей для точечных правок, экспорт SVG и параметр сложности, управляющий объёмом планирования при выполнении запроса.

По данным корпорации, через ChatGPT, Codex и API пользователи создают уже 4 млрд изображений в неделю. Images 2.6 объявлена доступной на всех тарифах ChatGPT и Codex в веб-версии, настольных и мобильных приложениях.

RSS: Новости на портале Anti-Malware.ru