



Российский киберпреступный форум Maza (Mazafaka) стал жертвой утечки

Российский киберпреступный форум Maza (Mazafaka) стал жертвой утечки

Российский киберпреступный форум Maza (Mazafaka) стал жертвой утечки

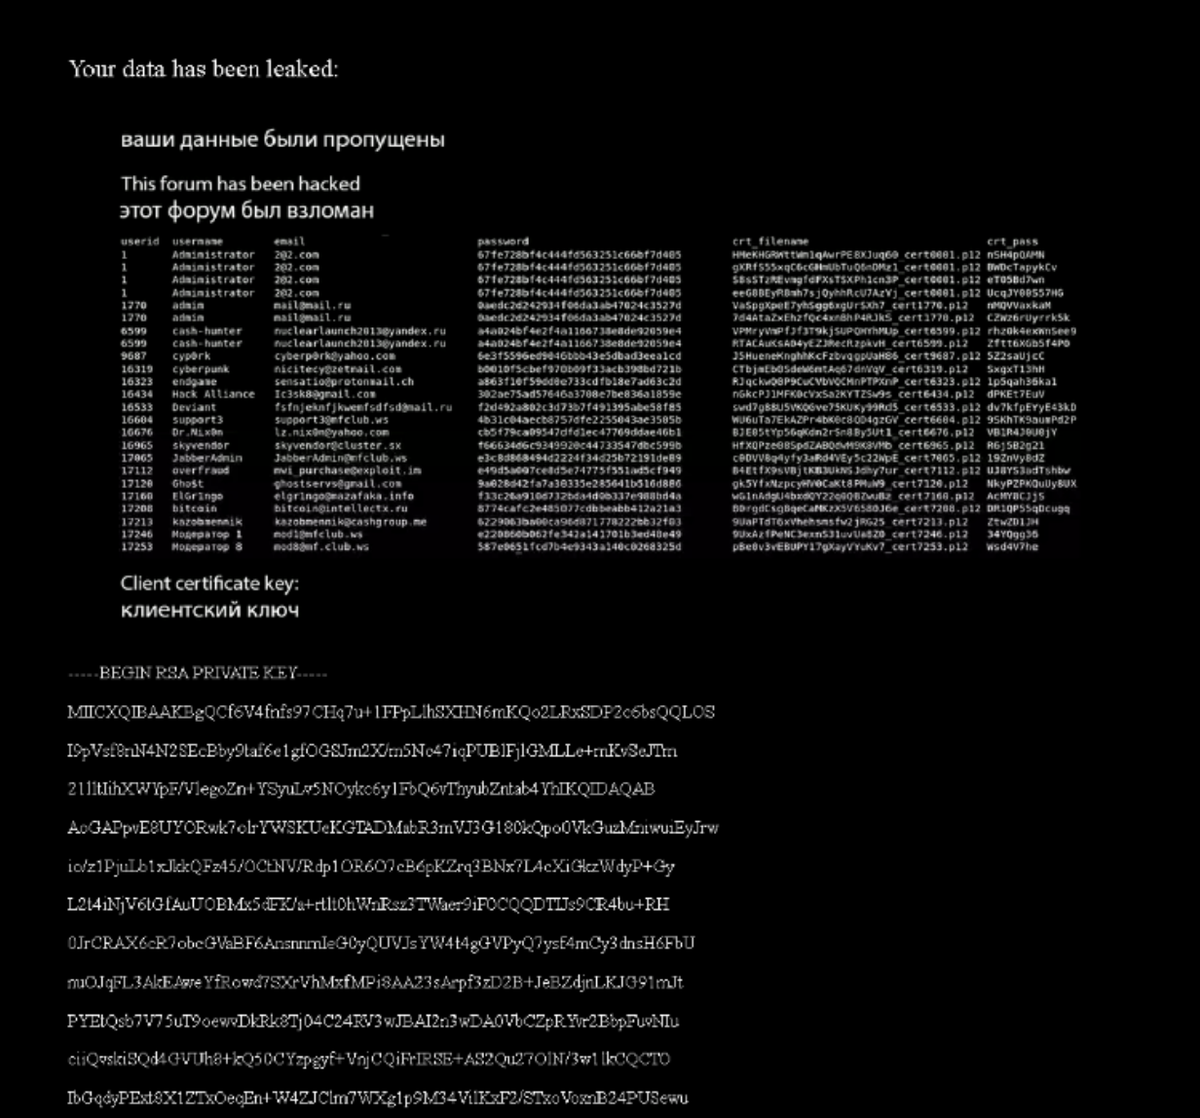
Один из старейших российских форумов для киберпреступников допустил взлом и утечку данных зарегистрированных пользователей. Речь идёт о площадке Maza, ранее известной как Mazafaka, которая активна в Сети по меньшей мере с 2003 года.

Maza — закрытый форум для русскоговорящих киберпреступников. Активность зарегистрированных на нём хакеров связывают с продажей данных банковских карт, украденных у граждан.

Известно, что на площадке часто обсуждались вредоносные программы, эксплойты, схемы спамерских рассылок, способы отмывания денег и тому подобное. Об утечке, затронувшей участников Maza, сообщили специалисты компании Flashpoint.

Как только неким злоумышленникам удалось скомпрометировать Maza, они разместили сообщение, в котором предупреждали администраторов, что их форум был взломан, а данные пользователей похищены.


Оказалось, что в руки атакующих попали идентификаторы и имена пользователей, адреса их электронной почты, ссылки на аккаунты в мессенджерах (Skype, MSN и Aim), а также пароли (хешированные и обфусцированные).

Интересно отметить, как восприняли информацию об утечке сами пользователи. Согласно сообщениям, одни заявили, что планируют найти другую площадку вместо Maza, другие же заявили, что скомпрометированная база данных на сегодняшний день «старая и неактуальная» (по другим сообщениям — «неполная»).

Специалисты Flashpoint подчеркнули, что пока не знают, кто стоит за взломом Maza, однако можно сделать вывод, что это зарубежные киберпреступники. К такому заключению эксперты пришли после изучения записки злоумышленников, которая явно была написана онлайн-переводчиком.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru