



Угон учетной записи Microsoft принес исследователю $50 000

Угон учетной записи Microsoft принес исследователю $50 000

Угон учетной записи Microsoft принес исследователю $50 000

Независимый исследователь Лаксман Мутхиях (Laxman Muthiyah) обнаружил в онлайн-сервисах Microsoft уязвимость, позволяющую сбросить пароль пользователя в обход аутентификации и захватить контроль над аккаунтом. Разработчик высоко оценил эту находку, выдав баг-хантеру премию в $50 тысяч в рамках своей программы bug bounty.

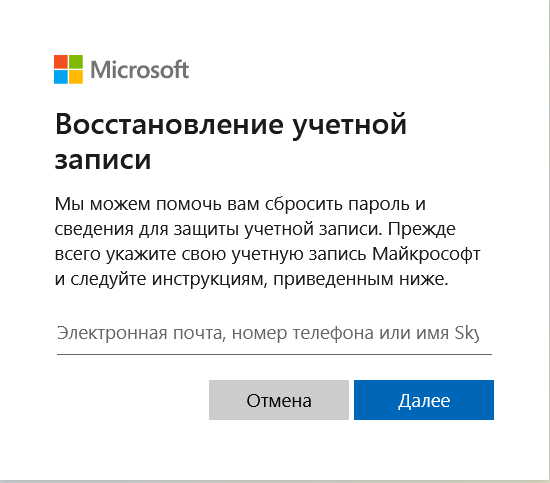
Найденная проблема затрагивает процедуру восстановления учетной записи, включающую отправку семизначного одноразового кода на email или номер мобильного телефона пользователя, который тот должен ввести на сервисе для подтверждения своих полномочий на смену пароля. Мутхияху удалось угадать нужную комбинацию посредством брутфорса, преодолев используемое Microsoft шифрование и лимиты на количество подаваемых запросов.


Суммарно исследователю предстояло перебрать 10 млн возможных вариантов одноразового кода, то есть подать на сервер Microsoft огромное количество запросов. С этой целью Мутхиях написал скрипт, способный автоматизировать этот процесс.

Его тестирование показало наличие на сервисе защитных ограничений: из 1000 отправленных кодов сервер принял только 122, остальные вернули ошибку 1211 (ошибка очистки буфера). Поняв, что при последовательной передаче множества запросов включаются черные списки (блокировка IP-адреса), экспериментатор попробовал подавать запросы одновременно с тысячи разных IP. Как оказалось, сервер должен их получать без малейшей задержки — разница в пару миллисекунд уже вызывала блокировку атаки.

Скорректировав свой код, Мутхиях смог добиться успеха и благополучно сменить пароль. Этот способ, по его словам, очень ресурсоемкий и пригоден только для взлома аккаунтов с отключенной двухфакторной аутентификацией (2FA). Если жертва ее использует, то придется дополнительно ломать шестизначный код, генерируемый специальным приложением-аутентификатором.

Специалисты Microsoft классифицировали проблему как возможность повышения привилегий с обходом многофакторной аутентификации. Поскольку провести брутфорс в данном случае сложно, степень опасности уязвимости была оценена как существенная. Соответствующий патч вышел в ноябре прошлого года.

Похожую уязвимость Мутхиях обнаружил в прошлом году в Instagram, заработав $30 тыс. в качестве вознаграждения от Facebook.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru