



Microsoft устранила баг Windows 10, приводящий к повреждению NTFS-диска

Microsoft устранила баг Windows 10, приводящий к повреждению NTFS-диска

Microsoft устранила баг Windows 10, приводящий к повреждению NTFS-диска

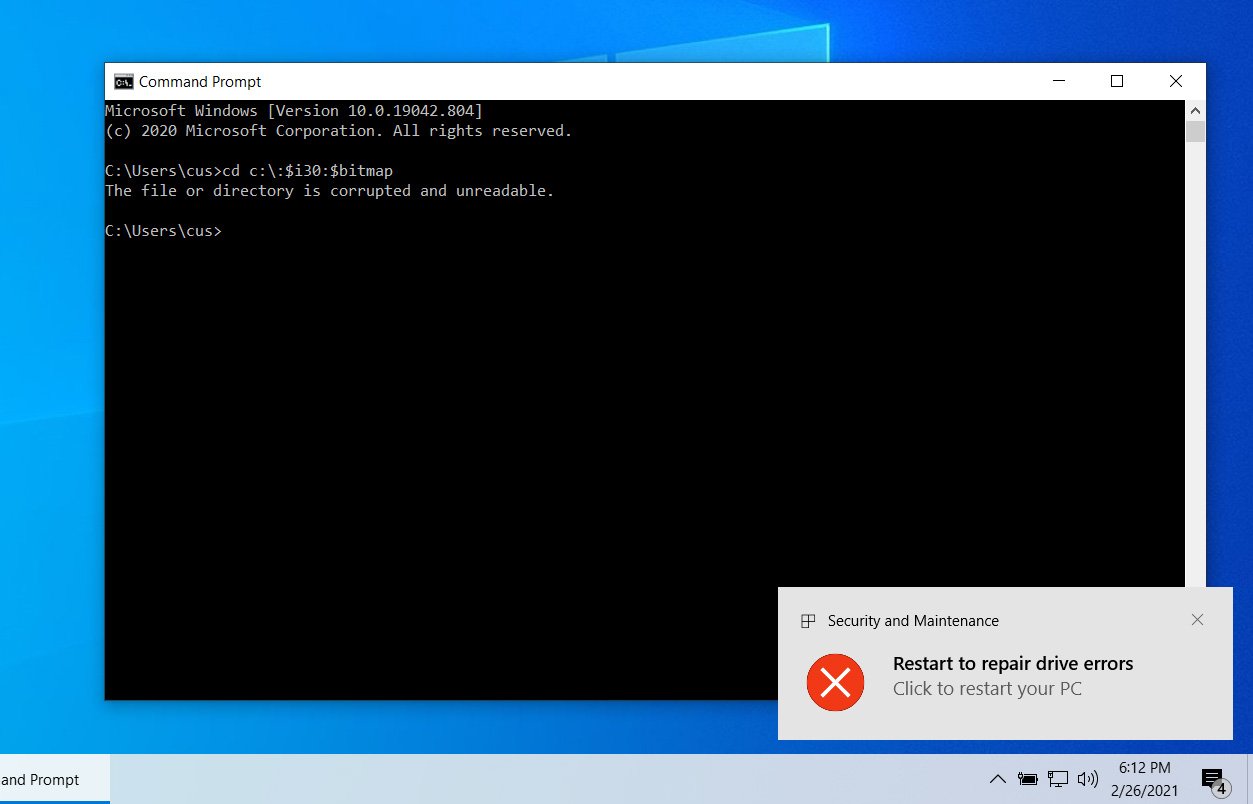
Разработчики Microsoft устранили баг Windows 10, допускающий повреждение файловой системы NTFS. Эту брешь можно было использовать с помощью специально созданного файла или простой однострочной команды.

В январе пользователей Windows 10 предупредили об опасной ошибке, позволяющей злоумышленнику даже с низкими привилегиями вызвать сбой в работе NTFS-диска. Чтобы задействовать баг, достаточно было заставить пользователя перейти по специальному пути.

Как только Windows «подсовывали» вредоносный путь, ОС оповещала о повреждении накопителя и перезагружала компьютер. Также пользователю рекомендовалось запустить утилиту chkdsk для проверки диска.


Microsoft, комментируя проблему, изначально заявила, что баг не портит загрузочный диск пользователя, а chkdsk решает все проблемы. Однако отдельные тесты показали, что в некоторых случаях загрузить Windows после ошибки уже не получается.

Именно поэтому пользователи и специалисты рассчитывали, что разработчики устранят баг с выходом февральского набора патчей, однако этого не произошло. Тогда Mozilla реализовала в браузере Firefox проверку вводимого пути, чтобы заблокировать ошибку, вызывающую повреждение NTFS.

В то же время подключились эксперты компании OSR, выпустившие неофициальный патч в виде драйвера с открытым исходным кодом. Как вы понимаете, задача этого драйвера заключалась в блокировке бага.

Теперь стало известно, что в тестовой сборке Windows 10 Insider 21322 появился фикс уже от Microsoft, который не даёт пользователям получить доступ к вредоносному пути. Остаётся только ждать, пока Microsoft «выкатит» грамотный патч для обычных пользователей.

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru