



Google добавила в Android функцию проверки паролей по базам утечек

Google добавила в Android функцию проверки паролей по базам утечек

Google добавила в Android функцию проверки паролей по базам утечек

Google добавила проверку паролей пользователей по базам утечек в мобильную операционную систему Android. Напомним, что получившая имя Password Checkup функция уведомляет владельца учётных записей, если его данные попали в руки третьих лиц.

Таким образом, Android стала на данный момент последней разработкой Google, в которую внедрили Password Checkup. До этого интернет-гигант добавил проверку паролей в браузер Chrome.

Что предлагает Password Checkup? Функция мониторит все пароли, вводимые пользователем в приложениях и браузерах, и сверяет их с огромным списком скомпрометированных данных. В распоряжении Password Checkup есть миллиарды записей, просочившихся в Сеть за последние несколько лет.

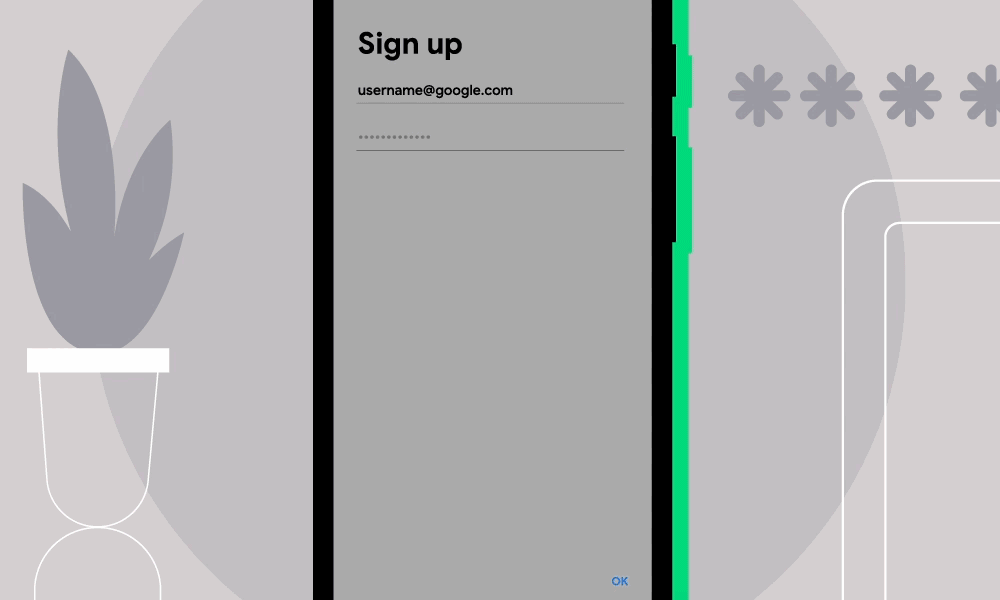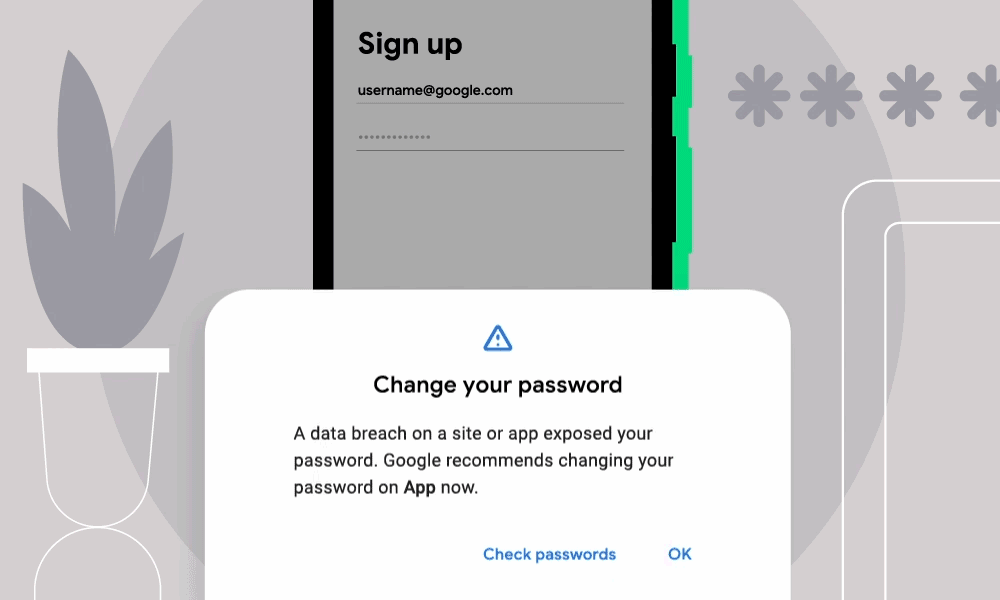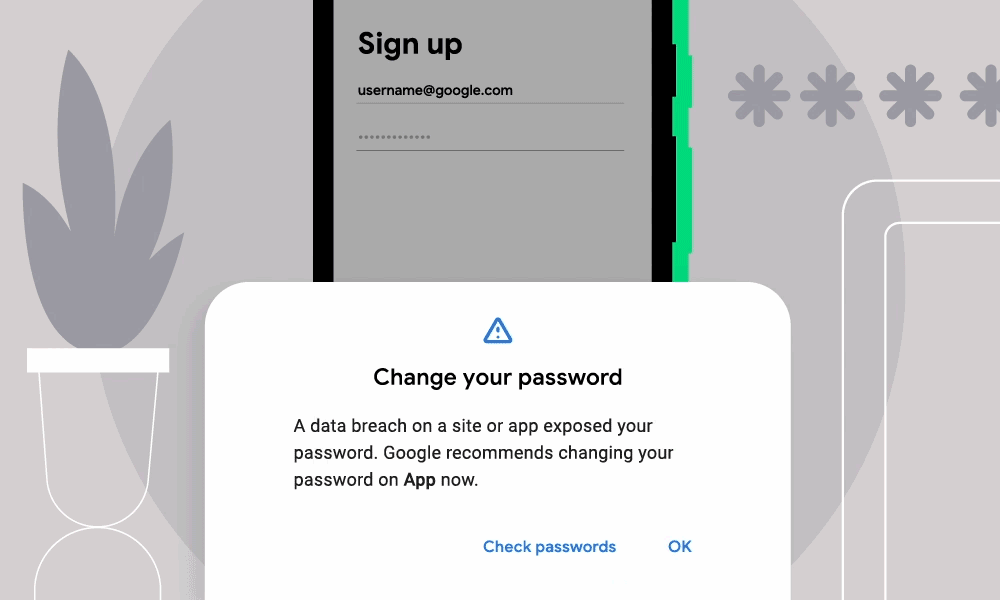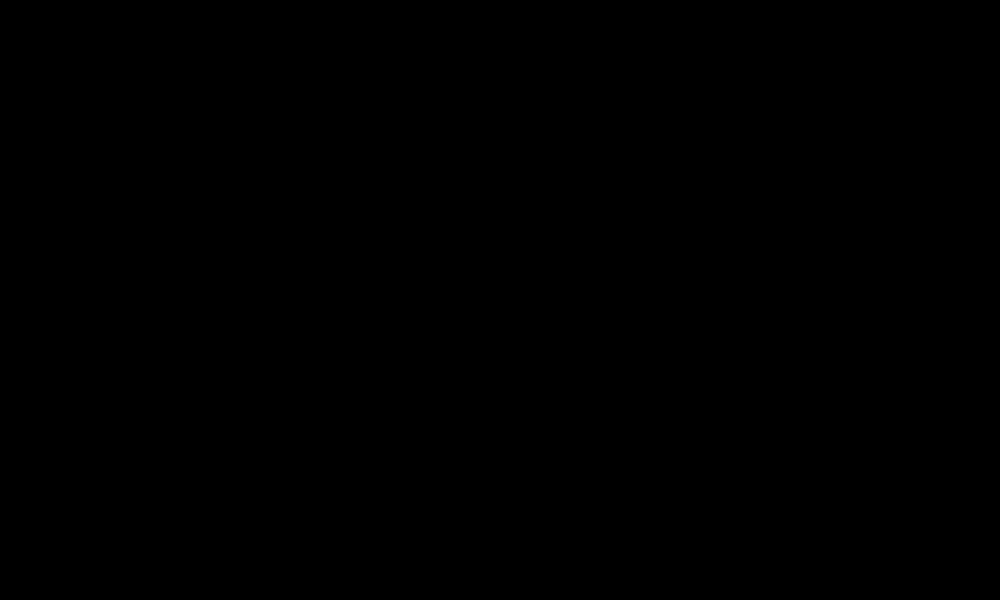
Если функция обнаруживает пароль пользователя в одной из таких утечек, выводится специальное уведомление, содержащее также ссылку на страницу управления паролями, где можно проверить все сохранённые учётные данные. К слову, уведомления выглядят следующим образом:


Google представила Password Checkup в начале 2019 года, сначала функция поставлялась в виде расширения для браузера Chrome. В октябре 2020 года Password Checkup перекочевала во встроенный менеджер паролей от Google.

В блоге Google анонсировал появление Password Checkup на Android-устройствах. Большинство пользователей могут активировать функцию следующим образом:

  1. Зайти в настройки устройства.
  2. Зайти в раздел «Система => Языки и ввод => Расширенные возможности».
  3. Включить функцию автозаполнения.

Подробнее об имплементации функции можно почитать здесь.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru