



Обновленный Masslogger ворует пароли из Outlook, Chrome и Firefox

Обновленный Masslogger ворует пароли из Outlook, Chrome и Firefox

Обновленный Masslogger ворует пароли из Outlook, Chrome и Firefox

Исследователи из Cisco Talos выявили новую вредоносную кампанию, нацеленную на кражу учетных данных из приложений с помощью программы-шпиона Masslogger. Новый вариант трояна распространяется через спам-письма с вредоносным вложением. Для обхода средств защиты злоумышленники используют многоступенчатый способ заражения, обфускацию и выполняемые в памяти скрипты-загрузчики.

Вредоносные рассылки в рамках текущей кампании эксперты наблюдают с середины января. Судя по оформлению спам-сообщений, эти атаки направлены против организаций в Турции, Латвии и Италии.

Похожие email-рассылки исследователи зафиксировали в апреле и осенью прошлого года. Вредоносные письма распространялись также на территории Болгарии, Венгрии, Румынии, Испании и Эстонии, но целевая полезная нагрузка была иной — похитители информации AgentTesla и Formbook или инструмент удаленного администрирования AsyncRAT.

В данном случае конечной целью email-атаки является установка на Windows варианта шпионской программы Masslogger. Этот написанный на .NET троян появился на черном рынке почти год назад. Он обладает функциональностью инфостилера и кейлоггера и способен выводить краденые данные по каналам SMTP, FTP или HTTP.

В обнаруженных Cisco образцах опция регистрации клавиатурного ввода оказалась отключенной. Анализ показал, что обновленный Masslogger способен воровать пароли из Microsoft Outlook, Thunderbird, FoxMail, NordVPN, FTP-клиента FileZilla, мессенджеров Discord и Pidgin, а также QQ Browser, Firefox и браузеров на основе Chromium.

Распространяемые злоумышленниками разноязычные email-сообщения обычно имитируют деловую переписку: предлагают подписать договор о взаимопонимании, ознакомиться с результатами опроса клиентов или утвердить техническую документацию, поставив подпись.

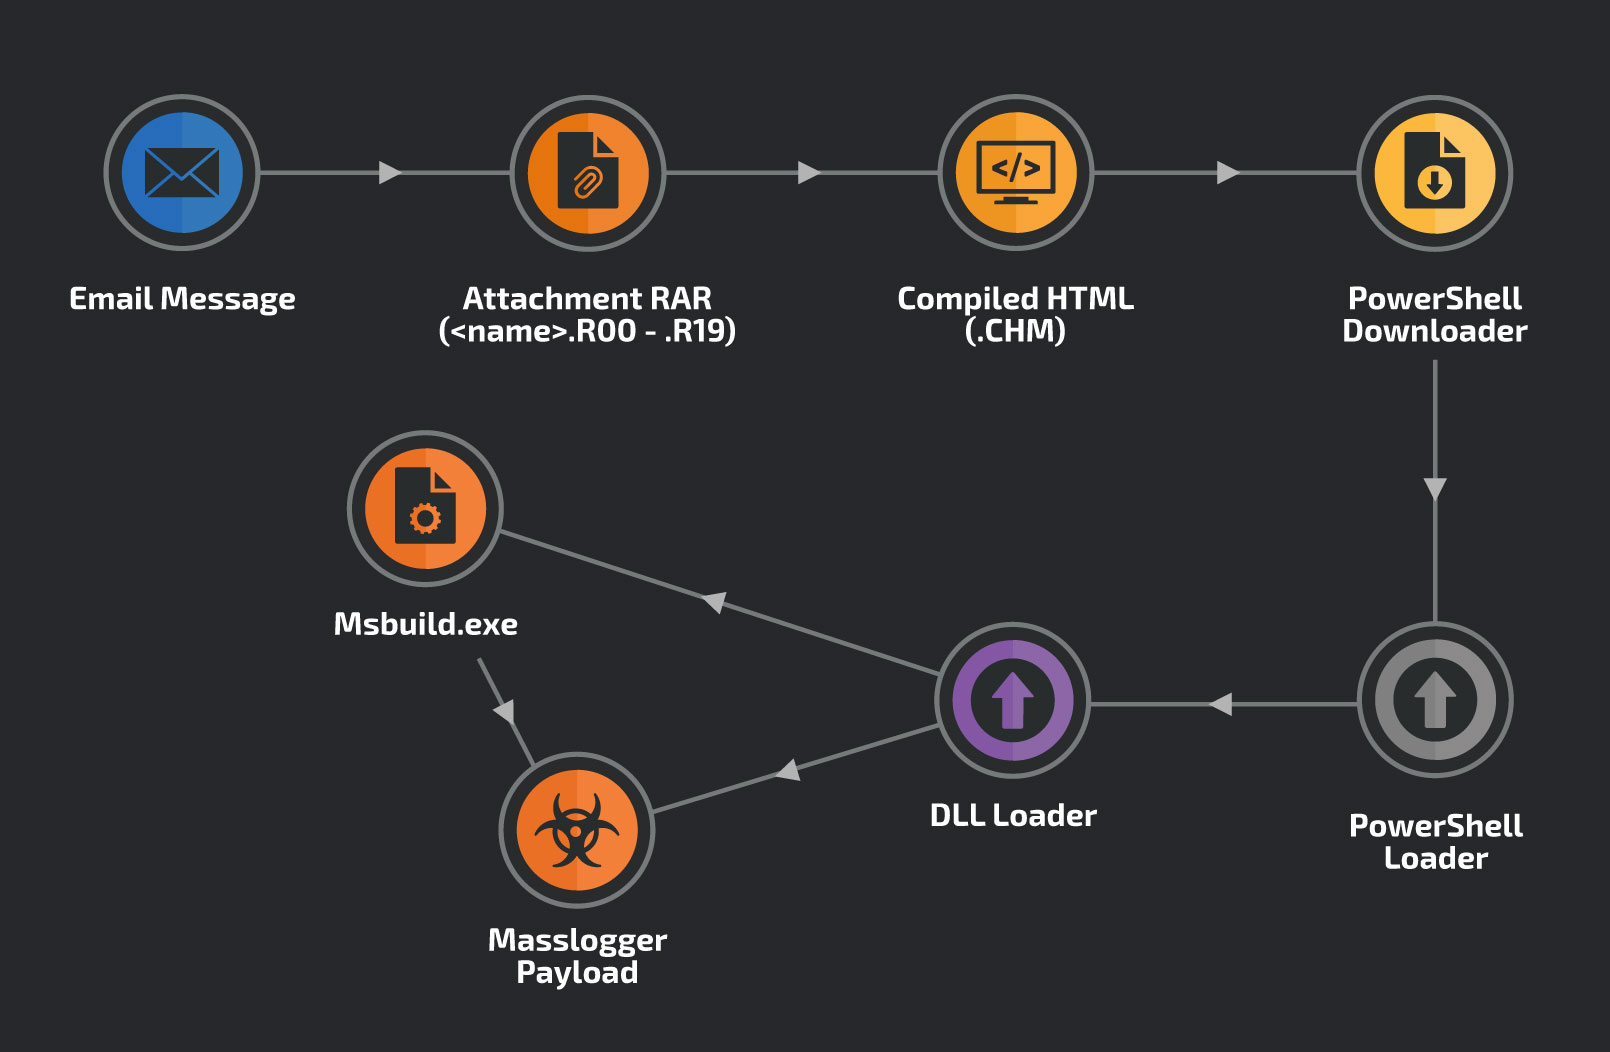
Прикрепленный к письму RAR-файл не снабжен традиционным расширением (.rar), а помечен как часть архива (отдельный том): расширение строится по схеме Rxx, где xx — числа от 00 до 99. По всей видимости, эта уловка используется для обхода простейших фильтров, настроенных на отсев файлов с расширением .rar.

Вложенный архив содержит единственный файл с расширением .chm — этот формат обычно используется для вывода справки о программах, работающих на Windows. Такие файлы могут содержать текст, изображения и гиперссылки.

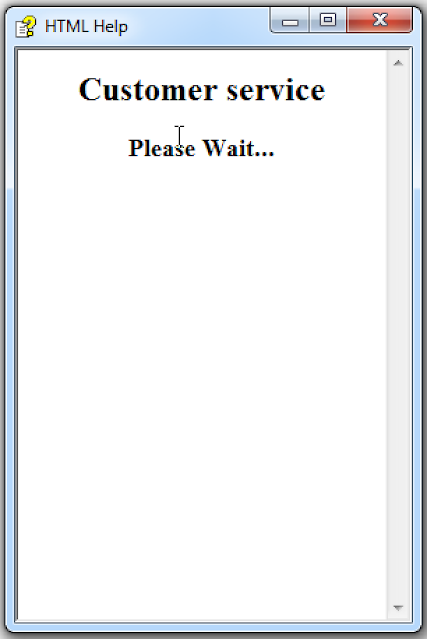
При открытии вредоносного CHM-файла пользователю отображается страница-заглушка:


Декомпиляция CHM-файла выявила JavaScript-сценарий, предназначенный для создания HTML-страницы, код которой содержит объект ActiveX с PowerShell-скриптом. При запуске этот сценарий загружает со стороннего сервера еще один скрипт PowerShell — дроппер Masslogger.


Злоумышленники, видимо, используют многоступенчатую схему доставки вредоноса с целью уберечь его от обнаружения. В то же время такая тактика, по мнению экспертов, повышает шансы защитников на разрыв цепочки заражения на каком-либо этапе.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru