



Франция обвинила российских хакеров во взломе веб-хостеров

Франция обвинила российских хакеров во взломе веб-хостеров

Франция обвинила российских хакеров во взломе веб-хостеров

Французское агентство по кибербезопасности обвинило российских правительственных хакеров во взломе нескольких организаций, которые пользовались Centreon — софтом для ИТ-мониторинга. Франция считает, что за трёхлетней операцией стоит APT-группа Sandworm.

Специалисты описали атаки в подробном отчёте, согласно которому киберпреступники сосредоточили своё внимание на организациях, предоставляющих услуги веб-хостинга.

«Первая жертва правительственных хакеров датируется концом 2017 года. При этом кампания злоумышленников длилась до 2020 года», — пишут специалисты французского агентства по кибербезопасности (ANSSI).

Точкой входа Sandworm была платформа Centreon, предназначенная для мониторинга и разрабатываемая одноимённой французской компанией. По своим функциональным возможностям Centreon походила на Orion от SolarWinds, которая также стала причиной крупного взлома.

По словам ANSSI, киберпреступники атаковали установки Centreon, которые владельцы оставили подключёнными к Сети. При этом французские эксперты на данном этапе затрудняются сказать, задействовали ли хакеры уязвимость в Centreon или же просто подобрали пароли от аккаунтов администраторов.

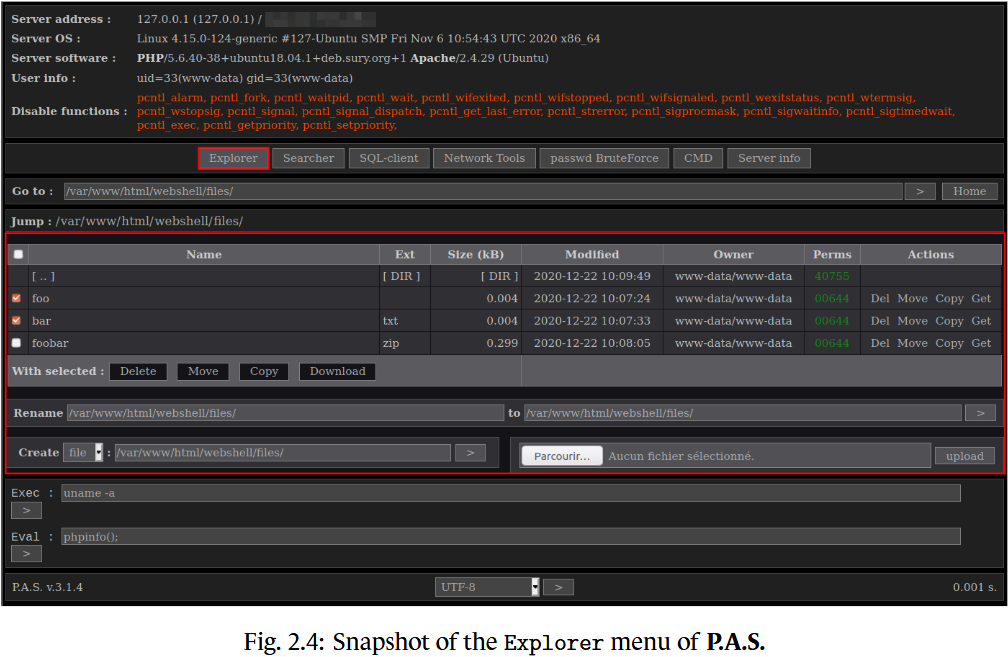
Так или иначе, злоумышленникам удалось установить веб-шелл, известный под именем P.A.S., а также бэкдор Exaramel. В связке эти два вредоноса позволили атакующим получить полный контроль над целевыми системами.


Представители ANSSI также объяснили, что им удалось связать атаки с киберпреступной группировкой, занимающейся целевыми атаками. В среде ИБ-специалистов эту группу принято называть Sandworm.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru