



Франция обвинила российских хакеров во взломе веб-хостеров

Франция обвинила российских хакеров во взломе веб-хостеров

Франция обвинила российских хакеров во взломе веб-хостеров

Французское агентство по кибербезопасности обвинило российских правительственных хакеров во взломе нескольких организаций, которые пользовались Centreon — софтом для ИТ-мониторинга. Франция считает, что за трёхлетней операцией стоит APT-группа Sandworm.

Специалисты описали атаки в подробном отчёте, согласно которому киберпреступники сосредоточили своё внимание на организациях, предоставляющих услуги веб-хостинга.

«Первая жертва правительственных хакеров датируется концом 2017 года. При этом кампания злоумышленников длилась до 2020 года», — пишут специалисты французского агентства по кибербезопасности (ANSSI).

Точкой входа Sandworm была платформа Centreon, предназначенная для мониторинга и разрабатываемая одноимённой французской компанией. По своим функциональным возможностям Centreon походила на Orion от SolarWinds, которая также стала причиной крупного взлома.

По словам ANSSI, киберпреступники атаковали установки Centreon, которые владельцы оставили подключёнными к Сети. При этом французские эксперты на данном этапе затрудняются сказать, задействовали ли хакеры уязвимость в Centreon или же просто подобрали пароли от аккаунтов администраторов.

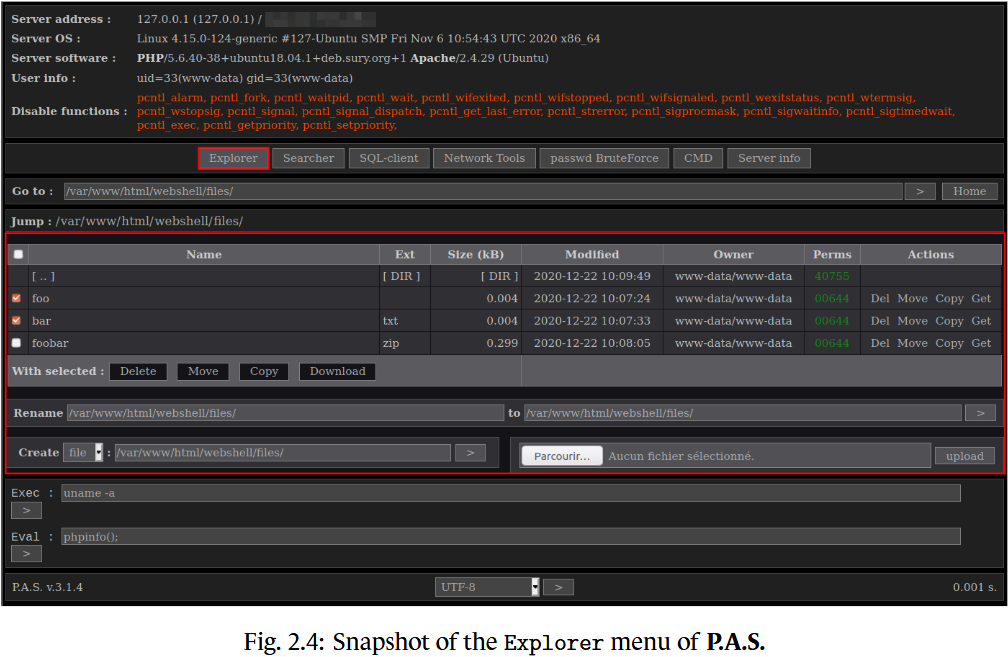
Так или иначе, злоумышленникам удалось установить веб-шелл, известный под именем P.A.S., а также бэкдор Exaramel. В связке эти два вредоноса позволили атакующим получить полный контроль над целевыми системами.


Представители ANSSI также объяснили, что им удалось связать атаки с киберпреступной группировкой, занимающейся целевыми атаками. В среде ИБ-специалистов эту группу принято называть Sandworm.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru