



Операторы шифровальщика Egregor задержаны на территории Украины

Операторы шифровальщика Egregor задержаны на территории Украины

Операторы шифровальщика Egregor задержаны на территории Украины

Члены банды киберпреступников, распространяющих программу-вымогатель Egregor, задержаны на территории Украины. В поимке злоумышленников принимали участие французские и украинские правоохранительные органы.

Об успешном исходе операции сообщило французское издание France Inter. Полиция на данном этапе не раскрывает имена арестованных киберпреступников, однако известно, что некоторые из них предоставляли поддержку группировке Egregor по части финансов и взлома.

Операторы Egregor начали свою деятельность в сентябре 2020 года, сама вредоносная программа распространялась по модели «вымогатель как услуга» (Ransomware-as-a-Service, RaaS). Злоумышленники предоставляли доступ к своей разработке, а взамен ждали от других преступников проникновения в корпоративные сети и запуска шифровальщика.

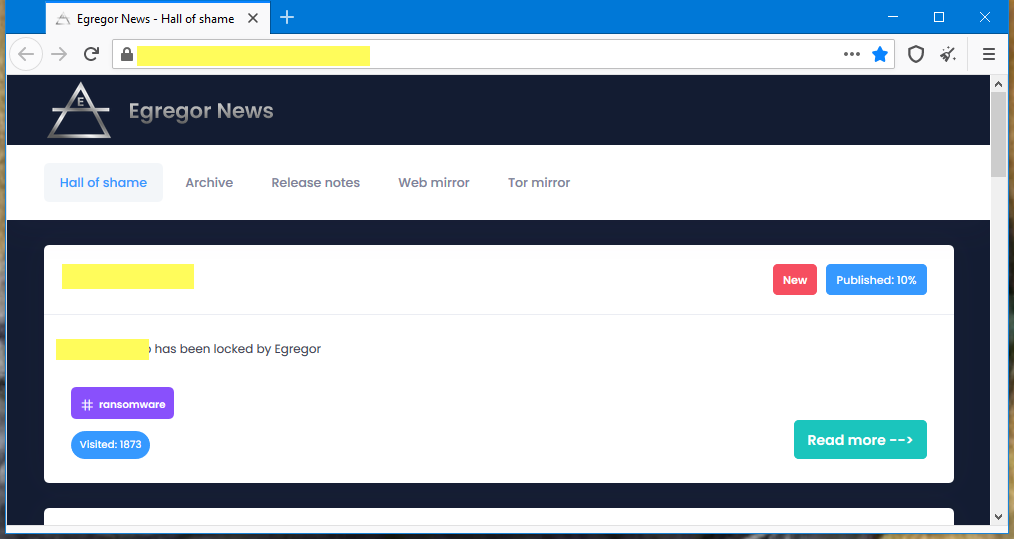
На специальном сайте авторы Egregor публиковали список жертв, отказывающихся платить выкуп. Если в течение определённого времени компания не выплачивала необходимую сумму, киберпреступники публиковали на этом же веб-ресурсе внутренние документы, украденные в ходе атаки.


Если же с жертвой удавалось договориться, создатели Egregor забирали себе небольшую часть выкупа, а остальное всё шло преступникам, принимавшим непосредственное участие во взломе сети.

К слову, операторам Egregor удалось в своё время взломать крупные корпорации, среди которых был даже разработчик популярных игр — Ubisoft. Также, по сведениям французского издания, атакующие проникли и в сеть Gefco.

После задержания киберпреступников их сайт, на котором публиковалась украденная информация, ушёл в офлайн.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru