



Android-устройства атакует бот Matryosh — наследник Mirai

Android-устройства атакует бот Matryosh — наследник Mirai

Android-устройства атакует бот Matryosh — наследник Mirai

Новый Linux-вредонос распространяется, используя интерфейс отладки ADB (Android Debug Bridge), и приобщает мобильные устройства к ботнету с единственной целью — сделать их соучастниками DDoS-атаки.

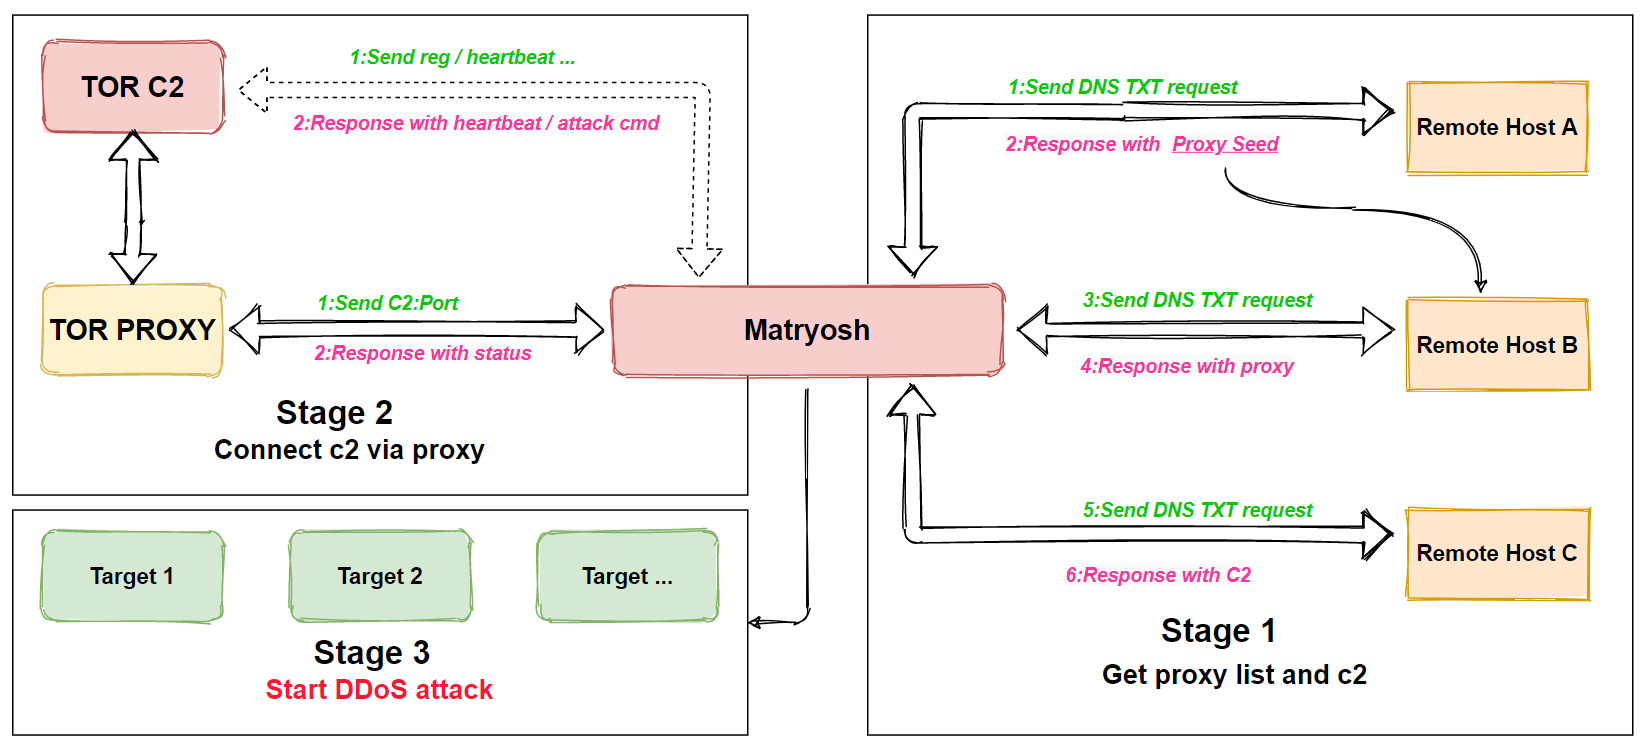
Новобранец был обнаружен в конце прошлого месяца; на мониторах Qihoo 360 он засветился как Mirai. Анализ показал, что новый бот, действительно, использует фреймворк этого известного громкими DDoS-атаками зловреда, но в отличие от него прячет свой C2-сервер в сети Tor.

Из-за многоступенчатой схемы поиска центра управления и ведущих к нему прокси-серверов новоявленный бот получил кодовое имя Matryosh — «Матрешка». Получить нужные адреса ему помогают ресурсные записи DNS TXT, которые он запрашивает и разбирает по заданному алгоритму.


Боты Matryosh не имеют встроенного сканера и не оперируют эксплойтами. Их единственное назначение — проведение DDoS-атак по типу flood (TCP, IMCP и UDP).

Заражение целевого устройства тоже происходит поэтапно. Внедренная через ADB полезная нагрузка загружает и запускает скрипты с удаленного сервера 199[.]19[.]226[.]25 (скорее всего, взломан; штат Вайоминг). Эти скрипты, в свою очередь, загружают вариант основного модуля Matryosh в соответствии с используемым CPU (архитектура х86, ARM, MIPS и проч.).

Чтобы обмануть жертву, зловред при запуске переименовывает свой процесс и отображает ошибку ввода stdin: pipe failed. Ключевые ресурсы Matryosh зашифрованы, что затрудняет его анализ.

Уловка с выводом ошибки при запуске, использование Tor, а также формат команд, получаемых ботом, указывают на родственную связь с LeetHozer — другим Mirai-подобным зловредом, которого исследователи обнаружили почти год назад. Ту находку в Qihoo 360 относят к семейству Moobot; создатели таких DDoS-ботов взяли за основу код Mirai и постоянно экспериментируют, порождая все новые и новые итерации.

Подпишитесь на новости

Российские браузеры набирают аудиторию на фоне проблем с сертификатами

Российские пользователи активнее осваивают отечественные приложения для доступа к интернету. В августе месячная аудитория приложения «Яндекс — с Алисой AI» выросла на 31% год к году. У Google Chrome показатель снизился на 3%, у Opera — на 19%.

По данным «Коммерсанта», в начале августа «Яндекс Браузер» также возглавил рейтинг скачиваний в российском Google Play.

Однако рост на 31% относится именно к приложению «Яндекс — с Алисой AI»: смешивать показатели двух продуктов не стоит.

Одной из причин перемен участники рынка называют проблемы с сертификатами безопасности. После перехода российских банков и корпораций на национальные сертификаты Минцифры и ГОСТ TLS зарубежные браузеры могут испытывать сложности с доступом к их сервисам.

Отечественные решения с поддержкой этих технологий избавляют пользователя от дополнительной настройки. Для обычного человека выбор прост: установить приложение и открыть сайт банка проще, чем разбираться, какие сертификаты нужно добавить в систему. Особенно когда задача — банально оплатить счёт.

Владельцы устройств Apple, по данным издания, чаще выбирают другой путь: переключаются на другое устройство или открывают мобильное приложение банка.

Получается, конкуренция браузеров всё сильнее зависит от совместимости с привычными сервисами. Красивый интерфейс — хорошо, но возможность зайти в интернет-банк без технического квеста оказывается убедительнее.

RSS: Новости на портале Anti-Malware.ru