



Android-устройства атакует бот Matryosh — наследник Mirai

Android-устройства атакует бот Matryosh — наследник Mirai

Android-устройства атакует бот Matryosh — наследник Mirai

Новый Linux-вредонос распространяется, используя интерфейс отладки ADB (Android Debug Bridge), и приобщает мобильные устройства к ботнету с единственной целью — сделать их соучастниками DDoS-атаки.

Новобранец был обнаружен в конце прошлого месяца; на мониторах Qihoo 360 он засветился как Mirai. Анализ показал, что новый бот, действительно, использует фреймворк этого известного громкими DDoS-атаками зловреда, но в отличие от него прячет свой C2-сервер в сети Tor.

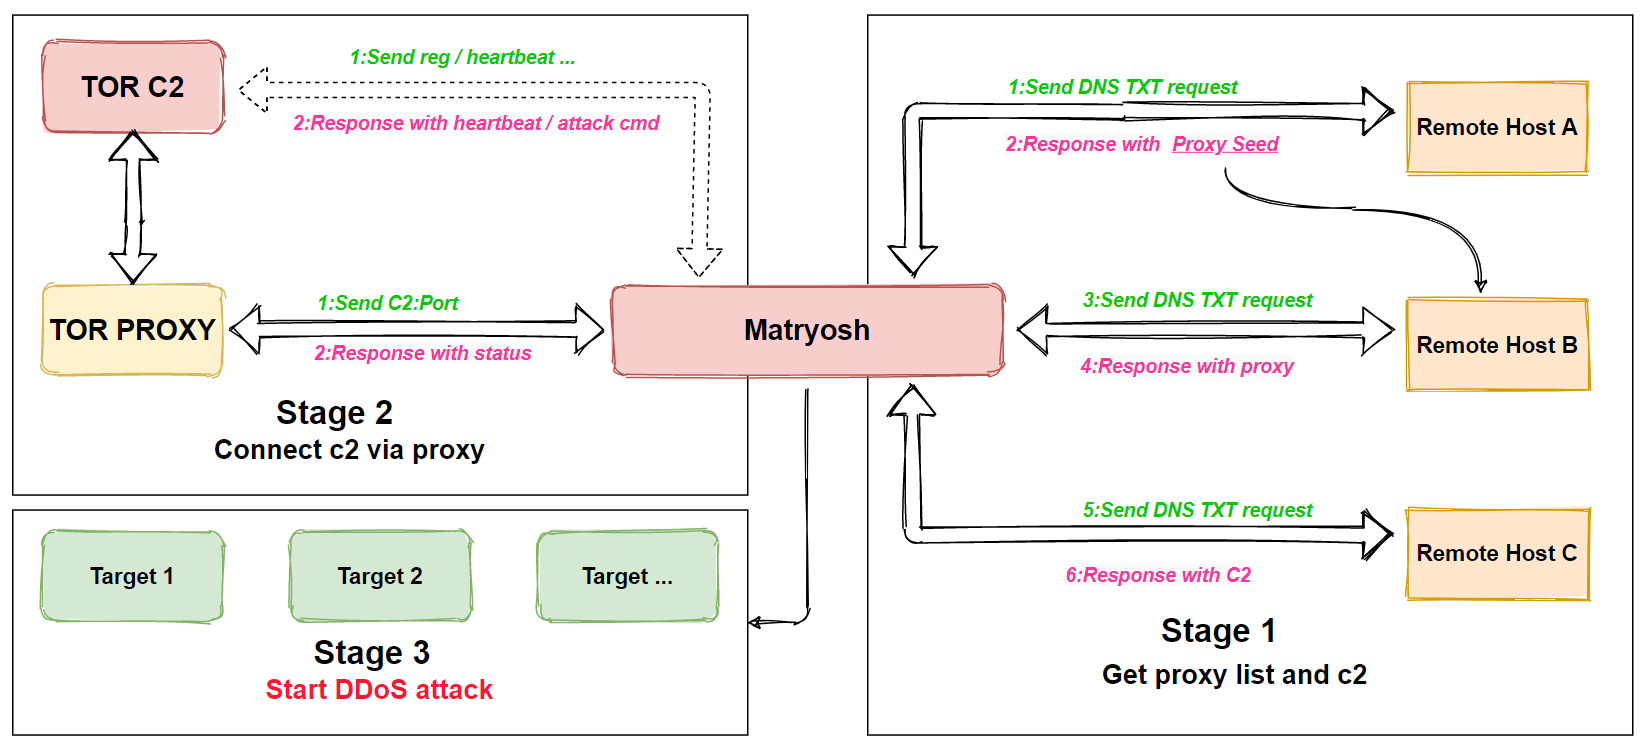
Из-за многоступенчатой схемы поиска центра управления и ведущих к нему прокси-серверов новоявленный бот получил кодовое имя Matryosh — «Матрешка». Получить нужные адреса ему помогают ресурсные записи DNS TXT, которые он запрашивает и разбирает по заданному алгоритму.


Боты Matryosh не имеют встроенного сканера и не оперируют эксплойтами. Их единственное назначение — проведение DDoS-атак по типу flood (TCP, IMCP и UDP).

Заражение целевого устройства тоже происходит поэтапно. Внедренная через ADB полезная нагрузка загружает и запускает скрипты с удаленного сервера 199[.]19[.]226[.]25 (скорее всего, взломан; штат Вайоминг). Эти скрипты, в свою очередь, загружают вариант основного модуля Matryosh в соответствии с используемым CPU (архитектура х86, ARM, MIPS и проч.).

Чтобы обмануть жертву, зловред при запуске переименовывает свой процесс и отображает ошибку ввода stdin: pipe failed. Ключевые ресурсы Matryosh зашифрованы, что затрудняет его анализ.

Уловка с выводом ошибки при запуске, использование Tor, а также формат команд, получаемых ботом, указывают на родственную связь с LeetHozer — другим Mirai-подобным зловредом, которого исследователи обнаружили почти год назад. Ту находку в Qihoo 360 относят к семейству Moobot; создатели таких DDoS-ботов взяли за основу код Mirai и постоянно экспериментируют, порождая все новые и новые итерации.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru