



Android-устройства атакует бот Matryosh — наследник Mirai

Android-устройства атакует бот Matryosh — наследник Mirai

Android-устройства атакует бот Matryosh — наследник Mirai

Новый Linux-вредонос распространяется, используя интерфейс отладки ADB (Android Debug Bridge), и приобщает мобильные устройства к ботнету с единственной целью — сделать их соучастниками DDoS-атаки.

Новобранец был обнаружен в конце прошлого месяца; на мониторах Qihoo 360 он засветился как Mirai. Анализ показал, что новый бот, действительно, использует фреймворк этого известного громкими DDoS-атаками зловреда, но в отличие от него прячет свой C2-сервер в сети Tor.

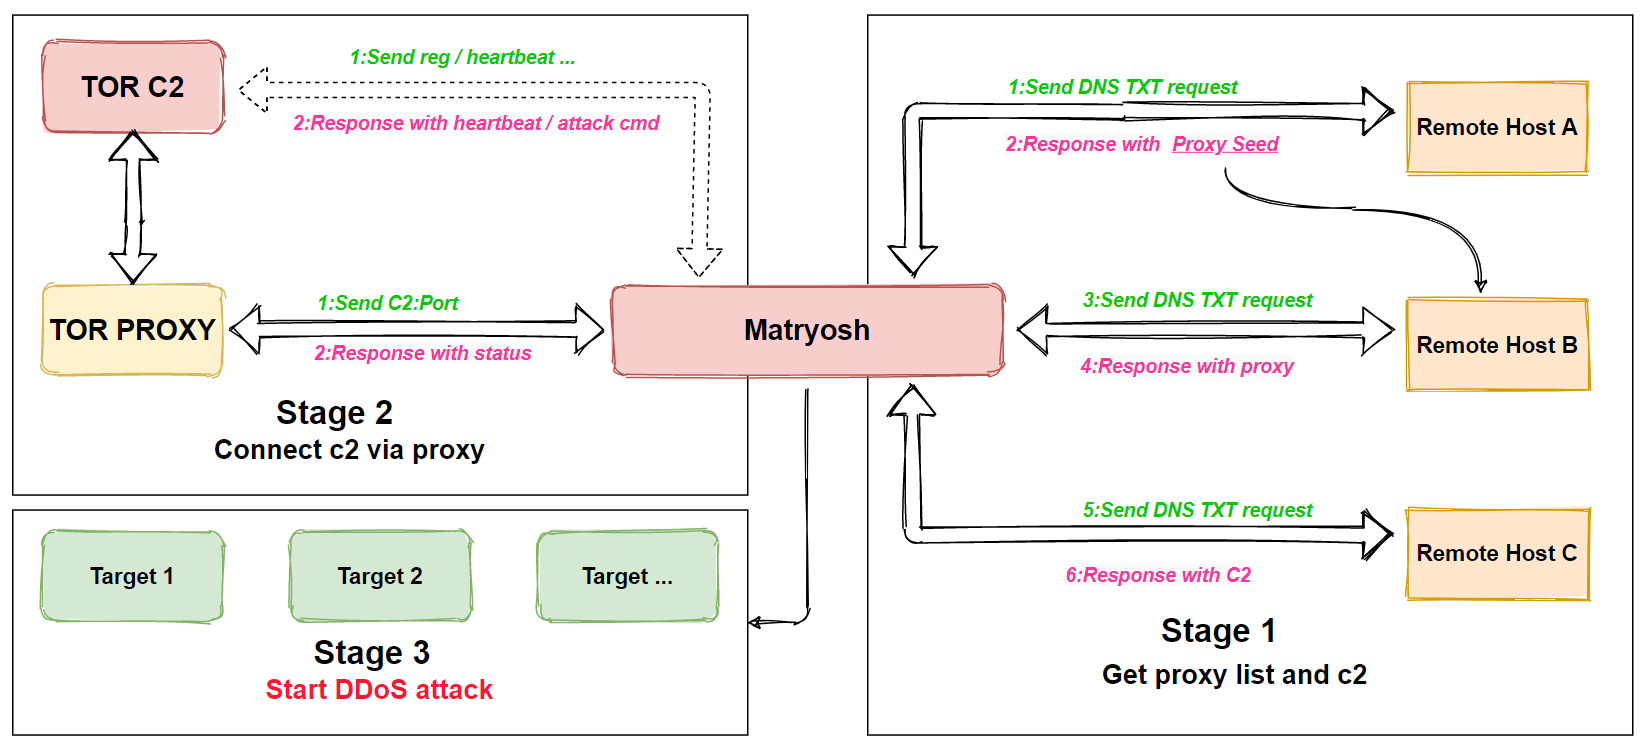
Из-за многоступенчатой схемы поиска центра управления и ведущих к нему прокси-серверов новоявленный бот получил кодовое имя Matryosh — «Матрешка». Получить нужные адреса ему помогают ресурсные записи DNS TXT, которые он запрашивает и разбирает по заданному алгоритму.


Боты Matryosh не имеют встроенного сканера и не оперируют эксплойтами. Их единственное назначение — проведение DDoS-атак по типу flood (TCP, IMCP и UDP).

Заражение целевого устройства тоже происходит поэтапно. Внедренная через ADB полезная нагрузка загружает и запускает скрипты с удаленного сервера 199[.]19[.]226[.]25 (скорее всего, взломан; штат Вайоминг). Эти скрипты, в свою очередь, загружают вариант основного модуля Matryosh в соответствии с используемым CPU (архитектура х86, ARM, MIPS и проч.).

Чтобы обмануть жертву, зловред при запуске переименовывает свой процесс и отображает ошибку ввода stdin: pipe failed. Ключевые ресурсы Matryosh зашифрованы, что затрудняет его анализ.

Уловка с выводом ошибки при запуске, использование Tor, а также формат команд, получаемых ботом, указывают на родственную связь с LeetHozer — другим Mirai-подобным зловредом, которого исследователи обнаружили почти год назад. Ту находку в Qihoo 360 относят к семейству Moobot; создатели таких DDoS-ботов взяли за основу код Mirai и постоянно экспериментируют, порождая все новые и новые итерации.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru