



Babyk оказался вымогателем-расистом — атакует НКО, поддерживающие BLM

Babyk оказался вымогателем-расистом — атакует НКО, поддерживающие BLM

Babyk оказался вымогателем-расистом — атакует НКО, поддерживающие BLM

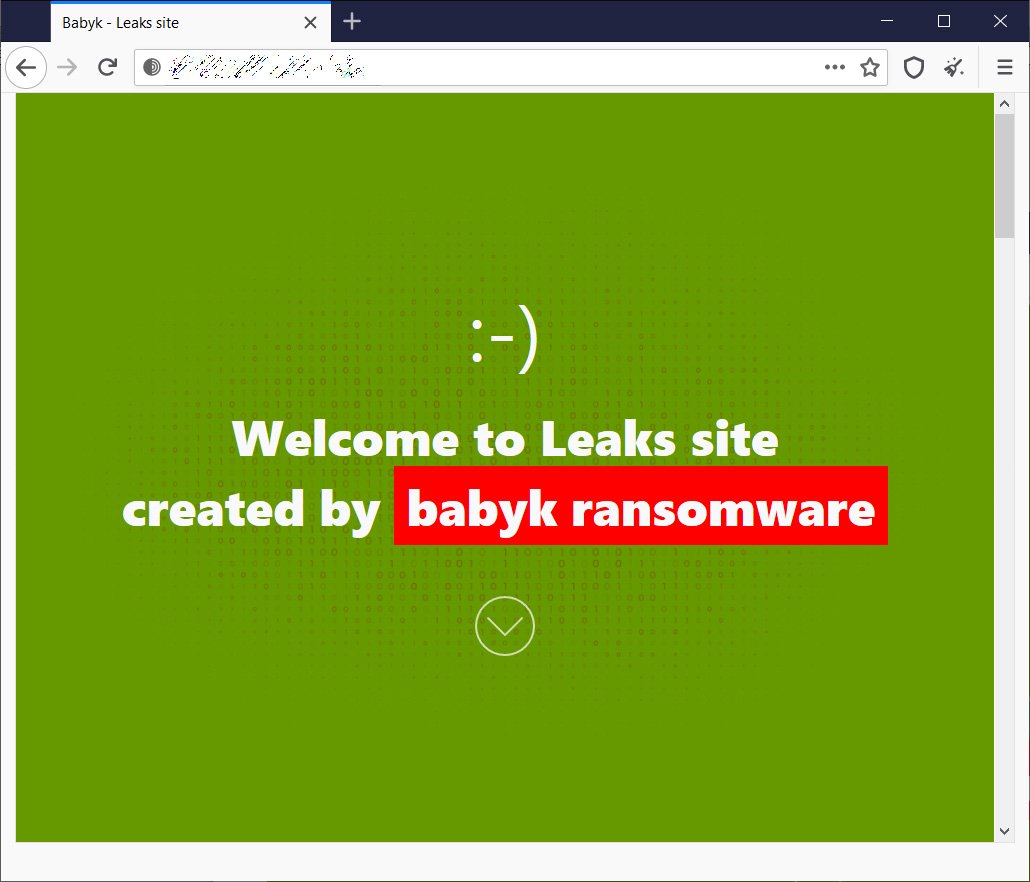
На ландшафте киберугроз не так давно появился вымогатель Babyk, операторы которого даже запустили специальный сайт, где размещаются украденные у жертв данные. Согласно опубликованной на ресурсе злоумышленников информации, Babyk в некоторых случаях атакует организации за поддержку движений LGBT+ и BLM.

Операторы относительно нового шифровальщика прибегают к стратегии, которую представили в 2019 году стоящие за вредоносом Maze киберпреступники. Она заключается в краже конфиденциальных данных и давлении на жертву с двух позиций: зашифрованные файлы и угроза публикации сведений.

Если у организации есть свежая резервная копия, позволяющая быстро восстановить пострадавшие файлы, злоумышленники всё равно будут продолжать требовать деньги, угрожая разместить на специальном сайте внутренние данные.

Babyk ворвался на арену в начале этого года и сразу начал атаковать организации по всему миру. Сначала операторы публиковали украденную информацию на форумах «Raid Forums», однако потом заявили, что будет лучше запустить собственный веб-ресурс.

Именно этот сайт проанализировал специалист компании Emsisoft Бретт Кэллоу. По словам эксперта, в настоящее время на площадке размещены данные трёх организаций, также есть список всех атакованных компаний.


Киберпреступники обозначили конкретные сферы, которые они не будут трогать: больницы, некоммерческие организации, учебные заведения и малый бизнес. Однако есть оговорка: НКО непременно ждёт атака, если она поддерживает движения LGBT и BLM.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru