



В Google рассказали, как планируют справиться с уязвимостями Android

В Google рассказали, как планируют справиться с уязвимостями Android

В Google рассказали, как планируют справиться с уязвимостями Android

Google рассказала о своих планах обеспечить более продуманную защиту мобильных устройств на Android. Интернет-гигант обозначил шаги, которые помогут блокировать наиболее распространённые киберугрозы, а также привёл некоторую статистику.

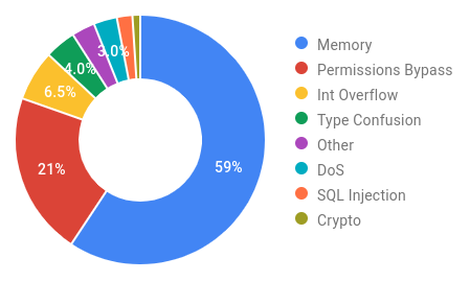
Оказалось, что 59% от общего числа критических и опасных уязвимостей в операционной системе Android, связаны с повреждением памяти. Вторыми после проблем памяти идут баги обхода установленных разрешений (21%).

Стоит отметить, что связанные с памятью бреши обычно возглавляют списки наиболее популярных уязвимостей и в других крупных платформах и приложениях: Java, Windows 10, Chrome. Например, та же Google утверждает, что 70% багов Chrome связаны с памятью. Специалисты Microsoft приводят похожую статистку: 70% всех дыр, устранённых в продуктах корпорации из Редмонда, затрагивают память.

В связи с этим Google призывает разработчиков перейти на более безопасные для памяти языки программирования: Java, Kotlin и Rust. Параллельно с этим нужно повышать безопасность всем полюбившихся C и C++. Именно эти векторы станут основными в борьбе за более защищённую от вредоносных программ и эксплойтов операционную систему Android. К слову, Amazon Web Services (AWS) и Microsoft также пытаются форсировать использование Rust, причины те же — вопросы безопасности.

Большое количество багов, устранённых ранее в Android, затрагивали Bluetooth, NFC и медиакомпоненты. Соответствующая библиотека была своего рода источником критических уязвимостей и вытекающих эксплойтов.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru