



Операторы шифровальщика Fonix свернули операции и выложили мастер-ключ

Операторы шифровальщика Fonix свернули операции и выложили мастер-ключ

Операторы шифровальщика Fonix свернули операции и выложили мастер-ключ

Операторы программы-вымогателя Fonix свернули свои операции и теперь предлагают всем жертвам воспользоваться мастер-ключом, позволяющим расшифровать все пострадавшие файлы. Пользователи смогут получить ключ абсолютно бесплатно.

Вредоносная программа Fonix также известна под именами Xinof и FonixCrypter, создатели выпустили её в «дикую природу» в июне 2020 года. У шифровальщика не получилось достичь масштабов таких вредоносов, как REvil, Netwalker или STOP, однако по состоянию на ноябрь 2020 года операторы добились небольшого скачка заражений.

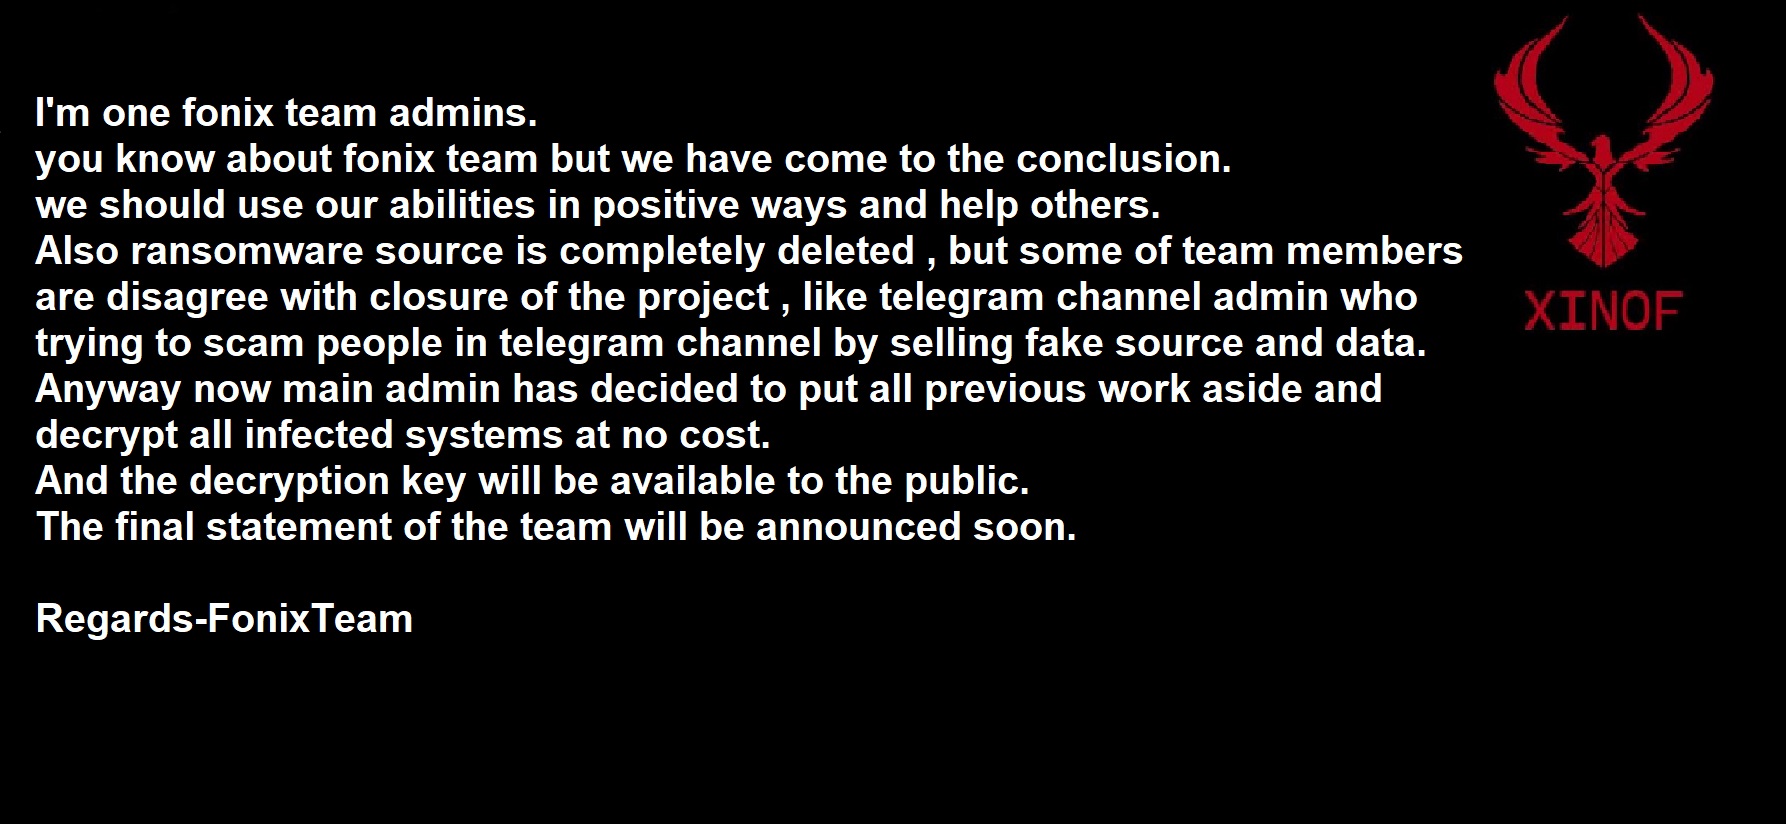
В конце прошлой недели пользователь Twitter, утверждающий, что он является оператором Fonix, заявил: кампании по распространению программы-вымогателя прекращены.


Предполагаемый администратор Fonix также отметил, что многие «участники» киберпреступной операции были недовольны решением прикрыть распространение вредоносной программы. Вполне вероятно, что они найдут другой шифровальщик, с помощью которого можно зарабатывать деньги.

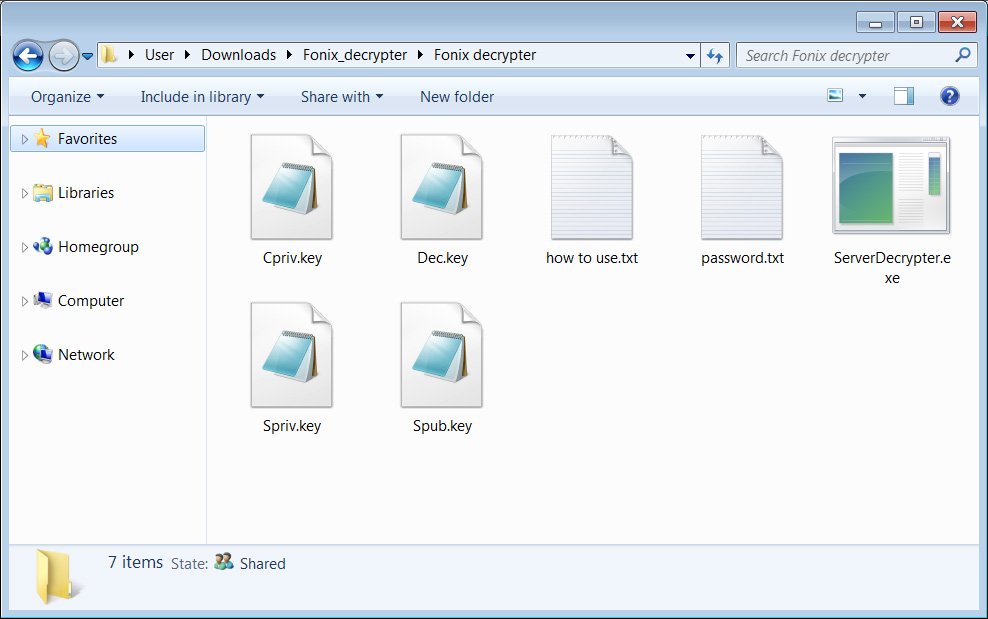
В другом твите назвавшийся оператором Fonix пользователь прикрепил ссылку на архив Fonix_decrypter.rar, содержащий как дешифратор, так и мастер-ключ.


Стоит учитывать, что это не совсем обычный дешифратор, которым может воспользоваться любой неподготовленный пользователь. Это больше похоже на инструмент администратора. Злоумышленники, скорее всего, использовали его в своих целях.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru