



Злоумышленники взломали Perl.com, продают домен за $190 000

Злоумышленники взломали Perl.com, продают домен за $190 000

Злоумышленники взломали Perl.com, продают домен за $190 000

Неизвестным киберпреступникам удалось получить контроль над доменом perl.com, после чего они установили редирект, перенаправляющий посетителей на IP-адрес, который ранее уже фигурировал в кампаниях по распространению вредоносных программ.

Законный собственник домена perl.com — The Perl Foundation, некоммерческая организация, участники которой стараются внести вклад в развитие таких языков программирования, как Perl и Raku.

Perl.com создали в 1994, с тех пор веб-ресурс считается официальной площадкой, посвящённой языку Perl. В связи с недавней кибератакой пользователям рекомендуется пока избегать посещения этого сайта.

«Домен perl.com оказался взломан. В настоящее время он перенаправляет пользователей на сторонний ресурс. Мы пытаемся вернуть контроль и восстановить доступ к perl.com», — гласит официальное заявление представителей The Perl Foundation. — «Призываем вас не посещать вышеозначенный сайт, поскольку есть основания полагать, что он теперь связан с площадками, ранее распространявшими вредоносные программы».

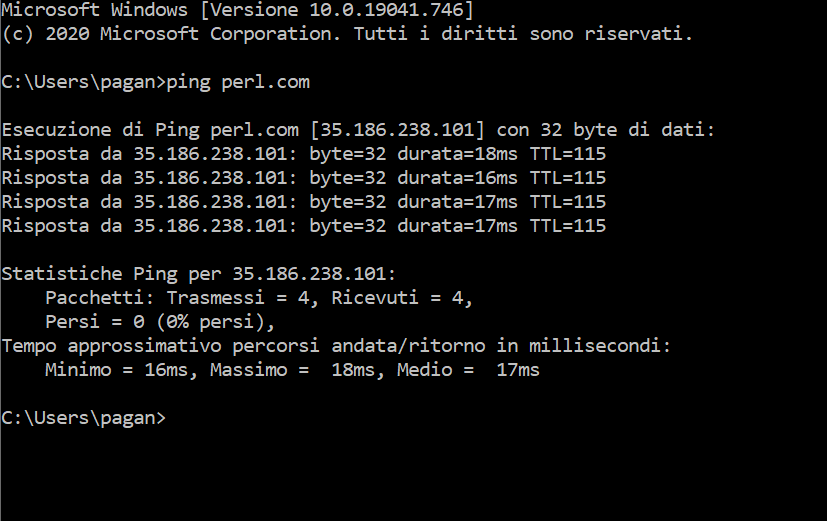
Чуть позже выяснилось, что атакующие изменили IP-адрес с 151.101.2.132 на 35.186.238[.]10:


После того как злоумышленники получили контроль над доменом, сайт начал отдавать пустую страницу, в HTML которой можно было обнаружить скрипты Godaddy. Более того, сразу после взлома perl.com был выставлен на продажу за $190 000 на площадке afternic.com.

Эксперты в области кибербезопасности напомнили, что IP-адрес 35.186.238[.]101 ранее был замечен в кампаниях по распространению программы-вымогателя Locky.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru