



Зловредный Telegram-бот продаёт телефонные номера пользователей Facebook

Зловредный Telegram-бот продаёт телефонные номера пользователей Facebook

Зловредный Telegram-бот продаёт телефонные номера пользователей Facebook

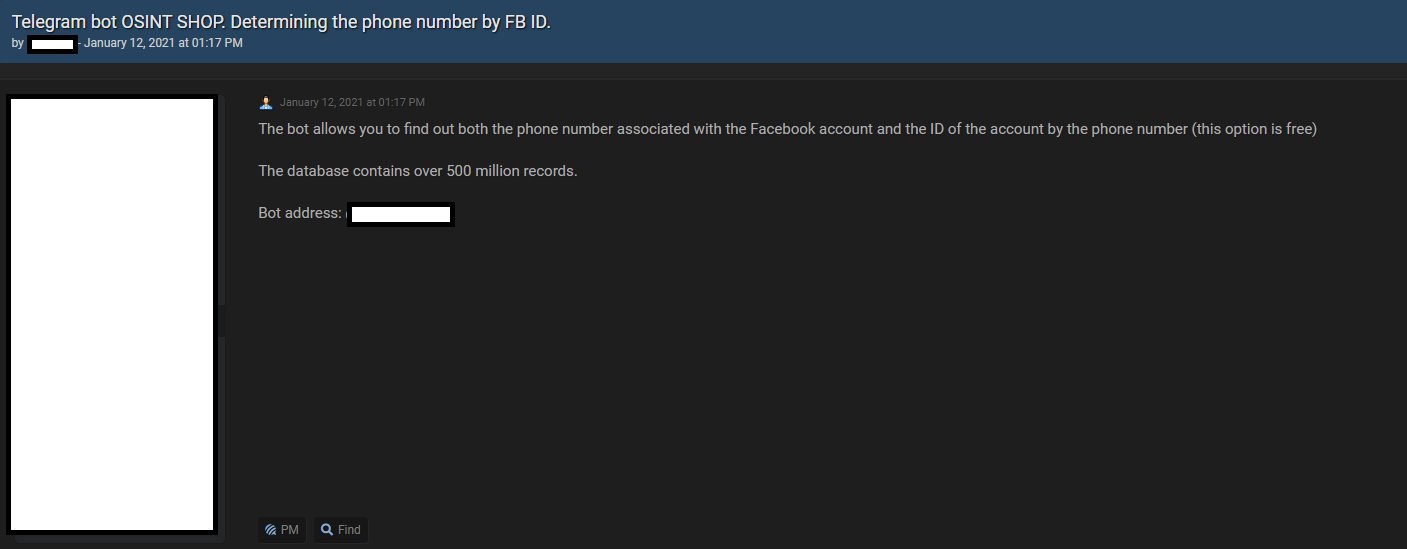
Неизвестные получили доступ к базе данных, содержащей телефонные номера пользователей Facebook, и теперь продают эту информацию через бота в популярном мессенджере Telegram. Как утверждает сам оператор бота, в его распоряжении находятся данные 533 миллионов пользователей социальной сети.

О продаже БД сообщило издание Motherboard, ссылающее на исследователя в области кибербезопасности по имени Алон Гал. Именно Гал обнаружил уязвимость, благодаря которой можно получить доступ к информации, принадлежащей пользователям Facebook.

По словам эксперта, брешь пропатчили ещё в 2019 году. Более того, чтобы задействовать дыру и найти нужные данные, требовались серьёзные навыки. Поэтому злоумышленники и запустили специального бота в Telegram, который решает многие проблемы.


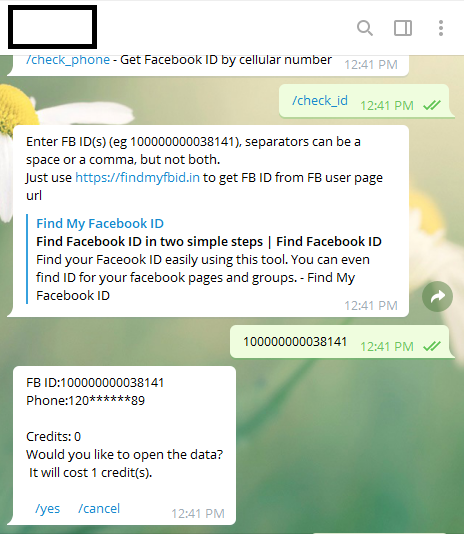
В сущности, бот берёт на себя две задачи: если есть идентификатор пользователя Facebook, он может найти его телефонный номер, и наоборот — если в распоряжении есть номер телефона, бот позволяет найти его идентификатор на Facebook.

Киберпреступник установил цену в 20 долларов за каждую связку «телефонный номер-идентификатор на Facebook». Также за $5000 можно купить 10 тысяч записей с аналогичными данными.

По словам исследователя, Telegram-бот действует как минимум с 12 января 2021 года, однако он открывает доступ к данным 2019 года. С одной стороны, информация порядком устарела, с другой — пользователи не так часто меняют свой номер телефона.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru