



Зловредный Telegram-бот продаёт телефонные номера пользователей Facebook

Зловредный Telegram-бот продаёт телефонные номера пользователей Facebook

Зловредный Telegram-бот продаёт телефонные номера пользователей Facebook

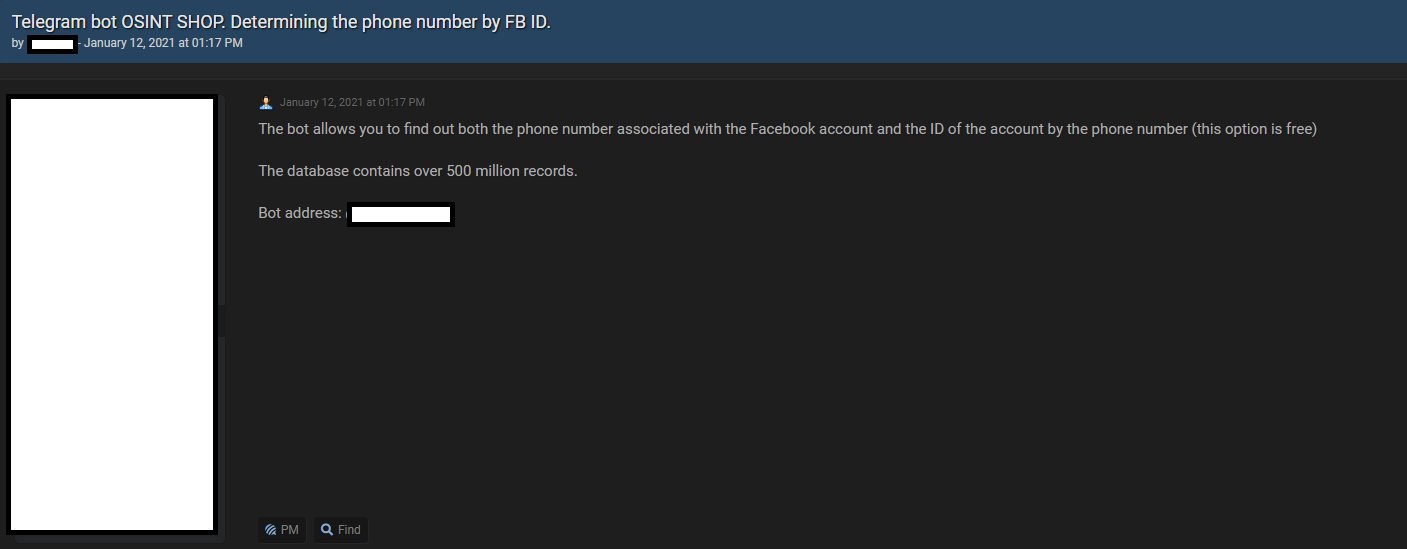
Неизвестные получили доступ к базе данных, содержащей телефонные номера пользователей Facebook, и теперь продают эту информацию через бота в популярном мессенджере Telegram. Как утверждает сам оператор бота, в его распоряжении находятся данные 533 миллионов пользователей социальной сети.

О продаже БД сообщило издание Motherboard, ссылающее на исследователя в области кибербезопасности по имени Алон Гал. Именно Гал обнаружил уязвимость, благодаря которой можно получить доступ к информации, принадлежащей пользователям Facebook.

По словам эксперта, брешь пропатчили ещё в 2019 году. Более того, чтобы задействовать дыру и найти нужные данные, требовались серьёзные навыки. Поэтому злоумышленники и запустили специального бота в Telegram, который решает многие проблемы.


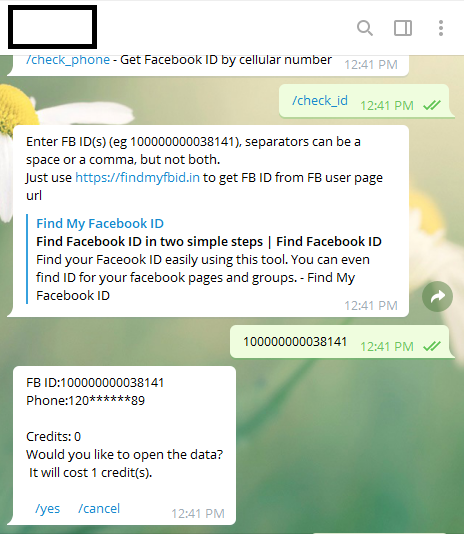
В сущности, бот берёт на себя две задачи: если есть идентификатор пользователя Facebook, он может найти его телефонный номер, и наоборот — если в распоряжении есть номер телефона, бот позволяет найти его идентификатор на Facebook.

Киберпреступник установил цену в 20 долларов за каждую связку «телефонный номер-идентификатор на Facebook». Также за $5000 можно купить 10 тысяч записей с аналогичными данными.

По словам исследователя, Telegram-бот действует как минимум с 12 января 2021 года, однако он открывает доступ к данным 2019 года. С одной стороны, информация порядком устарела, с другой — пользователи не так часто меняют свой номер телефона.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru