



Зловредный Telegram-бот продаёт телефонные номера пользователей Facebook

Зловредный Telegram-бот продаёт телефонные номера пользователей Facebook

Зловредный Telegram-бот продаёт телефонные номера пользователей Facebook

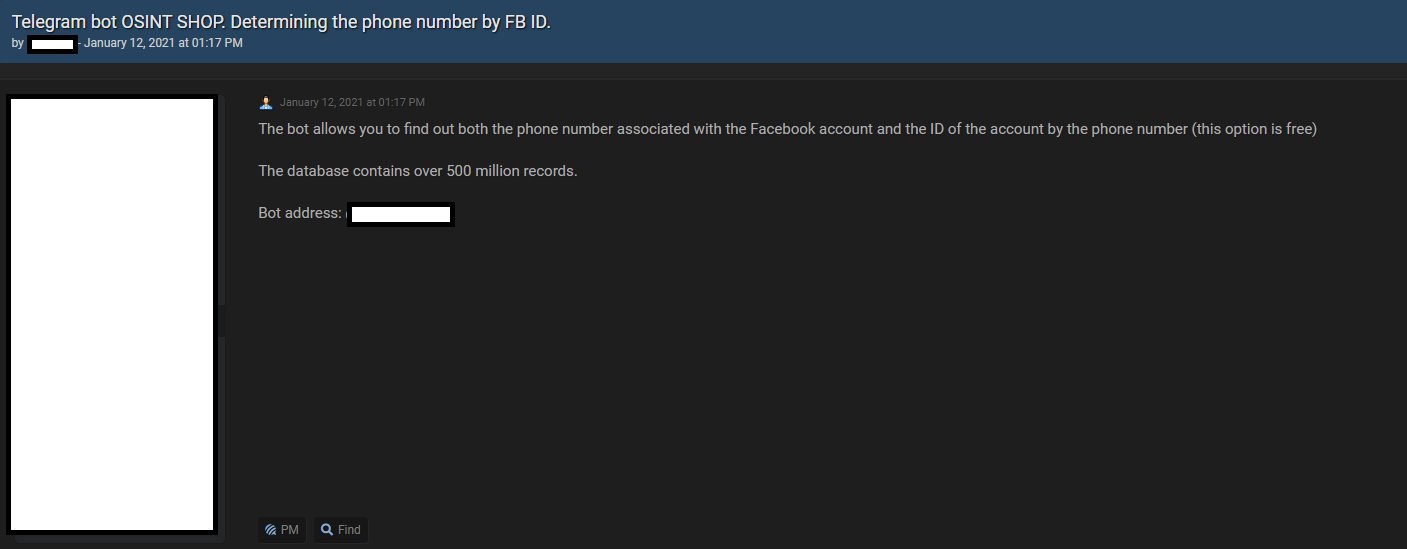
Неизвестные получили доступ к базе данных, содержащей телефонные номера пользователей Facebook, и теперь продают эту информацию через бота в популярном мессенджере Telegram. Как утверждает сам оператор бота, в его распоряжении находятся данные 533 миллионов пользователей социальной сети.

О продаже БД сообщило издание Motherboard, ссылающее на исследователя в области кибербезопасности по имени Алон Гал. Именно Гал обнаружил уязвимость, благодаря которой можно получить доступ к информации, принадлежащей пользователям Facebook.

По словам эксперта, брешь пропатчили ещё в 2019 году. Более того, чтобы задействовать дыру и найти нужные данные, требовались серьёзные навыки. Поэтому злоумышленники и запустили специального бота в Telegram, который решает многие проблемы.


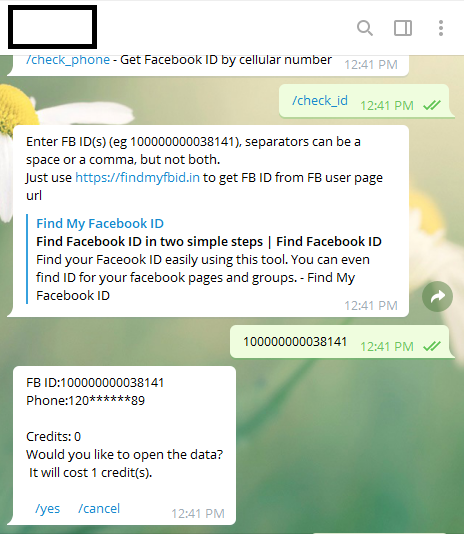
В сущности, бот берёт на себя две задачи: если есть идентификатор пользователя Facebook, он может найти его телефонный номер, и наоборот — если в распоряжении есть номер телефона, бот позволяет найти его идентификатор на Facebook.

Киберпреступник установил цену в 20 долларов за каждую связку «телефонный номер-идентификатор на Facebook». Также за $5000 можно купить 10 тысяч записей с аналогичными данными.

По словам исследователя, Telegram-бот действует как минимум с 12 января 2021 года, однако он открывает доступ к данным 2019 года. С одной стороны, информация порядком устарела, с другой — пользователи не так часто меняют свой номер телефона.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru