



Зловредный Telegram-бот продаёт телефонные номера пользователей Facebook

Зловредный Telegram-бот продаёт телефонные номера пользователей Facebook

Зловредный Telegram-бот продаёт телефонные номера пользователей Facebook

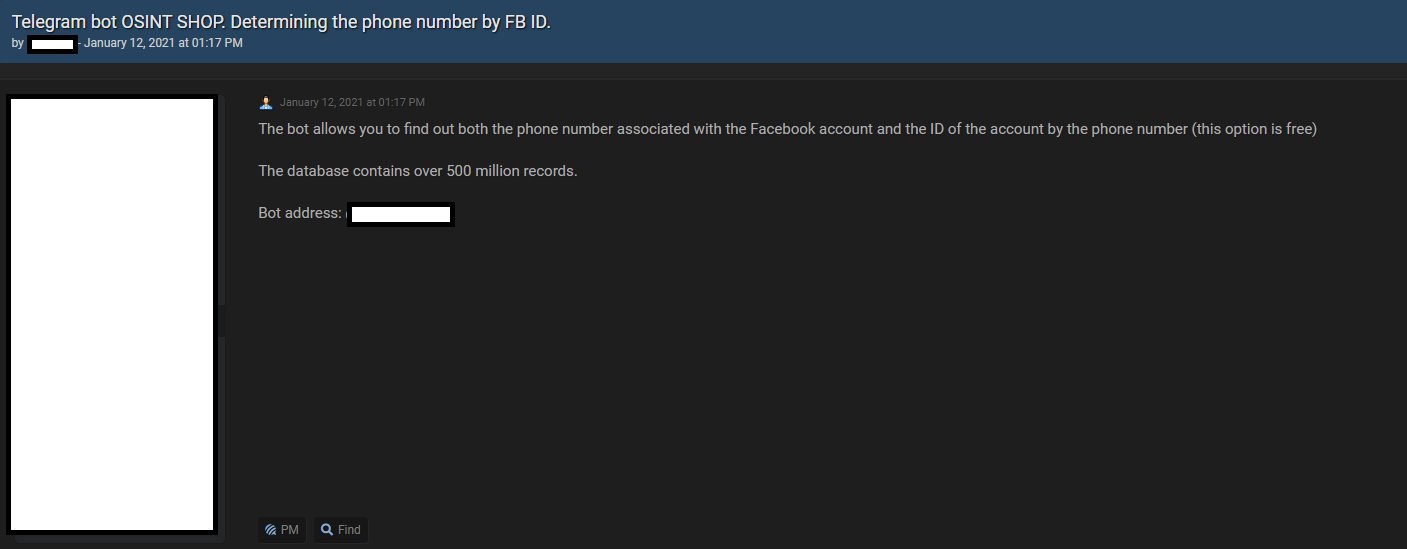
Неизвестные получили доступ к базе данных, содержащей телефонные номера пользователей Facebook, и теперь продают эту информацию через бота в популярном мессенджере Telegram. Как утверждает сам оператор бота, в его распоряжении находятся данные 533 миллионов пользователей социальной сети.

О продаже БД сообщило издание Motherboard, ссылающее на исследователя в области кибербезопасности по имени Алон Гал. Именно Гал обнаружил уязвимость, благодаря которой можно получить доступ к информации, принадлежащей пользователям Facebook.

По словам эксперта, брешь пропатчили ещё в 2019 году. Более того, чтобы задействовать дыру и найти нужные данные, требовались серьёзные навыки. Поэтому злоумышленники и запустили специального бота в Telegram, который решает многие проблемы.


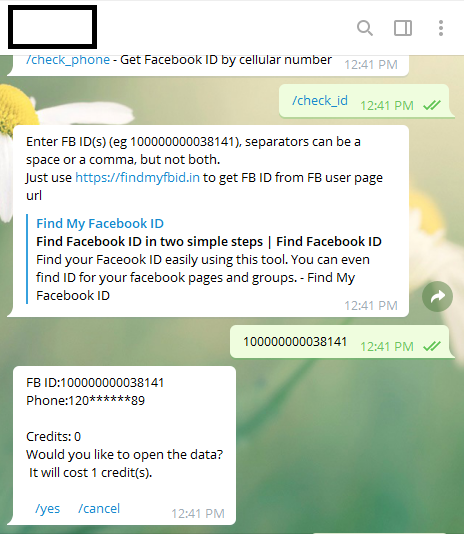
В сущности, бот берёт на себя две задачи: если есть идентификатор пользователя Facebook, он может найти его телефонный номер, и наоборот — если в распоряжении есть номер телефона, бот позволяет найти его идентификатор на Facebook.

Киберпреступник установил цену в 20 долларов за каждую связку «телефонный номер-идентификатор на Facebook». Также за $5000 можно купить 10 тысяч записей с аналогичными данными.

По словам исследователя, Telegram-бот действует как минимум с 12 января 2021 года, однако он открывает доступ к данным 2019 года. С одной стороны, информация порядком устарела, с другой — пользователи не так часто меняют свой номер телефона.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru