



ShinyHunters слил третью за неделю базу — миллионов клиентов Teespring

ShinyHunters слил третью за неделю базу — миллионов клиентов Teespring

ShinyHunters слил третью за неделю базу — миллионов клиентов Teespring

Уже известный киберпреступник ShinyHunters, наводящий шороху последние несколько дней, слил очередную базу данных, в которой содержатся сведения миллионов пользователей, зарегистрированных на площадке Teespring. Напомним, что эта компания занимается производством одежды с индивидуальным принтом.

ShinyHunters не стал изменять себе — все данные злоумышленник выложил в открытый доступ на одном из форумов хакерской тематики. База была запакованы в 7zip-архив и представляла собой два SQL-файла.

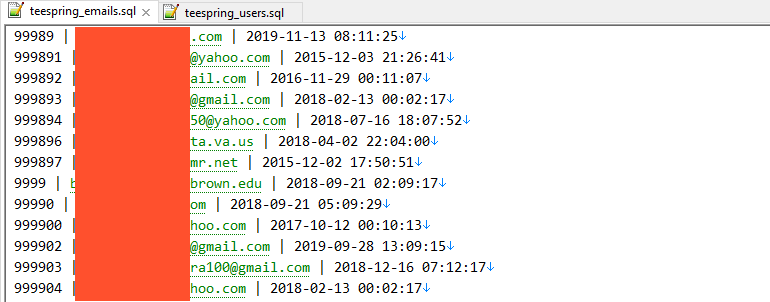
Первый файл содержал список адресов электронной почты пользователей Teespring, в общей сумме их было 8,2 миллионов. Также там можно было найти дату последнего обновления ящика:


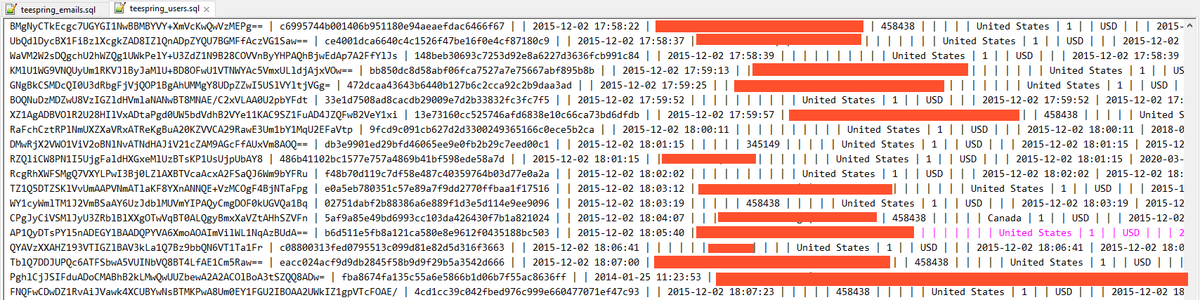
Во втором файле содержались сведения более чем о 4,6 миллионах юзеров. Среди них были хешированные адреса электронной почты, имена пользователей, реальные имена, телефонные номера, домашние адреса, а также идентификаторы Facebook и OpenID.

К счастью, не у всех аккаунтов была заполнена вся перечисленная информация, благодаря чему число реально пострадавших пользователей ощутимо меньше указанных ShinyHunters цифр. Пароли также остались нетронутыми, однако есть подозрение, что киберпреступник всё-таки получил к ним доступ.


Исследователи считают, что изначально системы Teespring взломал не ShinyHunters, а другой злоумышленник (или группа злоумышленников). Кто — пока загадка. Напомним, что на днях ShinyHunters отличился сливом БД Nitro PDF с 77 млн записей и Pixlr с 1,9 млн записей.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru